
Rapport de validation pour le PoC RoguePlanet Microsoft Defender dans un environnement de laboratoire Windows 11 contrôlé, incluant des notes de construction, les résultats de détection de Defender, une évaluation des risques et des recommandations d'atténuation.

Ce rapport concerne la validation du PoC RoguePlanet décrit publiquement et lié à Microsoft Defender. La technique décrite a été présentée dans les médias le 10 juin 2026 comme une élévation de privilèges locale (LPE) permettant à un utilisateur local d'obtenir les privilèges NT AUTHORITY\SYSTEM. Les descriptions publiques indiquent que le mécanisme utilise des fonctions employées par Microsoft Defender lors du traitement ou de l'analyse d'un fichier.
L'objectif du test était de déterminer si l'exploit pouvait être préparé et exécuté dans un environnement de laboratoire contrôlé, et d'observer comment les mécanismes de protection de Microsoft Defender se comportent sur un système Windows 11 à jour. Le rapport couvre l'environnement de test, l'état des mises à jour, la configuration de Microsoft Defender, la préparation de l'environnement de compilation, le résultat de la compilation, la réponse de Defender et les recommandations de réduction des risques.
Le test avait une finalité de recherche et a été réalisé localement sur un poste de travail de test dédié. Les résultats doivent être interprétés comme une évaluation du comportement d'un artefact spécifique et d'une configuration d'environnement spécifique, et non comme une confirmation complète de la résistance à toutes les variantes possibles de cette technique.
Sources référencées dans le matériel analysé :
Article :
https://thehackernews.com/2026/06/microsoft-defender-rogueplanet-zero-day.html
Dépôt public du PoC :
Source de l'installateur MSYS2 :
https://github.com/msys2/msys2-installer/releases/tag/nightly-x86_64
Source de Visual Studio :
Le PoC a été exécuté sur un poste de travail client fonctionnant en dehors d'un domaine Active Directory, dans le groupe de travail WORKGROUP. Le système d'exploitation installé sur le poste de travail était Microsoft Windows 11 Famille, version 25H2, architecture 64 bits.
| Paramètre | Valeur |
|---|---|
| Nom du système | Microsoft Windows 11 Famille |
| Édition | Famille |
| Version système | 25H2 |
| Version OS | 10.0.26200 |
| Numéro de build | 26200 |
| Architecture | x64 / 64 bits |
| Type d'installation | Client / Poste de travail |
| Nom d'hôte | LAPTOP-80LPIEH2 |
| Fabricant | Lenovo |
| Modèle | Lenovo Legion Slim 5 16IRH8 |
| Processeur | 12th Gen Intel(R) Core(TM) i5-12450H |
| RAM | 32 Go |
Le jour de l'exécution du PoC, le système disposait des mises à jour de sécurité de juin 2026, ainsi que des mises à jour antérieures de mai et avril 2026. Cela signifie que le test a été effectué sur un système Windows 11 25H2 à jour, build 26200, après installation des derniers correctifs de sécurité disponibles à la date du test.
| HotFixID | Type de mise à jour | Date d'installation |
|---|---|---|
| KB5094135 | Mise à jour de sécurité | 10.06.2026 |
| KB5094126 | Mise à jour de sécurité | 10.06.2026 |
| KB5087051 | Mise à jour | 14.05.2026 |
| KB5092762 | Mise à jour de sécurité | 13.05.2026 |
| KB5054156 | Mise à jour | 28.04.2026 |
Microsoft Defender Antivirus était actif sur le poste de travail utilisé pour le test et fonctionnait en mode normal. Le service de protection était en cours d'exécution et activé, et la protection antivirus, la protection anti-logiciels espions, la surveillance du comportement et la protection en temps réel étaient actives.
| Paramètre | Valeur |
|---|---|
| AMProductVersion | 4.18.26050.15 |
| AMServiceVersion | 4.18.26050.15 |
| AMEngineVersion | 1.1.26050.11 |
| AMRunningMode | Normal |
| AMServiceEnabled | True |
| AntivirusEnabled | True |
| AntispywareEnabled | True |
| RealTimeProtectionEnabled | True |
| BehaviorMonitorEnabled | True |
| OnAccessProtectionEnabled | True |
| IoavProtectionEnabled | True |
| NISEnabled | True |
| NISEngineVersion | 1.1.26050.11 |
| IsTamperProtected | True |
| DefenderSignaturesOutOfDate | False |
| RebootRequired | False |
| IsVirtualMachine | False |
Le jour du test, les signatures de Microsoft Defender étaient à jour. Les signatures antivirus, anti-logiciels espions et NIS avaient été mises à jour le 10.06.2026 à 13:27:32.
| Type de signature | Version | Date de dernière mise à jour |
|---|---|---|
| AntivirusSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| AntispywareSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
| NISSignatureVersion | 1.453.27.0 | 10.06.2026 13:27:32 |
La dernière analyse rapide a été effectuée le 08.06.2026 entre 15:00:36 et 15:01:58, en utilisant la version des signatures 1.451.323.0. Une analyse complète n'avait pas été effectuée auparavant ou son historique n'était pas disponible, comme l'indique la valeur FullScanAge de 4294967295 et l'absence d'heures de début et de fin d'analyse complète.
La première tentative de compilation du code depuis le dépôt GitHub s'est terminée par une erreur due à l'absence de l'en-tête winternl.h. Le message indiquait que le système ne disposait pas de l'ensemble complet des en-têtes Windows SDK requis par le code analysé.

Figure 1. Erreur d'en-tête winternl.h manquant lors de la première tentative de compilation.
Le code référençait également d'autres en-têtes liés à l'API Windows et à l'API NT, notamment windows.h, Psapi.h, ntstatus.h, virtdisk.h, shlwapi.h, taskschd.h et bcrypt.h. Pour cette raison, il a été nécessaire de préparer un environnement de compilation plus complet et d'installer les composants SDK appropriés.
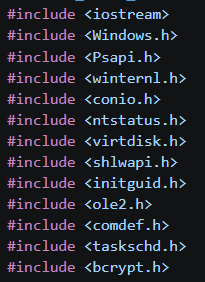
Figure 2. Fragment de la liste des en-têtes requis par le code analysé.
Dans un premier temps, MSYS2/MinGW-w64 a été utilisé pour préparer l'environnement de compilation. Cet environnement fournit des outils GNU pour Windows, dont les compilateurs gcc et g++. Les paquets dans MSYS2 sont gérés via pacman, qui joue un rôle similaire à apt sur les systèmes Linux ou winget sur Windows.
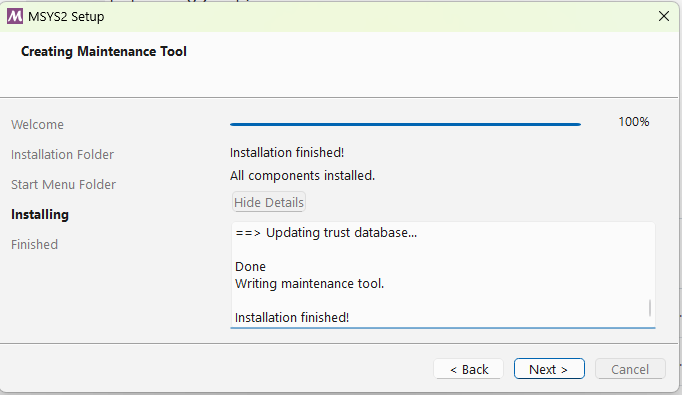
Figure 3. Fin de l'installation de MSYS2.
