
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Drupal-SA-CORE-2019-003 — Preuve de concept d'exploit pour CVE-2019-6340 ciblant le module de services web RESTful de Drupal, avec une charge utile RCE basée sur curl et des étapes de reproduction détaillées. | Kitploit
Outils/GitHubGitHub/g0rx/drupal-sa-core-2019-003
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubg0rx/drupal-sa-core-2019-003

Drupal-SA-CORE-2019-003

Preuve de concept d'exploit pour CVE-2019-6340 ciblant le module de services web RESTful de Drupal, avec une charge utile RCE basée sur curl et des étapes de reproduction détaillées.

Voir le dépôt
30758il y a 7 ansVérifié par Kitploit
Partager

Drupal-SA-CORE-2019-003 CVE-2019-6340

Drupal SA-CORE-2019-003 CVE-2019-6340

CVE-2019-6340.md https://mp.weixin.qq.com/s/EQD4-K6HgBY9wdzeXeyzkg

https://paper.seebug.org/821/

https://www.youtube.com/watch?v=QtLDDN0Duko

nom du lien

https://pbs.twimg.com/media/D0C-KiXX4AM2vR3.jpg:large

marty-mcfly

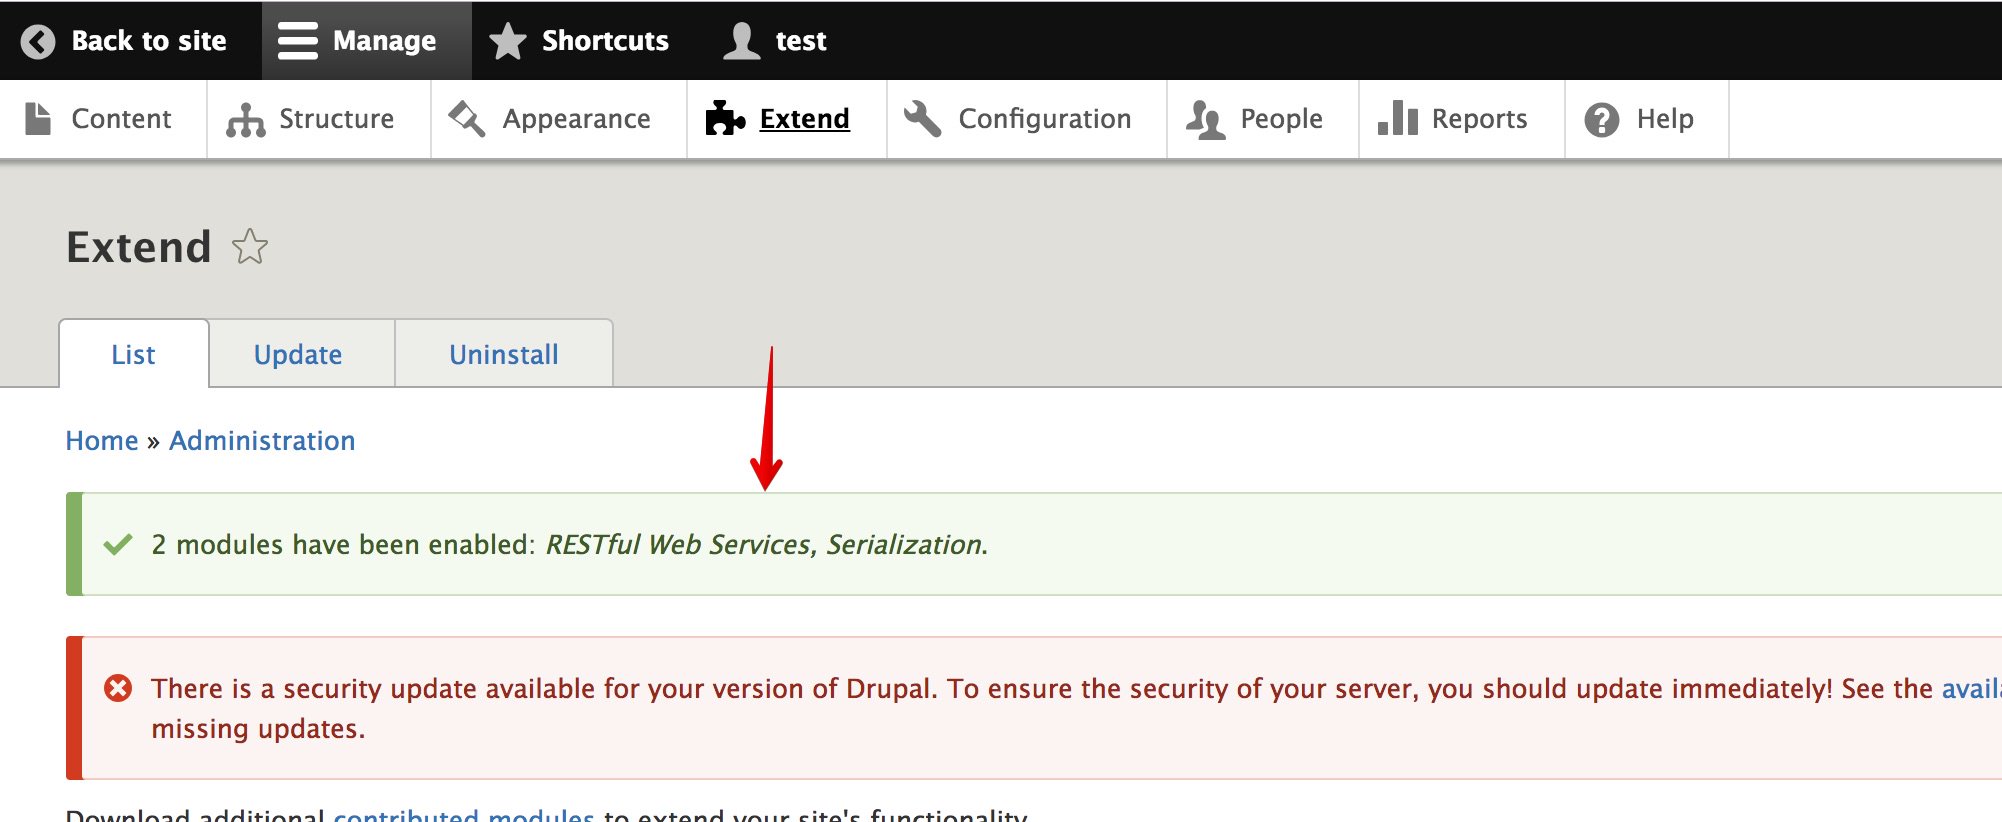
CVE-2019-6340 n'est pas une configuration par défaut, vous devez activer manuellement les services web Restful :
marty-mcfly

Commande $ curl -k -v -H 'Content-Type: application/json' -d @./drupalrce.json 'https://<http://your.web.site >/node/<node_id>?_format=hal_json'

fichier drupalrce.json

marty-mcfly

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    279

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






