

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/fnzv/net-shield
Outils DéfensifsSécurité Réseau
GitHubfnzv/net-shield

net-Shield

Une solution anti-DDoS facile et simple pour VPS,Dedicated Servers et IoT devices - Beta

Voir le dépôt
25047124il y a 7 ansVérifié par Kitploit
Partager

net-Shield

Build Status
Une solution Anti-DDoS facile et simple pour VPS, serveurs dédiés et appareils IoT basée sur iptables/ipsets
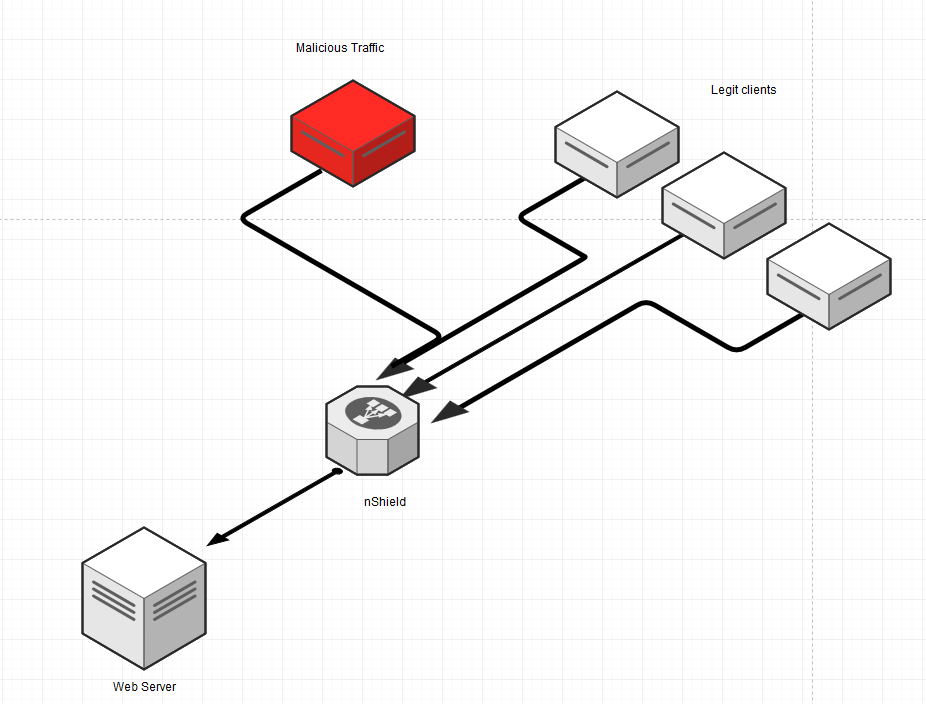

Prérequis

  • Système Linux avec golang, iptables/ipsets
  • Nginx

Démarrage rapide

Exécutez le script bash (install.sh) pour installer toutes les dépendances requises.

bash install.sh


Vous serez invité à insérer un domaine et l'adresse IP réelle qui lui est associée afin que net-Shield configure pour vous le premier proxydomain (vous pouvez voir les modifications dans /etc/nshield/nshield.conf).

Domaines Proxy

Pour configurer les proxydomains, vous devez activer l'option proxy dans /etc/nshield/nshield.conf (proxy = 1) et vous assurer que la liste des proxydomains (dans le même fichier de configuration) est correcte :

proxydomains = [
  "sami.pw 8.8.8.8",
  "example.org 1.2.3.4"
]

Utilisation

Après avoir terminé l'installation avec le script de démarrage rapide, vous pouvez appeler la commande "config-nshield" qui lira nshield.conf et reconfigurera les règles de bouclier en fonction de la nouvelle configuration.

Exemple : Je veux activer SSL sur sami.pw que je viens de configurer comme ci-dessus :

  1. Modifiez /etc/nshield/nshield.conf et définissez autossl = 1
  2. Dans votre terminal, exécutez : # config-shield
  3. Vous pouvez maintenant voir les modifications dans la configuration Nginx

Le domaine doit pointer vers l'instance net-Shield, sinon la vérification Let's Encrypt échouera.

Les logs sont affichés dans : /var/log/nshield.log

Comment ça fonctionne

Fondamentalement, ce script est configuré par défaut pour s'exécuter toutes les 30 minutes et effectuer ces opérations :

  • Récupère les dernières listes de réputation des bots, spammeurs, mauvaises IP/réseaux et bloque si ces méchants attaquent votre serveur (Merci à FireHol http://iplists.firehol.org/ )
  • Active les méthodes Anti-DDoS de base pour refuser le trafic indésirable/malveillant
  • Limites de débit en cas d'attaque
  • Permet le proxy HTTP(S) pour protéger votre site

Démo

asciicast

Testé sur Ubuntu 16.04 et 14.04 LTS

Contributeurs

N'hésitez pas à ouvrir des issues ou à m'envoyer un email

Binaires

Si vous ne pouvez pas le compiler vous-même et/ou exécuter install.sh, vous pouvez trouver les binaires sur : https://github.com/fnzv/net-Shield/tree/master/binaries

Licence

Code distribué sous licence MIT.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





