 flashnuke/wifi-deauth
Une attaque deauth qui déconnecte tous les appareils du réseau wifi cible (2.4Ghz & 5Ghz), WPA3 également supporté (PMF non testé)

Une attaque DoS qui déconnecte tous les appareils d'un réseau wifi cible.
IMPORTANT
Dans certains cas, les points d'accès réseau peuvent fonctionner à la fois en 5 GHz et en 2,4 GHz sous le même nom BSSID/SSID.
Afin de réellement mettre hors service le point d'accès, j'exécute généralement simultanément deux dé-authentificateurs en utilisant 2 interfaces réseau : une pour le 2,4 GHz et une pour le 5 GHz.
| Bande passante | Plage de canaux |
|---|---|
| 2,4 GHz | 1 <--> 14 |
| 5 GHz | 35 <--> 165 |
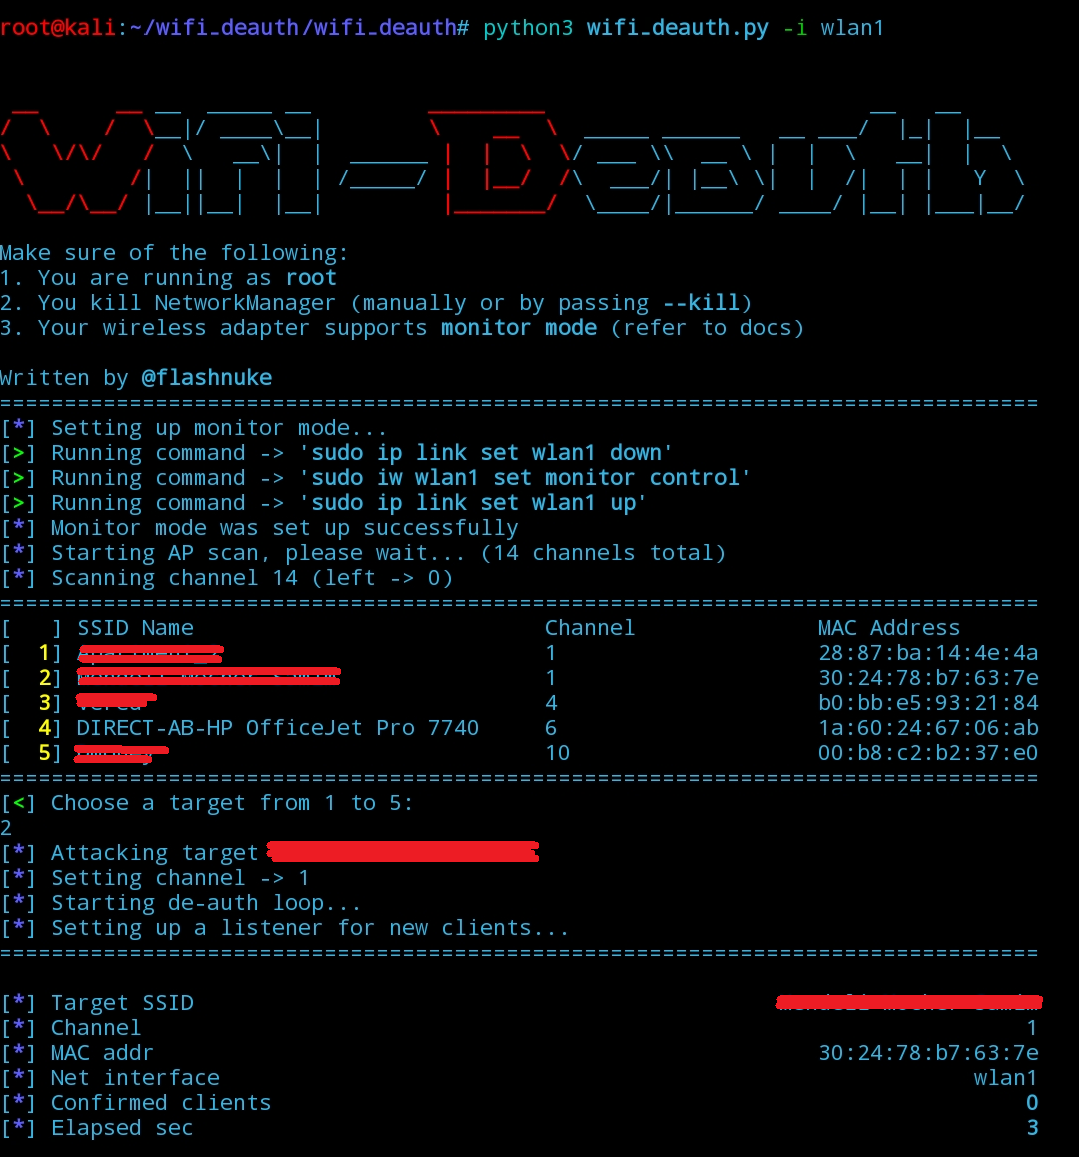
Le programme parcourt tous les canaux possibles et, en reniflant les paquets 802.11, il détermine quels points d'accès sont disponibles.
Après que l'attaquant a choisi un point d'accès cible à attaquer, le programme :
pipx >= 1.6.0)git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth
sudo pipx install . --global
sudo wifi-deauth -i <iface>
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt

cd wifi_deauth
sudo ../venv/bin/python wifi_deauth.py -i <iface>  # sudo doesn't inherit the venv, so use the full path
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

sudo pip3 install -r requirements.txt --break-system-packages

cd wifi_deauth
sudo python3 wifi_deauth.py -i <iface>
<iface> est le nom de l'interface réseau (c'est-à-dire wlan0 ou eth0) qui prend en charge l'injection de paquets--deauth-all-channels - essayez cette option si l'attaque ne fonctionne pas (voir plus dans Arguments optionnels)--autostart est utile pour l'automatisation - assurez-vous d'abord qu'un seul point d'accès est trouvé, vous pouvez utiliser des filtres (bssid, ssid, canaux, etc...) pour vous en assurer--deauth-all-channels - envoie des paquets de désauthentification sur tous les canaux autorisés (ou tous les canaux personnalisés si --channels est défini) de manière itérative, efficace contre les points d'accès qui basculent vers un autre canal comme mécanisme de protection--ssid <name> - filtre pour un SSID spécifique par une sous-chaîne insensible à la casse (cela devrait raccourcir la durée du balayage des canaux), les espaces doivent être passés avec un caractère d'échappement (c'est-à-dire -> new\ york)--bssid <addr> - filtre pour un BSSID spécifique (l'adresse MAC du point d'accès), insensible à la casse--autostart - démarre automatiquement la boucle de désauthentification, fonctionne uniquement lorsqu'un seul point d'accès est trouvé--channels <ch1,ch2> - scanne uniquement des canaux spécifiques, sinon tous les canaux pris en charge seront scannés--clients <m_addr1,m_addr2> - cible uniquement des clients spécifiques à déconnecter de l'AP, sinon tous les clients connectés seront ciblés (note : l'utilisation de cette option désactive la diffusion de désauthentification)--debug - active les impressions de débogage--kill (ou exécutez sudo systemctl stop NetworkManager) - tue le service NetworkManager qui pourrait interférer avec l'attaque--skip-monitormode - active manuellement le mode moniteur (sinon le programme le fait automatiquement)--clients) n'est pas recommandé, car certains clients peuvent se reconnecter en utilisant une adresse MAC aléatoire différente de celle définieifconfig pour trouver le nom de l'interfacerequirements.txt)N'hésitez pas à consulter mes autres projets, le plus récent étant mod-rootkit, qui est un rootkit au niveau du noyau Linux conçu pour masquer des fichiers, des processus et l'activité réseau.
Il y a un autre projet (deadnet) qui effectue une attaque DoS sur des réseaux, qui nécessite des identifiants mais qui reste néanmoins assez efficace.
Si vous avez trouvé cet outil utile, vous pouvez m'offrir un café. Cela permet de garder le projet gratuit et maintenu - sans publicité, sans contrepartie.

Cet outil est uniquement destiné aux tests et ne peut être utilisé que lorsque un consentement strict a été donné. Ne l'utilisez pas à des fins illégales ! Il est de la responsabilité de l'utilisateur final de respecter toutes les lois locales, étatiques et fédérales applicables. Je n'assume aucune responsabilité et ne suis pas responsable de tout usage abusif ou dommage causé par cet outil et ce logiciel.
Distribué sous la licence GNU.






