
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-6387-Vulnerability-Checker — Ce script Python vérifie la présence de la vulnérabilité CVE-2024-6387 dans les serveurs OpenSSH. Il prend en charge plusieurs adresses IP, URLs, plages CIDR et ports. Le script peut également lire les adresses à partir d'un fichier. | Kitploit
Outils/GitHubGitHub/filipi86/cve-2024-6387-vulnerability-checker
Scanners de VulnérabilitésExploitationSécurité Réseau
GitHubfilipi86/cve-2024-6387-vulnerability-checker

CVE-2024-6387-Vulnerability-Checker

Ce script Python vérifie la présence de la vulnérabilité CVE-2024-6387 dans les serveurs OpenSSH. Il prend en charge plusieurs adresses IP, URLs, plages CIDR et ports. Le script peut également lire les adresses à partir d'un fichier.

Voir le dépôt
1021827il y a 2 ansVérifié par Kitploit
Partager

Vérificateur de vulnérabilité CVE-2024-6387

Aperçu

Ce script Python est conçu pour vérifier les serveurs SSH pour la vulnérabilité CVE-2024-6387, ciblant spécifiquement le récemment découvert regreSSHion, associé à des versions spécifiques d'OpenSSH. L'outil prend en charge plusieurs adresses IP, URL, plages CIDR et ports, et peut également lire les adresses à partir d'un fichier. Les résultats sont affichés de manière catégorisée et colorée pour une meilleure lisibilité.
regreSSHion

Fonctionnalités

  • Personnalisable : Spécifiez plusieurs adresses IP, URL, plages CIDR et ports.
  • Prise en charge de l'entrée fichier : Lisez les adresses et plages depuis un fichier.
  • Sortie colorée : Distinguez facilement les résultats vulnérables, sûrs, inconnus et d'erreur.
  • Gestion des plages réseau : Développe automatiquement les plages CIDR en adresses IP individuelles.

Résultats

  • SÛR : Serveurs non vulnérables.
  • VULNÉRABLE : Serveurs exécutant une version vulnérable d'OpenSSH.
  • INCONNU : Serveurs avec une version SSH inconnue.
  • ERREUR : Serveurs inaccessibles ou non résolus.

Utilisation

Ligne de commande

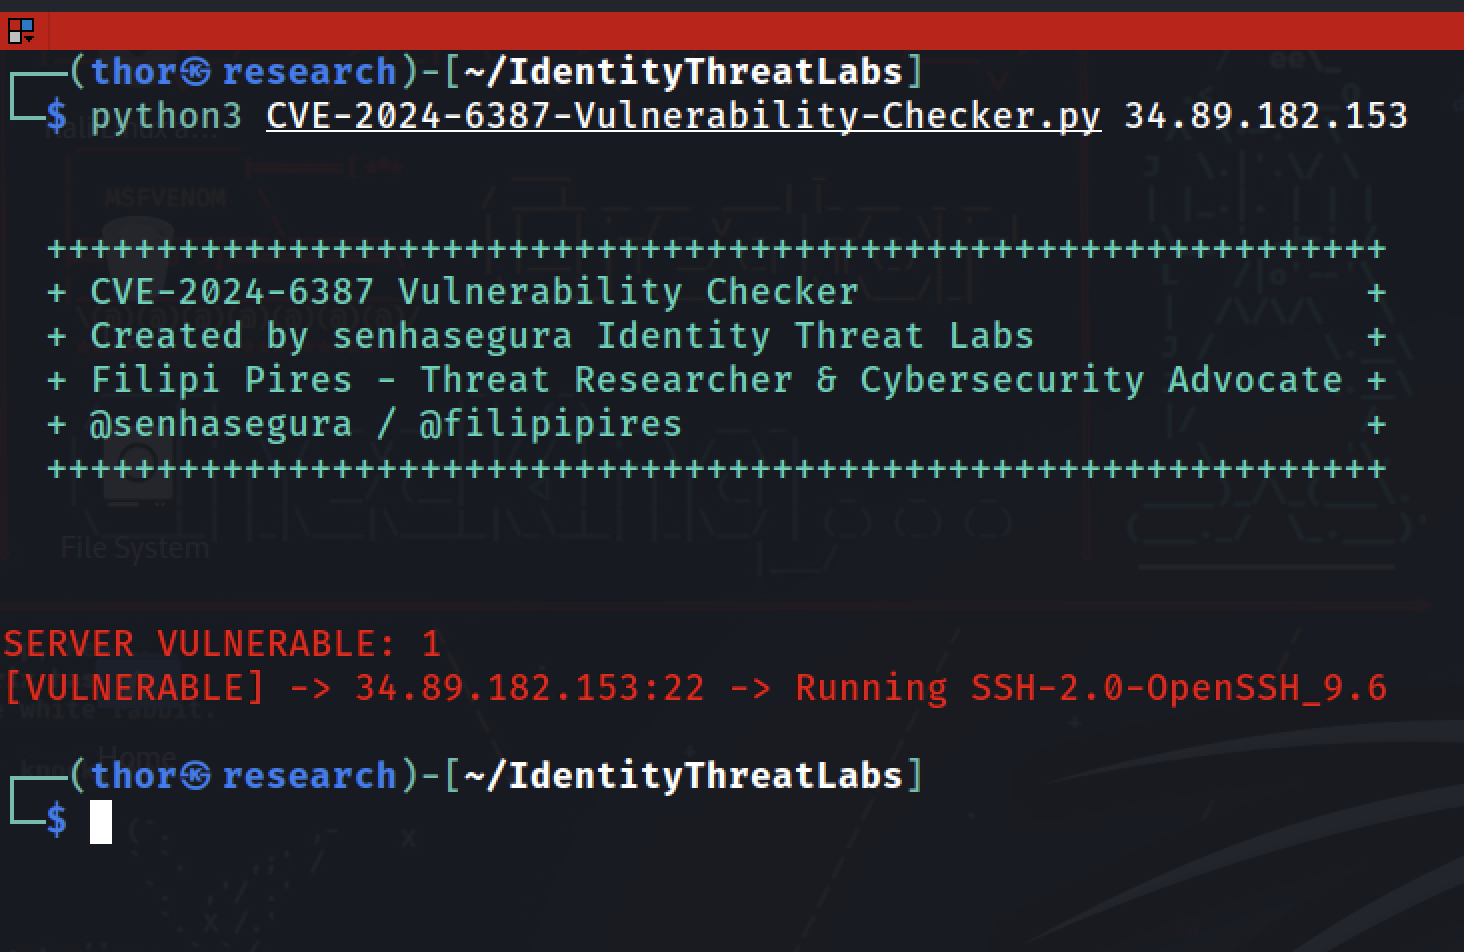
Pour exécuter le script avec plusieurs IP, URL ou plages CIDR directement depuis la ligne de commande :

python3 CVE-2024-6387-Vulnerability-Checker.py <addresses> -p <ports> -t <timeout> 
  • addresses : Adresses IP, URL ou plages CIDR à vérifier (séparées par des espaces).

  • -p, --ports : Liste séparée par des virgules des numéros de port pour SSH (par défaut : 22).

  • -t, --timeout : Délai d'attente de connexion en secondes (par défaut : 5.0).
image

Depuis un fichier

Pour exécuter le script avec des adresses spécifiées dans un fichier :

python3 CVE-2024-6387-Vulnerability-Checker.py -f <filename> -p <ports> -t <timeout>
  • filename : Fichier contenant une liste d'adresses IP ou de plages CIDR.
image

Exemple d'utilisation

Pour vérifier plusieurs IP, URL ou plages CIDR directement depuis la ligne de commande :

python3 CVE-2024-6387-Vulnerability-Checker.py 192.168.1.1 192.168.1.2 192.168.1.0/24 example.com -p 22,2222 -t 5.0
  • Pour vérifier les adresses depuis un fichier :
python3 CVE-2024-6387-Vulnerability-Checker.py -f addresses.txt -p 22,2222 -t 5.0

Exemple de fichier addresses.txt :

192.168.1.1
example.com
192.168.1.0/24

Contribuer

Les contributions sont les bienvenues ! Veuillez suivre ces étapes pour contribuer :

1. Fork du dépôt : Cliquez sur le bouton "Fork" en haut à droite de cette page.

2. Clonez votre fork : Clonez votre dépôt forké sur votre machine locale :

git clone https://github.com/YOUR_USERNAME/CVE-2024-6387-Vulnerability-Checker.git
cd CVE-2024-6387-Vulnerability-Checker

3. Créez une branche : Créez une nouvelle branche pour votre fonctionnalité ou correction de bogue.

git checkout -b my-feature-branch

4. Apportez des modifications : Effectuez vos modifications dans le code.

5. Validez vos modifications : Validez vos modifications avec un message de validation descriptif.

git add .
git commit -m "Description des modifications"

6. Poussez votre branche : Poussez votre branche vers votre dépôt forké.

git push origin my-feature-branch

7. Créez une Pull Request : Allez sur le dépôt original sur GitHub et cliquez sur "New Pull Request". Sélectionnez votre branche dans la liste déroulante de comparaison et soumettez votre pull request.


Lancement

[9 juillet 2024]

  • Première version - Lancement

Références

Blog de Qualys - regreSSHion : vulnérabilité d'exécution de code à distance non authentifiée dans le serveur OpenSSH

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






