
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
frp — Un proxy inverse rapide pour vous aider à exposer un serveur local derrière un NAT ou un pare-feu vers Internet. | Kitploit
Outils/GitHubGitHub/fatedier/frp
Sécurité RéseauTests d'IntrusionUtilitaires et FrameworksRed Teaming
GitHubfatedier/frp

frp

Un proxy inverse rapide pour vous aider à exposer un serveur local derrière un NAT ou un pare-feu vers Internet.

Voir le dépôt
108.2k15.1k329il y a 9 joursVérifié par Kitploit
Partager

frp

Build Status GitHub release GitHub Releases Stats

README | 中文文档

Sponsors

frp est un projet open source dont le développement continu est rendu possible entièrement grâce au soutien de nos formidables sponsors. Si vous souhaitez les rejoindre, veuillez envisager de sponsoriser le développement de frp.

Gold Sponsors

Swiftproxy
Swiftproxy - Réseau mondial premium de proxys résidentiels
Des IP résidentielles fiables dans plus de 220 localisations, aidant les utilisateurs de frp à tester l'accès à distance, vérifier la connectivité et accéder aux ressources réseau spécifiques à chaque région dans le monde entier.
Tests gratuits disponibles, avec 10 % de réduction en utilisant le code PROXY90.

Recall.ai - API pour l'enregistrement de réunions

Si vous recherchez une API d'enregistrement de réunions, pensez à consulter Recall.ai,

une API qui enregistre Zoom, Google Meet, Microsoft Teams, les réunions en personne, et plus encore.

L'IDE complet conçu pour les développeurs Go professionnels


Le cloud souverain qui vous donne le contrôle
Une alternative open source auto-hébergée aux clouds publics, conçue pour la propriété des données et la confidentialité

Qu'est-ce que frp ?

frp est un proxy inverse rapide qui vous permet d'exposer un serveur local situé derrière un NAT ou un pare-feu à Internet. Il prend actuellement en charge TCP et UDP, ainsi que les protocoles HTTP et HTTPS, permettant aux requêtes d'être transférées vers des services internes via un nom de domaine.

frp propose également un mode de connexion P2P.

Table des matières

  • État du développement
    • À propos de la V2
  • Architecture
  • Exemple d'utilisation
    • Accéder à votre ordinateur dans un réseau LAN via SSH
    • Plusieurs services SSH partageant le même port
    • Accéder aux services web internes avec des domaines personnalisés dans un LAN
    • Transférer les requêtes DNS
    • Transférer un socket de domaine Unix
    • Exposer un simple serveur de fichiers HTTP
    • Activer HTTPS pour un service HTTP(S) local
    • Exposer votre service de manière privée
    • Mode P2P
  • Fonctionnalités
    • Fichiers de configuration
    • Utilisation des variables d'environnement
    • Diviser les configurations en différents fichiers
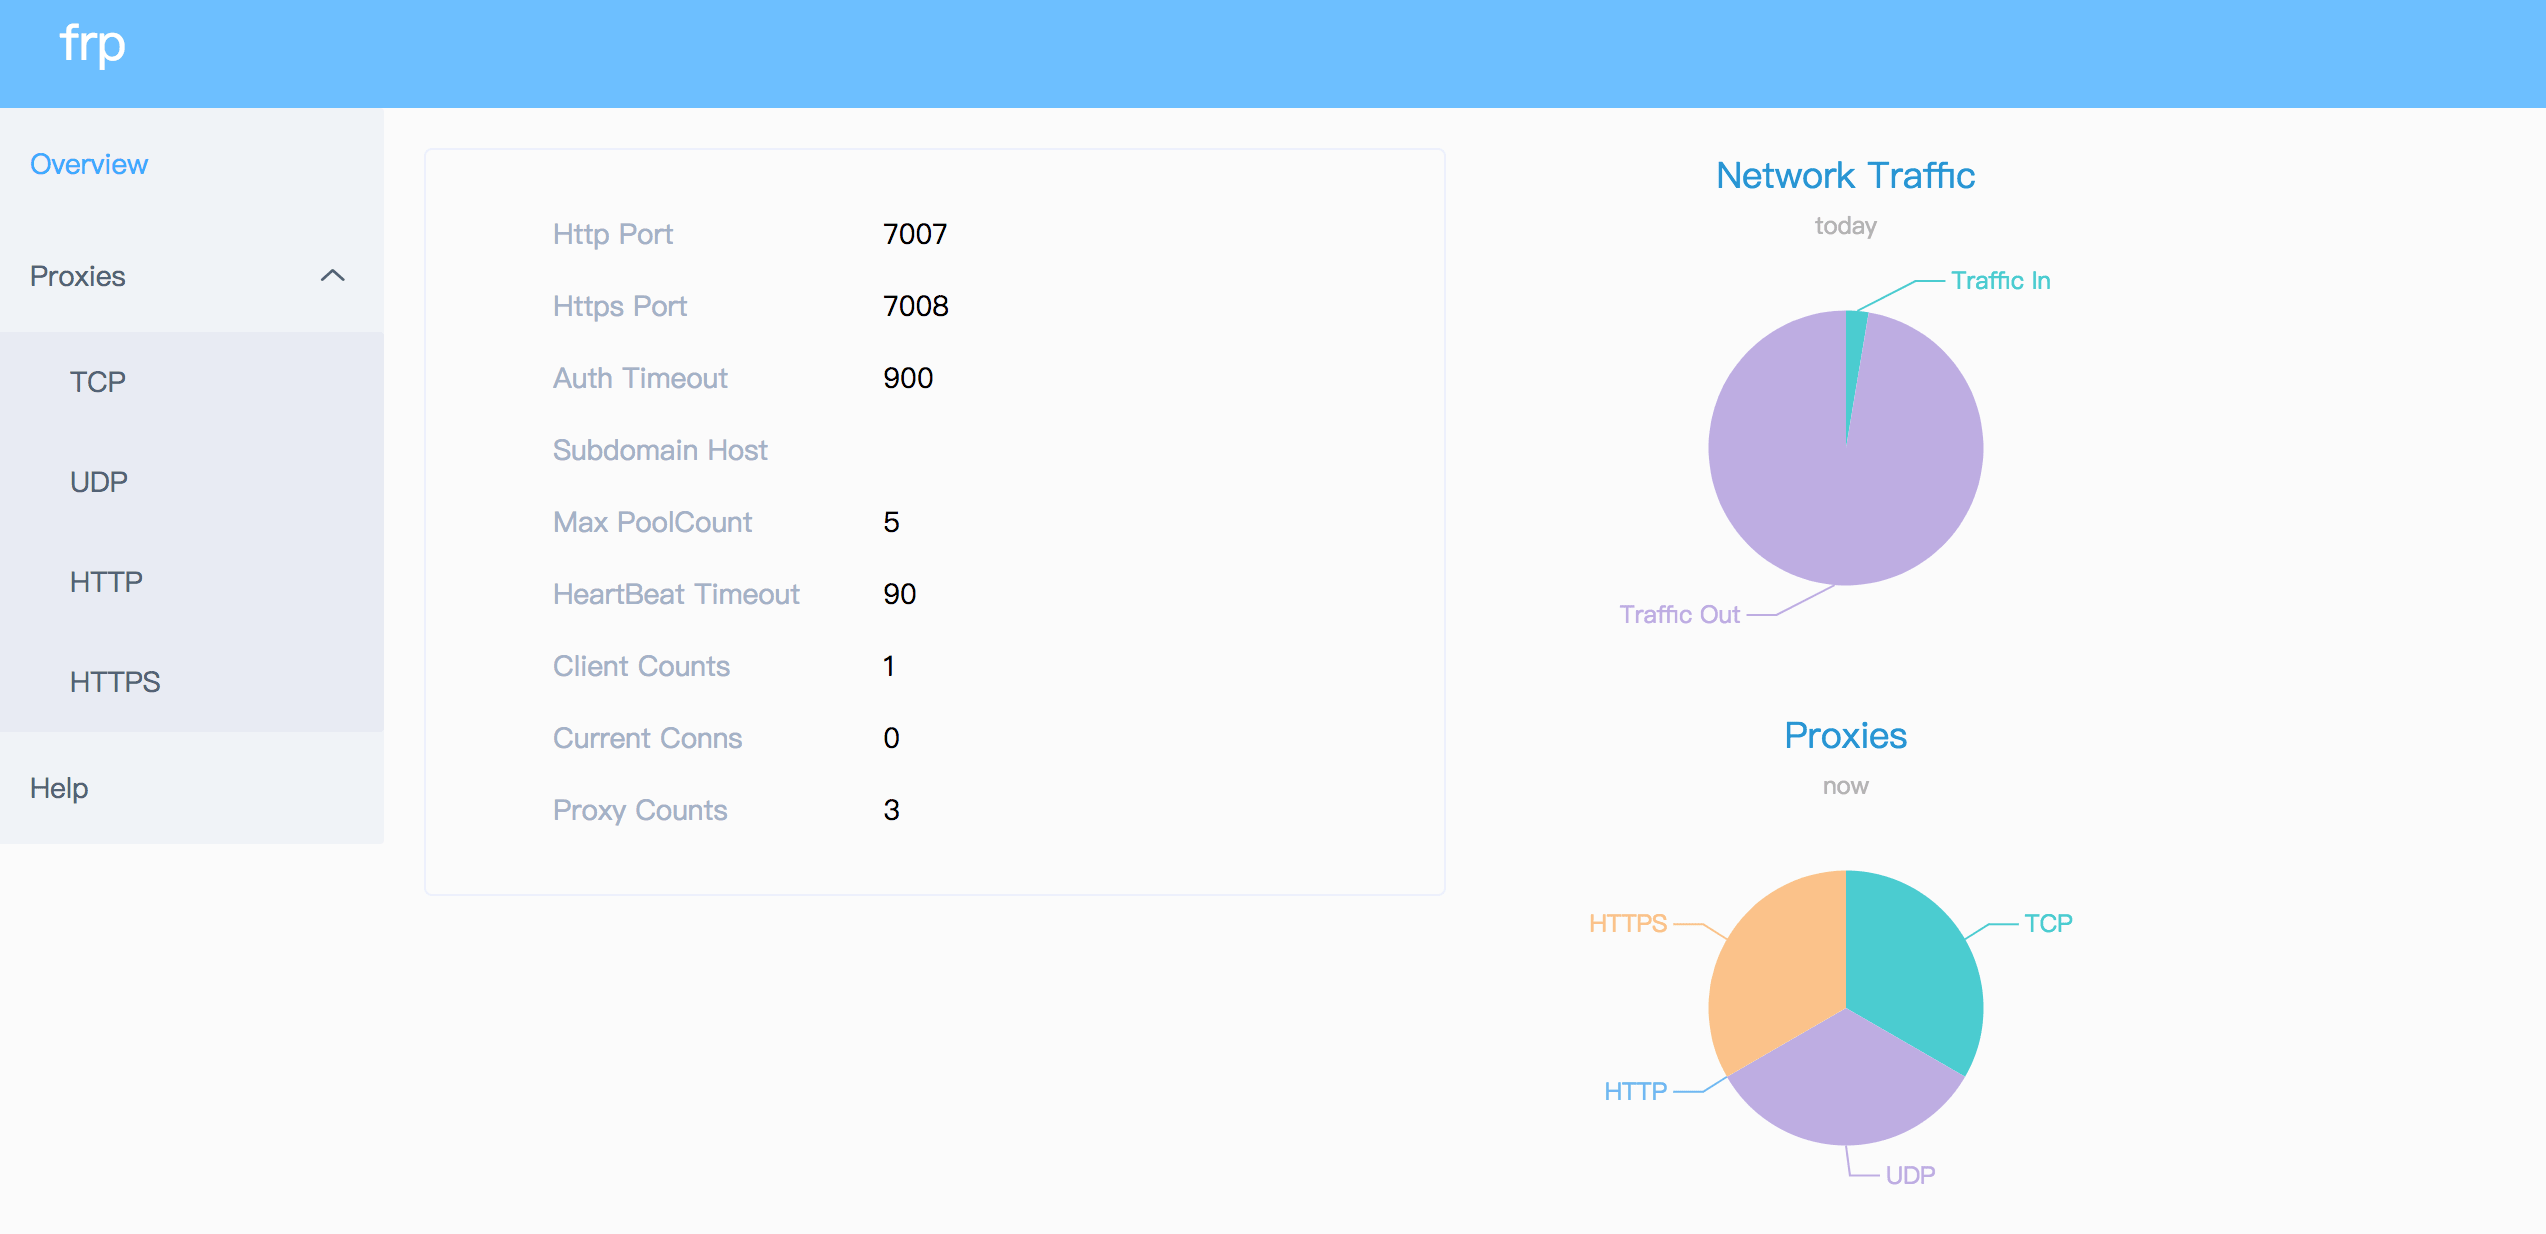
    • Tableau de bord du serveur
    • Interface d'administration du client
      • Gestion dynamique des proxys (Store)
    • Surveillance
      • Prometheus
    • Authentification du client
      • Authentification par jeton
      • Authentification OIDC
    • Chiffrement et compression
      • TLS
    • Rechargement à chaud de la configuration frpc
    • Obtenir l'état du proxy depuis le client
    • N'autoriser que certains ports sur le serveur
    • Réutilisation de port
    • Limite de bande passante
      • Pour chaque proxy
    • Multiplexage de flux TCP
    • Prise en charge du protocole KCP
    • Prise en charge du protocole QUIC
    • Mise en commun des connexions
    • Répartition de charge
    • Vérification de l'état du service
    • Réécriture de l'en-tête HTTP Host
    • Définition d'autres en-têtes HTTP
    • Obtenir l'IP réelle
      • HTTP X-Forwarded-For
      • Proxy Protocol
    • Exiger une authentification HTTP Basic (mot de passe) pour les services web
    • Noms de sous-domaines personnalisés
    • Routage d'URL
    • Multiplexage de ports TCP
    • Connexion à frps via PROXY
    • Mappage de plages de ports
    • Plugins client
    • Plugins de gestion du serveur
    • Passerelle de tunnel SSH
    • Réseau virtuel (VirtualNet)
  • Feature Gates
    • Feature Gates disponibles
    • Activation des Feature Gates
    • Cycle de vie des Feature Gates
  • Projets connexes
  • Contribution
  • Don
    • GitHub Sponsors
    • PayPal

État du développement

frp est actuellement en cours de développement. Vous pouvez essayer la dernière version publiée dans la branche master, ou utiliser la branche dev pour accéder à la version en cours de développement.

Nous travaillons actuellement sur la version 2 et tentons d'effectuer quelques refactorisations et améliorations du code. Veuillez toutefois noter qu'elle ne sera pas compatible avec la version 1.

Nous passerons de la version 0 à la version 1 au moment opportun et n'accepterons alors que des corrections de bugs et des améliorations, plutôt que de grandes demandes de fonctionnalités.

À propos de la V2

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    291

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →