
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-23998 — PoC pour CVE-2024-23998 | Kitploit
Outils/GitHubGitHub/eqstlab/cve-2024-23998
Analyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebTests d'Intrusion
GitHubeqstlab/cve-2024-23998

CVE-2024-23998

PoC pour CVE-2024-23998

Voir le dépôt
26il y a 2 ansPas encore vérifié
Partager

Another Redis Desktop Manager PoC

Une preuve de concept pour la vulnérabilité CVE-2024-23998.

1. Aperçu de la vulnérabilité :

  • Sujet de la vulnérabilité : Exécution locale de code via XSS
  • Version concernée : =< 1.6.6
  • Type d'attaque : Exécution de code à distance
  • Vecteurs d'attaque : Pour exploiter la vulnérabilité, nous devons patcher le message HTML font_faq pour la fonction Paramètres. Lorsque l'on survole l'icône d'aide de la famille de polices, le script malveillant dans le message font_faq s'exécute et nous pouvons lancer une commande OS.
  • Numéro CVE réservé : CVE-2024-23998

2. Cause de la vulnérabilité :

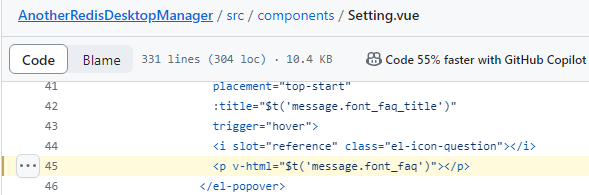
Étape 1) Dans Setting.vue, il y a une fonction v-html, donc un script JS malveillant peut s'exécuter via cette fonction.
texte alternatif

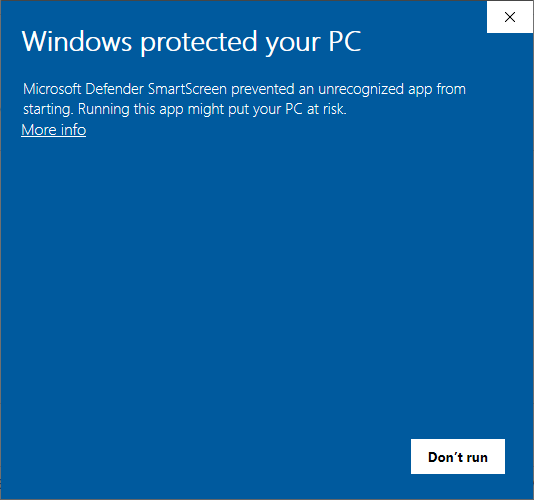
Étape 2) Lorsque nous installons Another Redis Desktop Manager, Windows bloque l'installation. Pour cette raison, si un attaquant patche le fichier d'installation, l'utilisateur ne saura pas qu'il a été modifié.
texte alternatif

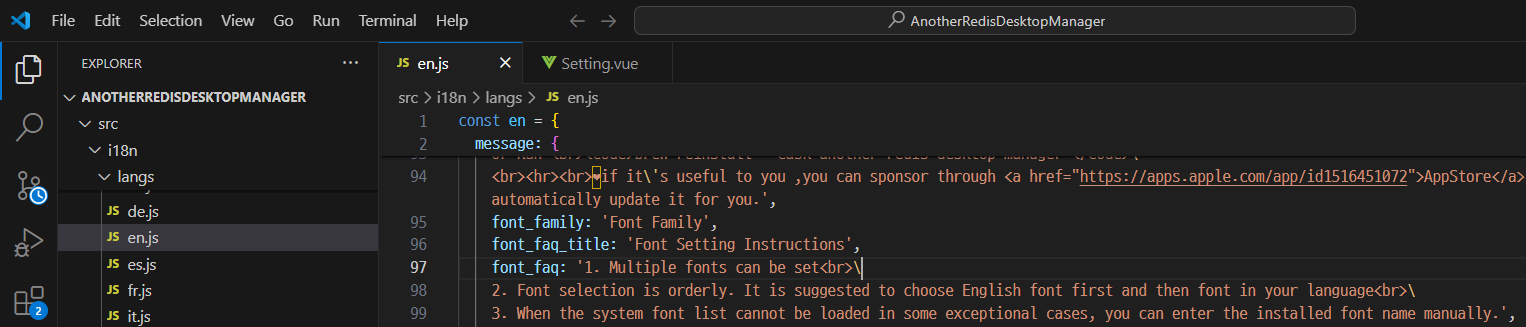
Étape 3) Nous pouvons trouver le message font faq dans le fichier en.js
texte alternatif

Étape 4) Patchons le message qui exécute calc.exe\

font_faq: '1. Plusieurs polices peuvent être définies<br>\
    2. La sélection des polices se fait dans l'ordre. Il est suggéré de choisir d'abord une police anglaise, puis une police dans votre langue<br>\
    3. Lorsque la liste des polices système ne peut pas être chargée dans certains cas exceptionnels, vous pouvez saisir manuellement le nom de la police installée.\
    ',


Étape 5) Compilez le programme en utilisant npm.\

npm install --platform=win32
npm start
npm run electron


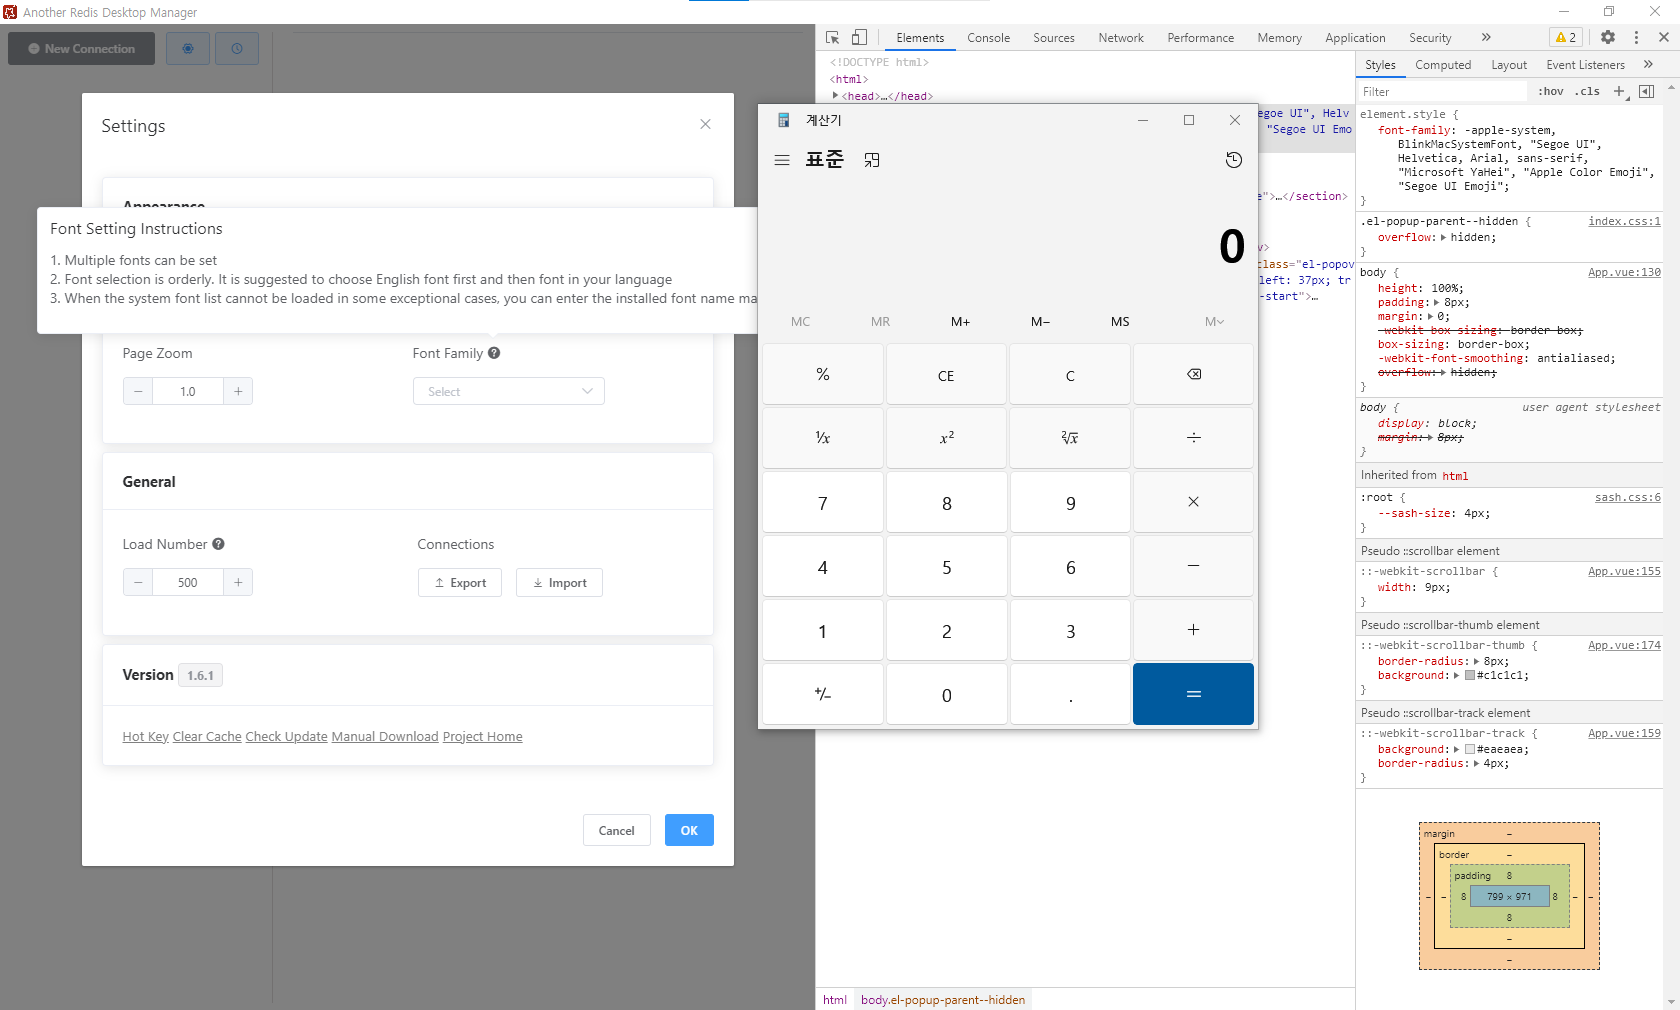
Étape 6) Lorsque vous survolez l'icône d'aide de la famille de polices, la calculatrice est exécutée. texte alternatif

AnotherRedisDesktopManager est une bonne cible pour les attaquants car il est utilisé par de nombreuses personnes, et il est facile de modifier et de redistribuer les fichiers distribués en tant qu'applications Electron. C'est pourquoi de nombreux projets recommandent de ne pas utiliser v-html si possible. De plus, comme l'option nodeIntegration est activée, s'il est modifié et redistribué de manière malveillante, une exécution de code à distance est possible avec les permissions d'AnotherRedisDesktopManager.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





