
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/dshabani96/cve-2024-21413
ExploitationHameçonnageTests d'IntrusionRed TeamingDéveloppement de Charges UtilesSécurité des Emails
GitHubdshabani96/cve-2024-21413

CVE-2024-21413

Exploit de preuve de concept pour l'exécution de code à distance (RCE) dans Microsoft Outlook (CVE-2024-21413) avec livraison par e-mail SMTP, génération de pièce jointe RTF malveillante et serveur SMB Impacket optionnel pour la capture de hash NTLM.

Voir le dépôt
2335il y a 2 ansPas encore vérifié
Partager

CVE-2024-21413 | Vulnérabilité d'exécution de code à distance dans Microsoft Outlook - Preuve de concept

🚀 Utilisation

Assurez-vous de disposer des autorisations appropriées et de l'autorisation du propriétaire du système cible avant d'utiliser ce script.

Prérequis

  • Python 3.x
  • impacket-smbserver

Exemple d'utilisation

sudo python3 CVE-2024-21413.py

🛠️ Fonctionnalités

  • Envoi d'e-mails : utilise SMTP pour envoyer un e-mail avec des parties en texte brut et HTML.
  • Templating HTML : prend en charge la lecture de modèles HTML à partir du dossier Templates et le remplacement des espaces réservés par des valeurs réelles.
  • Pièce jointe : crée et joint automatiquement un fichier exploit.rtf à l'e-mail.
  • Intégration Impacket : démarre optionnellement un serveur SMB Impacket pour capturer les hachages NTLM pour une analyse ultérieure.

📜 Description

Ce script invite l'utilisateur à fournir les détails du serveur SMTP, les identifiants de messagerie, les informations du destinataire, l'URL, l'objet et à sélectionner un modèle d'e-mail dans le dossier Templates. En fonction du modèle choisi, le script demandera des entrées supplémentaires spécifiques à ce modèle. Après avoir rassemblé les informations nécessaires, il envoie un e-mail avec le contenu et les pièces jointes spécifiés. De plus, il peut démarrer un serveur SMB Impacket pour capturer les hachages NTLM pour une analyse ultérieure.

📧 Modèles d'e-mails

Les modèles d'e-mails sont stockés dans le dossier Templates. Après avoir exécuté le script, il vous sera demandé de choisir un fichier de modèle d'e-mail dans ce dossier. Selon le modèle sélectionné, vous devrez fournir différentes entrées.

Modèles d'e-mails disponibles :

  1. Modèle d'e-mail de réinitialisation de mot de passe de compte bloqué
  2. Modèle d'e-mail de notification de compte

Paramètres

Selon le modèle d'e-mail sélectionné, les paramètres suivants sont requis :

  • Nom du serveur SMTP : Nom d'hôte ou IP du serveur SMTP.
  • Port SMTP : Numéro de port du serveur SMTP.
  • Nom d'utilisateur : Nom d'utilisateur du serveur SMTP pour l'authentification.
  • Mot de passe : Mot de passe du serveur SMTP pour l'authentification.
  • E-mail de l'expéditeur : Adresse e-mail de l'expéditeur.
  • E-mail du destinataire : Adresse e-mail du destinataire.
  • URL : URL à inclure dans l'e-mail.
  • Objet : Objet de l'e-mail.

Pour le modèle d'e-mail « Réinitialisation de mot de passe de compte bloqué », des paramètres supplémentaires comme le prénom du destinataire sont nécessaires.
Démonstrations

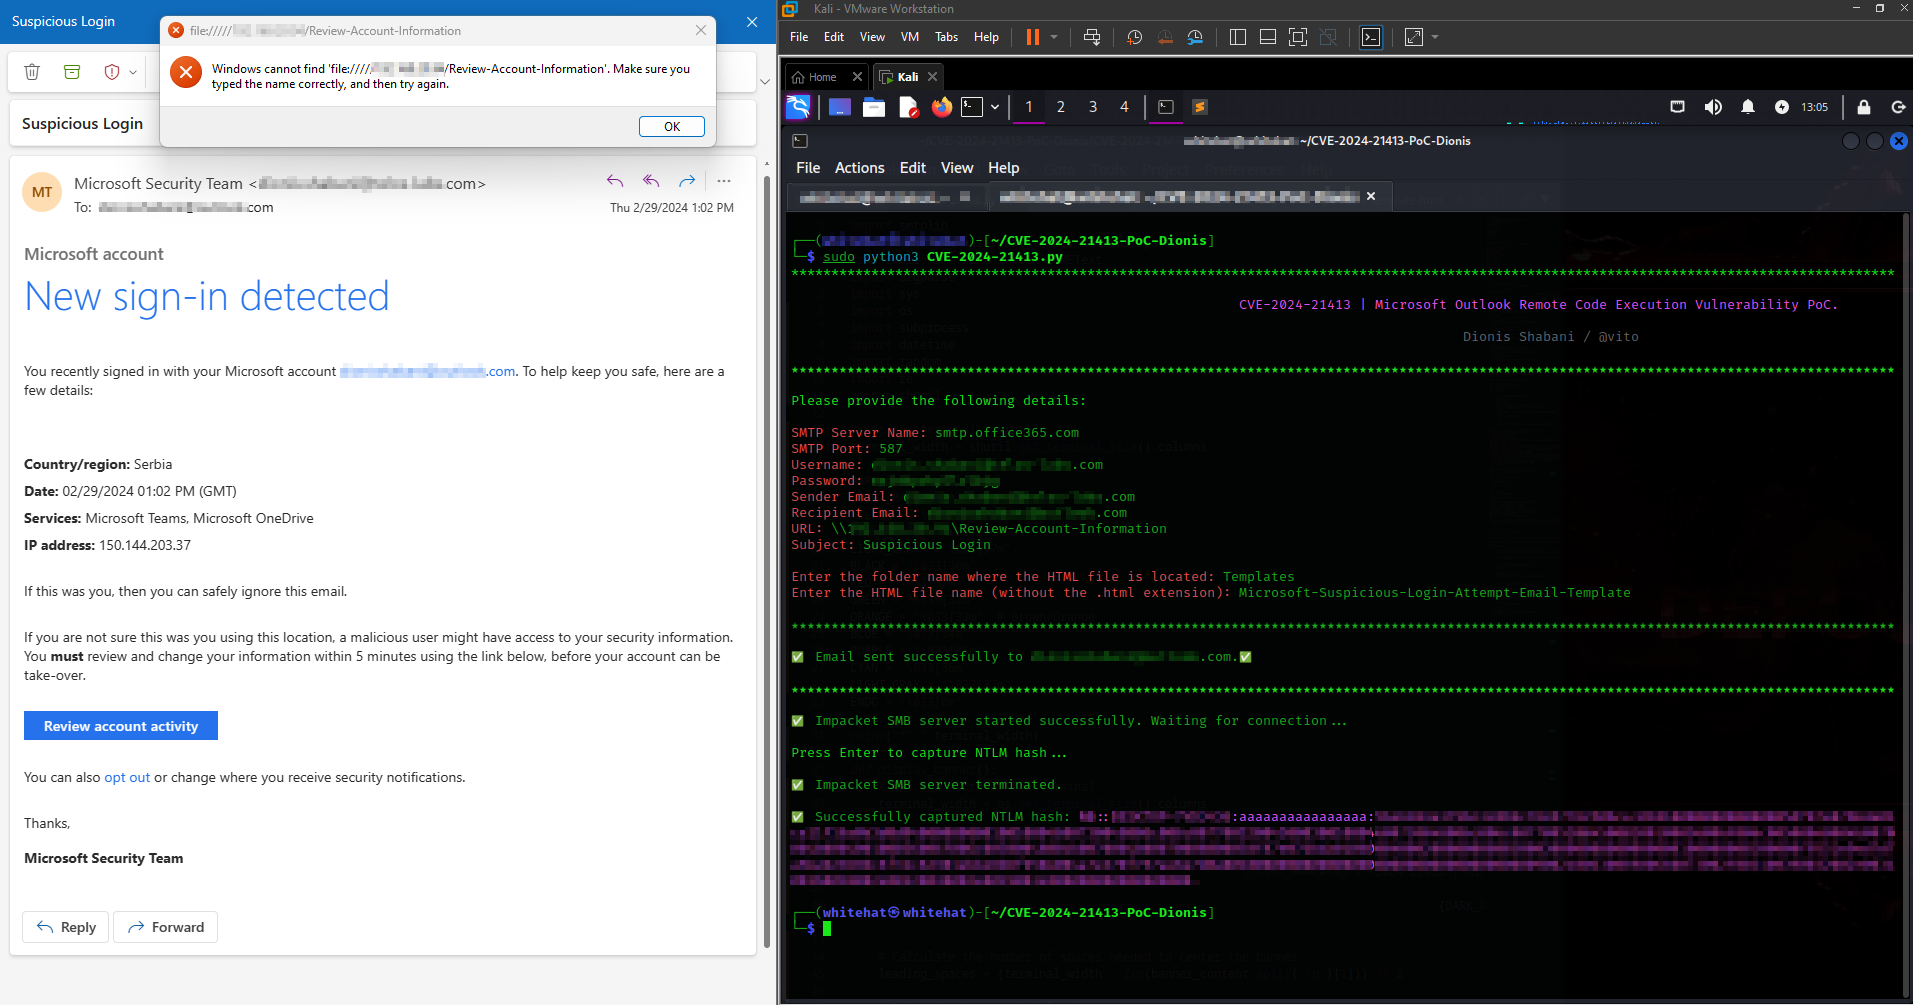
Exécution du script avec le modèle d'e-mail de connexion suspecte Microsoft

Microsoft-1

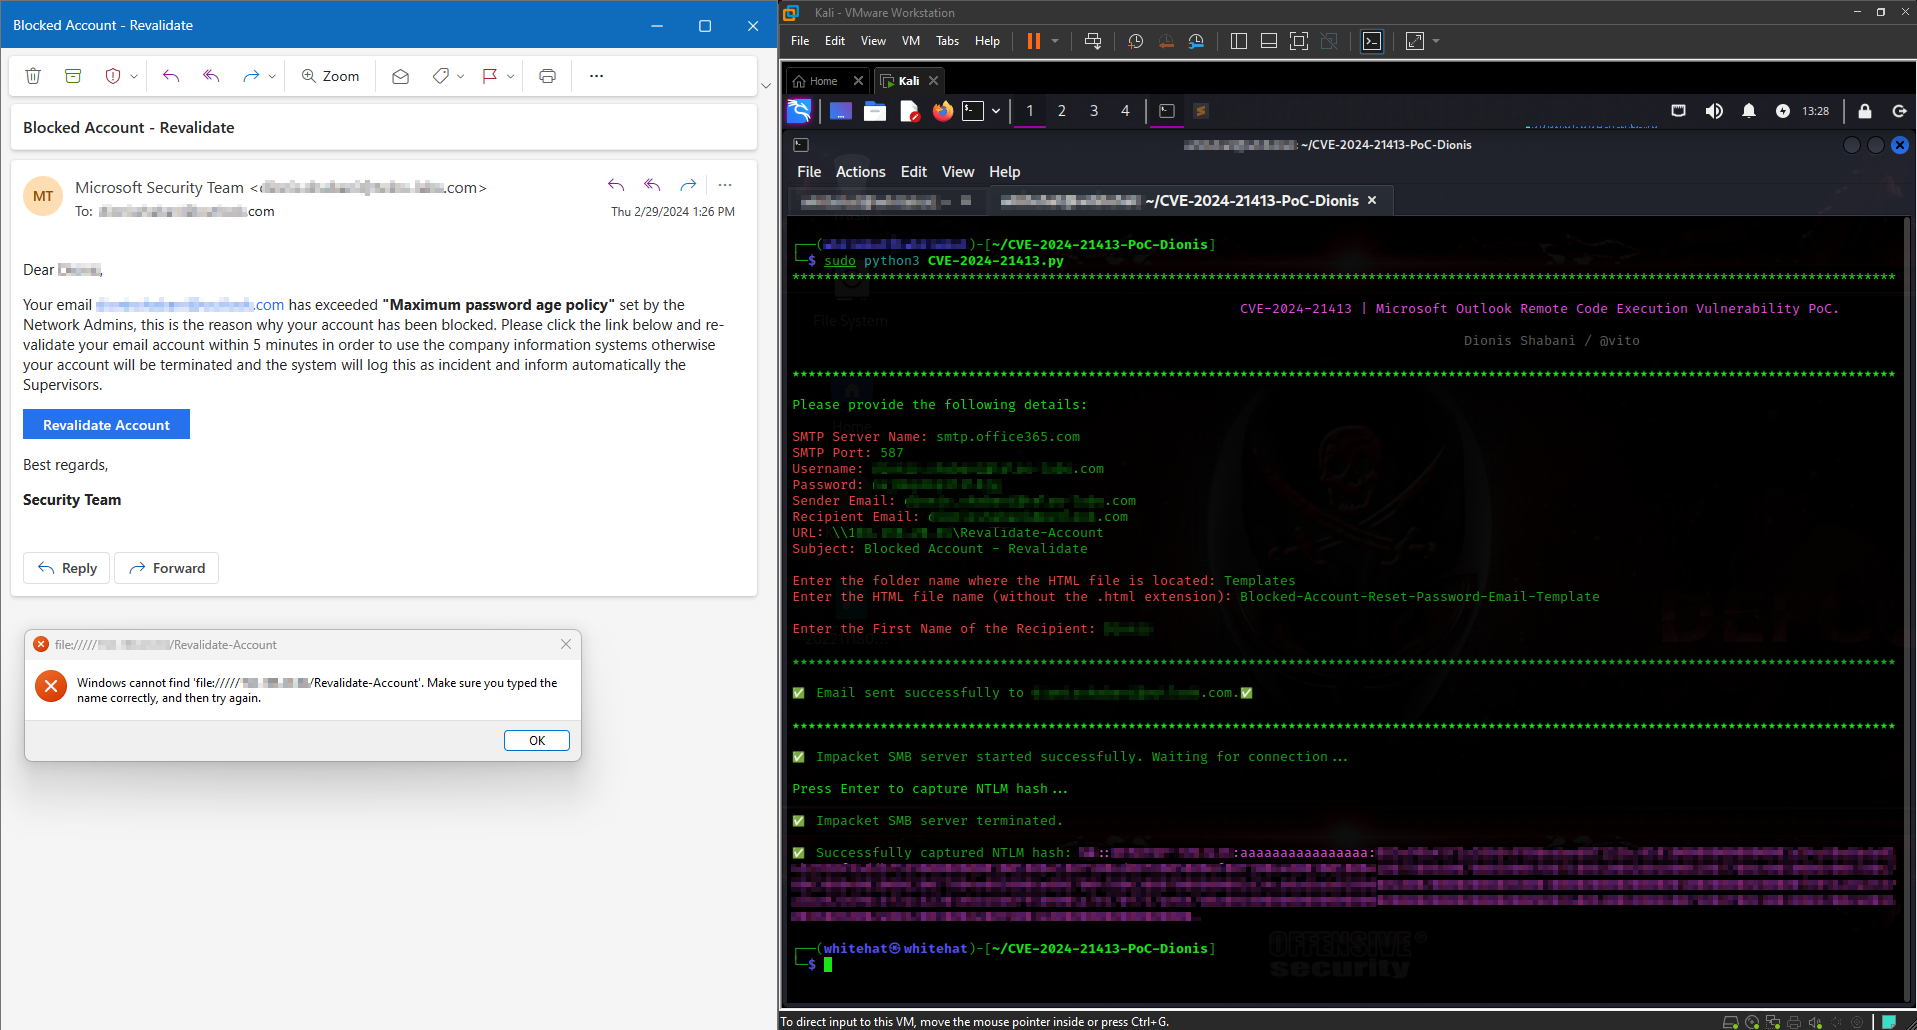
Exécution du script avec le modèle d'e-mail de réinitialisation de mot de passe de compte bloqué

Microsoft-2

Escalades possibles

Vous pouvez chaîner cette CVE avec CVE-2023-21716 ou CVE-2022-30190 pour obtenir une exécution de code à distance (RCE).

⚠️ Avertissement

Cet outil est destiné uniquement à des fins éducatives et de tests éthiques. L'analyse, le test ou l'exploitation non autorisés de systèmes sont illégaux et contraires à l'éthique. Assurez-vous d'avoir une autorisation explicite et autorisée pour toute activité de test ou d'exploitation contre des systèmes cibles. Le script doit être exécuté en tant que superutilisateur.

📌 Auteur

Dionis Shabani

  • LinkedIn
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






