Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/domainaware/parsedmarc
Outils DéfensifsAuthentificationSécurité des EmailsAnalyse DNSAnalyse de JournauxTop en Sécurité des Emails n°3
GitHubdomainaware/parsedmarc

parsedmarc

Un paquet Python et une CLI pour analyser les rapports DMARC agrégés et forensiques.

Voir le dépôt
1.3k277120il y a 3 joursVérifié par Kitploit
Partager
Site web

parsedmarc

Build
Status Code
Coverage PyPI
Package PyPI - Downloads

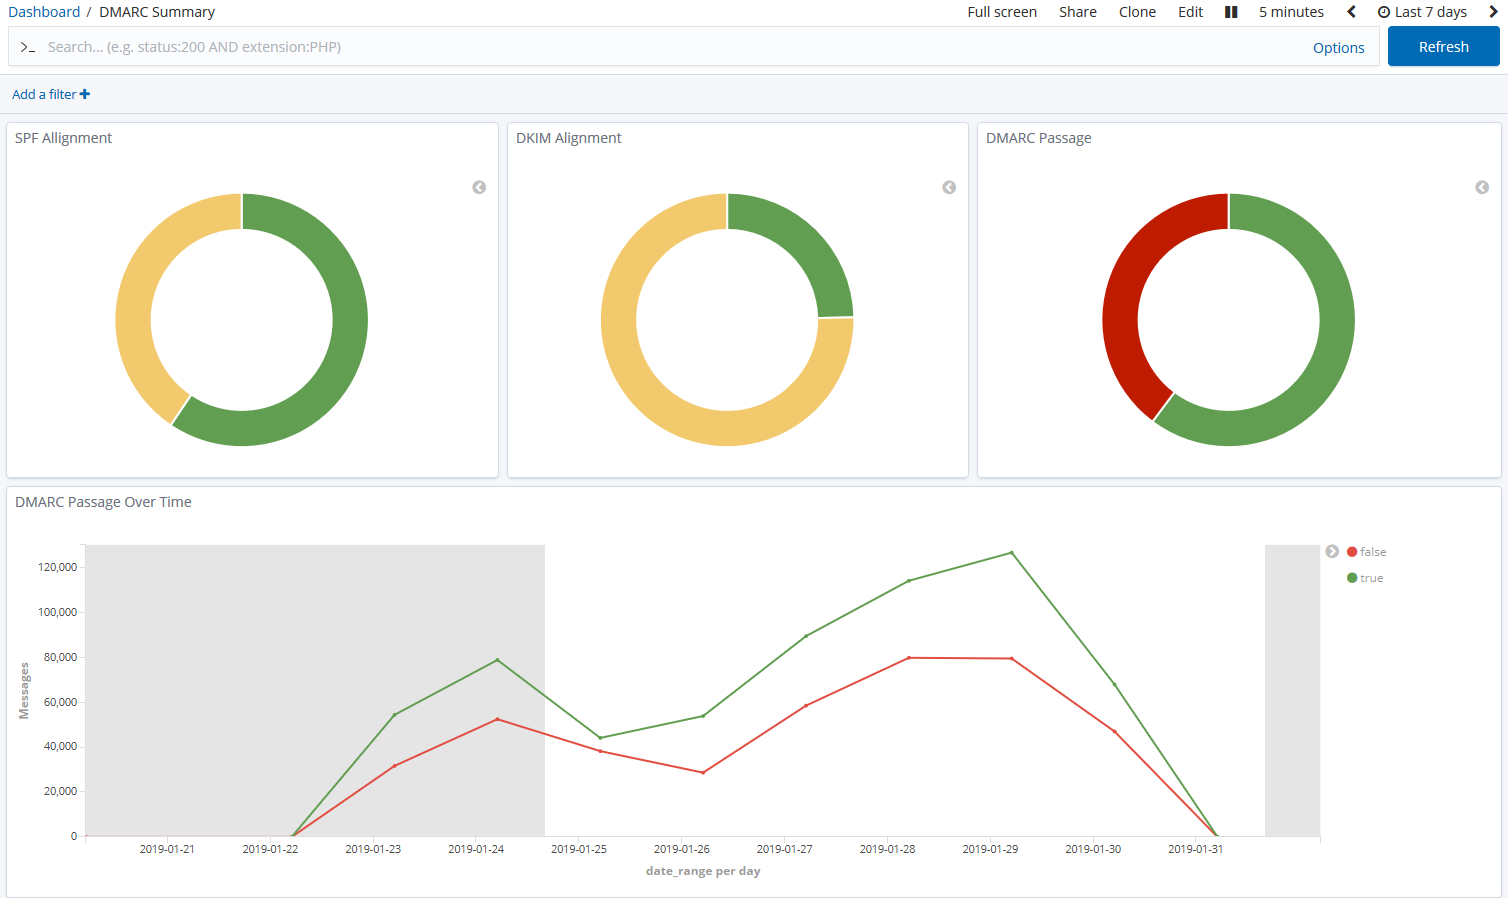
Capture d'écran des graphiques de synthèse DMARC dans Kibana

parsedmarc est un module Python et un utilitaire en ligne de commande pour l'analyse des rapports DMARC. Utilisé avec Elasticsearch et Kibana (ou Splunk), ou avec OpenSearch et Grafana, il constitue une alternative open source auto-hébergée aux services commerciaux de traitement des rapports DMARC tels que Agari Brand Protection, Dmarcian, OnDMARC, ProofPoint Email Fraud Defense et Valimail.

[!NOTE] Domain-based Message Authentication, Reporting, and Conformance (DMARC) est un protocole d'authentification des e-mails.

Sponsors

Ce projet est maintenu par un seul développeur. Veuillez envisager de sponsoriser mon travail si vous ou votre organisation en bénéficiez.

Fonctionnalités

  • Analyse les rapports DMARC agrégés/rua : les schémas historiques draft et 1.0 (RFC 7489) ainsi que le nouveau schéma RFC 9990 pour la norme DMARC finale (RFC 9989)
  • Analyse les rapports DMARC d'échec/ruf (RFC 6591 et RFC 9991 ; anciennement appelés rapports forensiques)
  • Analyse les rapports de SMTP TLS Reporting (TLS-RPT, RFC 8460)
  • Peut analyser les rapports d'une boîte de réception via IMAP, Microsoft Graph ou l'API Gmail
  • Gère de manière transparente les rapports compressés en gzip ou zip
  • Structures de données cohérentes
  • Sortie JSON et/ou CSV simple
  • Envoi optionnel des résultats par e-mail
  • Envoi optionnel des résultats vers Elasticsearch, OpenSearch, Splunk ou PostgreSQL, pour une utilisation avec des tableaux de bord prédéfinis
  • Envoi optionnel des résultats vers Apache Kafka, Amazon S3, Azure Log Analytics (Microsoft Sentinel), un point de terminaison Graylog (GELF), un serveur syslog, Grafana Loki ou un webhook HTTP

Compatibilité Python

Ce projet prend en charge les versions de Python suivantes, qui sont soit activement maintenues, soit les versions par défaut de RHEL ou Debian.

VersionPrise en chargeRaison
< 3.6❌Fin de vie (EOL)
3.6❌Utilisée dans RHEL 8, mais non prise en charge par les dépendances du projet
3.7❌Fin de vie (EOL)
3.8❌Fin de vie (EOL)
3.9❌Utilisée dans Debian 11 et RHEL 9, mais non prise en charge par les dépendances du projet
3.10❌Fin de vie (EOL)
3.11✅Activement maintenue ; prise en charge jusqu'en juin 2028 (Debian 12)
3.12✅Activement maintenue ; prise en charge jusqu'en mai 2035 (RHEL 10)
3.13✅Activement maintenue ; prise en charge jusqu'en juin 2030 (Debian 13)
3.14✅Prise en charge (nécessite imapclient>=3.1.0)
3.15✅Prise en charge
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →