

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Vulnerable-to-Debian-OpenSSL-bug-CVE-2008-0166 — Rechercher des pièces BTC dans les versions antérieures de Bitcoin Core avec la vulnérabilité critique OpenSSL 0.9.8 CVE-2008-0166 | Kitploit
Outils/GitHubGitHub/demining/vulnerable-to-debian-openssl-bug-cve-2008-0166
Analyse des VulnérabilitésExploitationCryptographieArticles et RechercheApprentissage et ÉducationRessources Organisées
GitHubdemining/vulnerable-to-debian-openssl-bug-cve-2008-0166

Vulnerable-to-Debian-OpenSSL-bug-CVE-2008-0166

Rechercher des pièces BTC dans les versions antérieures de Bitcoin Core avec la vulnérabilité critique OpenSSL 0.9.8 CVE-2008-0166

Voir le dépôtSite web
9275il y a 3 ansPas encore vérifié
Partager

Recherche de pièces BTC sur les anciennes versions de Bitcoin Core avec la vulnérabilité critique OpenSSL 0.9.8 CVE-2008-0166

Dans cet article, nous allons créer un outil qui générera des adresses Bitcoin (P2PKH) en utilisant la vulnérabilité CVE-2008-0166. Il s'agit d'un projet de recherche pour trouver des pièces BTC sur les anciennes versions du client logiciel Bitcoin Core.

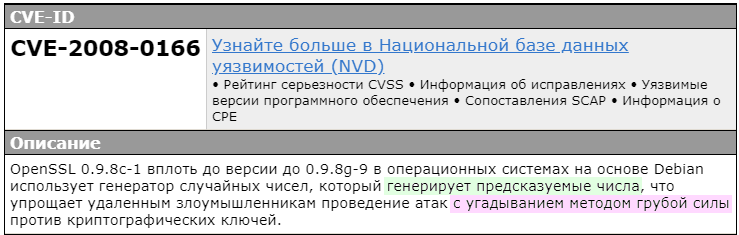
Générateur de nombres aléatoires qui génère  des nombres prévisibles  CVE-2008-0166

VAIM-OpenSSL 0.9.8/1.0.0 Détecté

La version vulnérable critique  OpenSSL 0.9.8 CVE-2008-0166  n'était peuplée que par l'ID de processus. En raison des différences d'endianness et de sizeof(long), la sortie dépend de l'architecture :  32 bits big-endian (par exemple,  i386),  64 bits big-endian (par exemple,  amd64, ia64),  32 bits big-endian (par exemple, powerpc , sparc). PID 0 est le noyau, et  PID_MAX ( 32768 ) n'est pas atteint par le portage, il y avait donc  32767  flux de nombres aléatoires possibles pour chaque architecture.
Recherche de pièces BTC sur les anciennes versions de Bitcoin Core avec la vulnérabilité critique OpenSSL 0.9.8 CVE-2008-0166

Le client logiciel Bitcoin Core utilise  OpenSSL. Plus précisément, il utilise une fonction  «EC_KEY_generate_key()» pour générer des adresses Bitcoin  (comme une clé)  pour recevoir des paiements. Les anciennes versions de Bitcoin Core génèrent et stockent  100  clés dans wallet.dat

Une nouvelle clé n'est générée que lors de la réception d'un paiement Bitcoin. Ainsi, le client logiciel Bitcoin Core maintient un pool de  100  clés Bitcoin inutilisées  (adresses). L'état du générateur de nombres aléatoires interne dépend des autres appels effectués à la bibliothèque  OpenSSL avant l'appel 'EC_KEY_generate_key()'. Éléments affectant l'état interne du RNG : «RAND_add(8)», «RAND_bytes(8)» и «RAND_bytes(32)».

La recherche a donc consisté à parcourir de nombreuses anciennes sources de Bitcoin pour découvrir quels appels ont affecté l'état interne du RNG avant l'appel  «EC_KEY_generate_key()». Le chemin d'appel change entre les versions du client logiciel Bitcoin Core

L'étude s'est concentrée sur les versions suivantes :
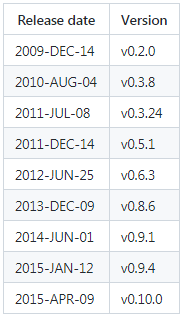
| Date de sortie | Version || Date de sortie | Version |

Notre objectif est de générer des clés privées pour chaque version du client logiciel Bitcoin Core, pour chaque architecture  (le32/le64), pour chaque ID de processus et pour les adresses Bitcoin  (P2PKH), en utilisant un nombre aléatoire issu d'une vulnérabilité critique. OpenSSL 0.9.8.

Au final, nous allons créer un générateur d'adresses Bitcoin  (P2PKH) et tout sera sauvegardé dans un fichier result.txt
Tout sera stocké dans le stockage de fichiers Google DriveTout sera stocké dans le stockage de fichiers Google Drive

Rendre OpenSSL à nouveau vulnérable

Pour cela nous allons utiliser le  kit de distribution  «Ubuntu 18.04.5 LTS» de Google Colab
Recherche de pièces BTC sur les anciennes versions de Bitcoin Core avec la vulnérabilité critique OpenSSL 0.9.8 CVE-2008-0166

Nous avons précédemment enregistré  un tutoriel vidéo :  «TERMINAL dans Google Colab crée toutes les commodités pour travailler dans GITHUB»

Ouvrez Google Colab dans  Terminal [TerminalGoogleColab]

Exécutons la commande :

cat /etc/lsb-release
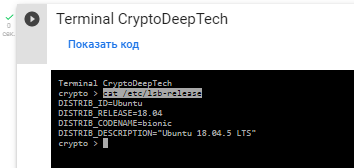
"Ubuntu 18.04.5 LTS"«Ubuntu 18.04.5LTS»

Allons  dans  le «CryptoDeepTools» dépôt   et examinons les détails

git clone https://github.com/demining/CryptoDeepTools.git

cd CryptoDeepTools/05VulnerableOpenSSL/

ls -lh
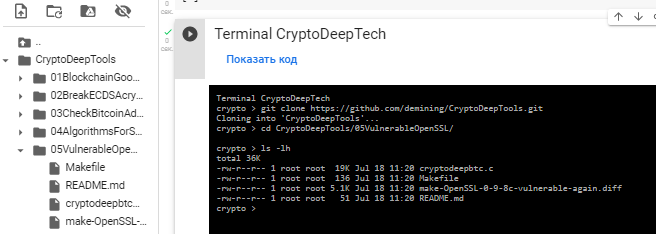
Recherche de pièces BTC sur les anciennes versions de Bitcoin Core avec la vulnérabilité critique OpenSSL 0.9.8 CVE-2008-0166

Mettez à jour et installez  g++ libgmp3-dev libmpfr-dev

apt-get update


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




