
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
OFBiz-Attack — Un outil pour l'attaque CVE-2023-49070/CVE-2023-51467 | Kitploit

Outils/GitHubGitHub/d0g3-8bit/ofbiz-attack
Scanners de VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et ContrôleDéveloppement de Charges Utiles
GitHubd0g3-8bit/ofbiz-attack

OFBiz-Attack

Un outil pour l'attaque CVE-2023-49070/CVE-2023-51467

Voir le dépôt
18131il y a 2 ansPas encore vérifié
Partager

OFBiz-Attack

Un outil pour l'attaque CVE-2023-49070/CVE-2023-51467

Environnement de test

vulhub/ofbiz:18.12.09

Utilisation

Démarrage

java -jar OFBiz-Attack.jar

Il y a trois modules :

  • Détection de vulnérabilité

    1

    Il suffit de saisir l'URL cible, sans ajouter de routes supplémentaires, sinon l'exploitation des modules suivants sera affectée. Seules les requêtes HTTPS sont prises en charge ; la vitesse d'exécution dépend des performances du serveur web.

    Une fois la validation terminée, ne modifiez pas l'URL ; l'exploitation ultérieure récupèrera l'URL depuis ce champ.

  • Exécution de commandes

    Avant utilisation, la validation de la vulnérabilité doit être effectuée. CVE-2023-51467 est utilisée pour exécuter des commandes et faciliter l'affichage des résultats.

    2

    En cas d'échec, le message « Not executed for security reason » est renvoyé.

    Certaines commandes ne peuvent pas être exécutées car (c'est peut-être dû au fait que) le fichier security.properties contient une liste noire.

    3

    Mais on peut quand même exécuter un reverse shell. Si ce module vous donne une mauvaise expérience, passez au module suivant.

  • Injection de webshell en mémoire

    ⚠️ À utiliser avec prudence, les dégâts sont irréversibles.

    Avant utilisation, la validation de la vulnérabilité doit être effectuée. CVE-2023-49070 est utilisée pour injecter le webshell en mémoire via désérialisation. Le module prend en charge l'injection de webshells mémoire CMD/Behinder ; en principe, un seul peut être injecté.
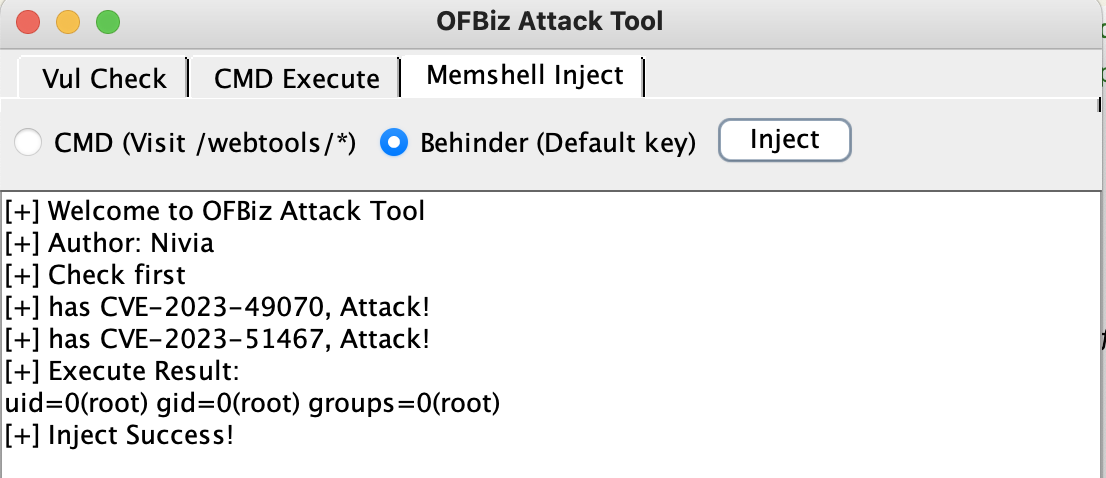
    4

    Connectez-vous à Behinder, mot de passe par défaut, n'oubliez pas le / final.

    5

    Les deux webshells mémoire sont injectés dans le Filter de /webtool/*.

Conclusion

⚠️ Cet outil est réservé à l'apprentissage et à l'échange, ne l'utilisez pas à des fins illégales.

Si un module vous a donné une mauvaise expérience, toutes nos excuses. N'hésitez pas à proposer des suggestions pour l'outil, elles seront prises en compte par la suite. 🙏

Merci de votre utilisation.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





