Rapport de gestion des vulnérabilités
Préparé pour : CyberTech Solutions
Préparé par : Victoria Simon
Date : 10 avril 2024
1. Résumé exécutif
Ce rapport présente les résultats d'une évaluation complète des vulnérabilités réalisée sur l'infrastructure Linux et les applications web de CyberTech Solutions à l'aide de Nessus. L'évaluation comprenait :
- Scans authentifiés des serveurs Linux
- Scans de vulnérabilités d'applications web
- Configuration de rapports automatisés
- Gestion des correctifs via Ansible
Les principales conclusions incluent des vulnérabilités critiques dans Nginx et des versions obsolètes d'OpenSSH. Des recommandations immédiates de correctifs et de durcissement de la sécurité sont fournies.
2. Objectifs du laboratoire
- Effectuer des scans de vulnérabilités authentifiés sur les systèmes Linux.
- Identifier et analyser les vulnérabilités des applications web.
- Configurer Nessus pour les rapports par e-mail automatisés.
- Corriger les vulnérabilités à l'aide d'Ansible.
- Documenter les résultats pour examen par les parties prenantes.
3. Outils et ressources utilisés
| Outil | Objectif |
|---|
| Nessus | Scan et rapports de vulnérabilités |
| Ansible | Gestion automatisée des correctifs |
| Gmail SMTP | Alertes e-mail automatisées |
| OpenSSH | Accès distant aux serveurs |
| Nginx | Hébergement d'applications web |
4. Méthodologie
Tâche 1 : Configuration du scan authentifié
-
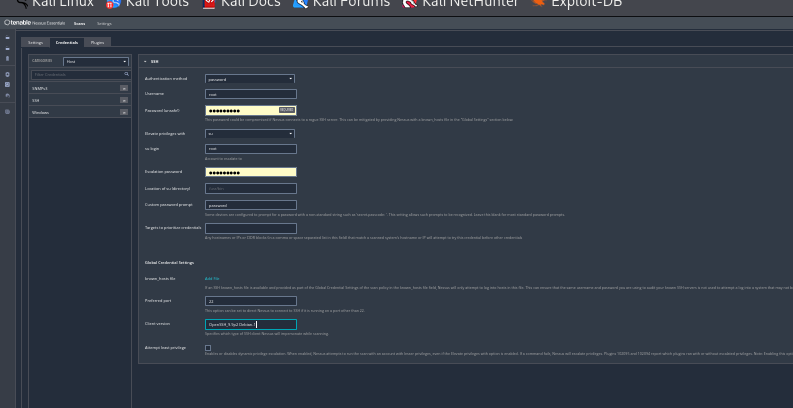
Configuration SSH :
- Installation d'OpenSSH (
sudo apt install openssh-server).
- Configuration de Nessus avec les identifiants SSH (nom d'utilisateur :
root, mot de passe : kali).
- Activation de l'élévation de privilèges via
su.
-
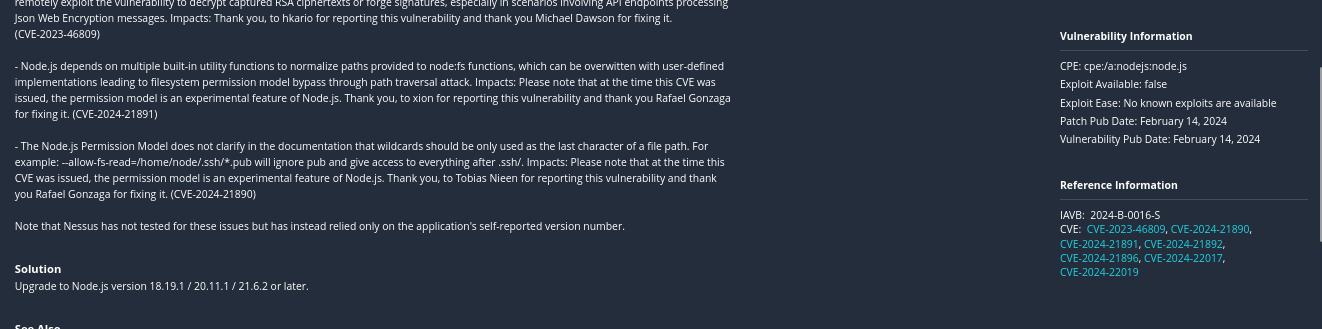
Résultats du scan :
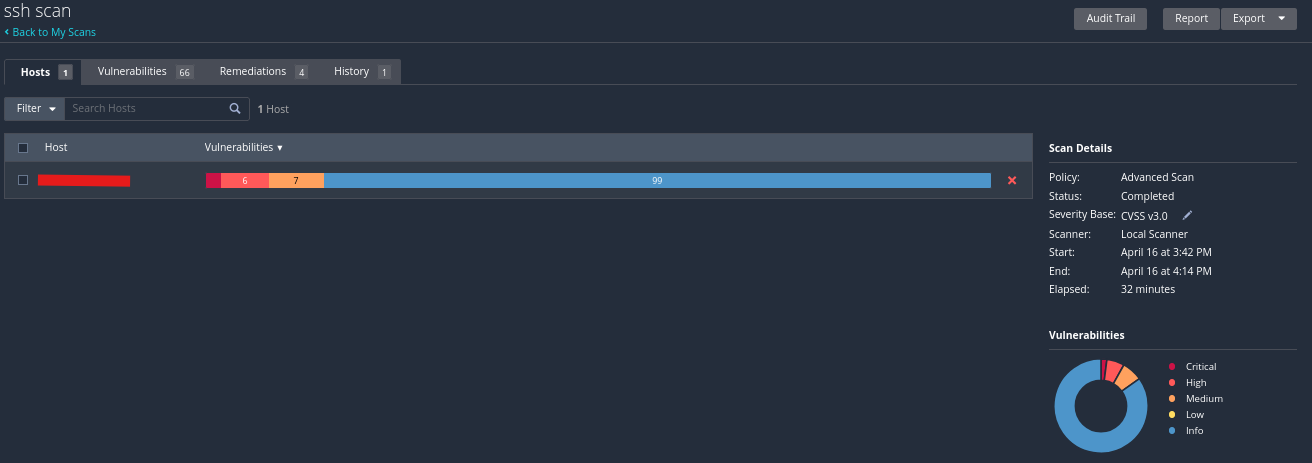
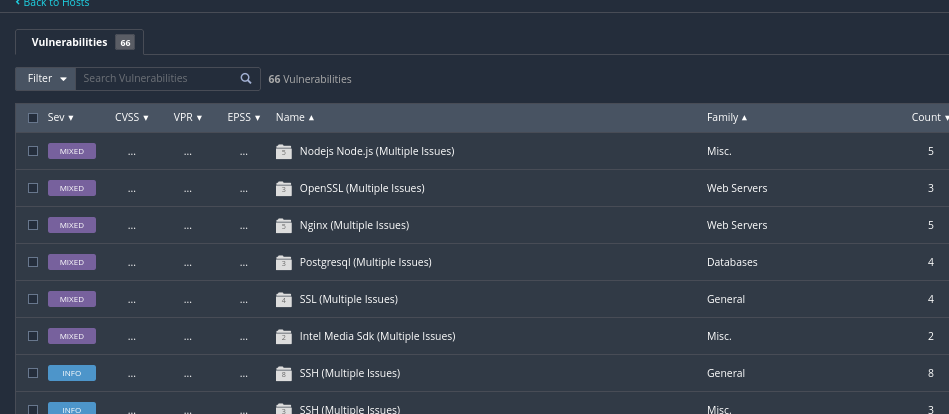
scanned ssh vulnerability score
RECOMMANDATIONS
Suite au scan authentifié et à l'évaluation des vulnérabilités sur le serveur Linux et les applications hébergées, les étapes de correction suivantes sont recommandées pour améliorer la posture de sécurité de l'organisation :
- Mise à jour des systèmes et logiciels :
• Mettez à niveau OpenSSH vers la dernière version sécurisée pour corriger les vulnérabilités connues.
• Appliquez les derniers correctifs du noyau Linux, y compris les mises à jour urgentes telles que CVE-2022-0185.
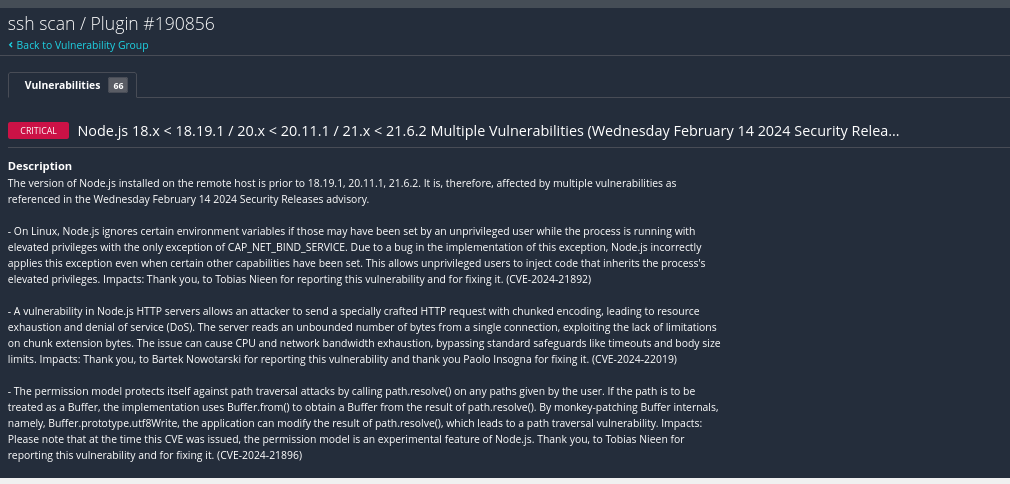
• Mettez à niveau Node.js vers la version 18.20.1 ou ultérieure pour atténuer les risques tels que le détournement de requêtes, l'aléatoire non sécurisé et les vulnérabilités de gestion de la mémoire (par exemple, CVE-2024-27980, CVE-2024-21891, CVE-2024-21892).
• Activez les mises à jour automatiques des correctifs ou intégrez un système centralisé de gestion des correctifs pour garantir l'application rapide des correctifs de sécurité.
- Durcissement du service SSH :
• Désactivez les algorithmes SSH faibles, les chiffrements (par exemple, CBC, Arcfour) et les MAC.
• Imposez l'authentification par clé et désactivez la connexion par mot de passe lorsque c'est possible.
• Configurez un port SSH personnalisé et restreignez l'accès SSH à l'aide de règles de pare-feu ou de wrappers TCP.
• Limitez l'accès à des IP spécifiques et mettez en place une authentification à deux facteurs (2FA) pour les connexions distantes.
- Contrôle des utilisateurs et des accès :
• Désactivez la connexion root via SSH ; utilisez sudo pour l'élévation de privilèges.
• Supprimez les comptes utilisateurs inutilisés ou obsolètes et appliquez des politiques de mots de passe forts.
• Mettez en place des mécanismes de verrouillage de compte pour empêcher les attaques par force brute.
• Auditez les groupes d'utilisateurs et les privilèges pour garantir l'application du moindre privilège.
- Durcissement de l'hôte et du réseau :
• Désactivez les services inutiles et fermez les ports inutilisés.
• Utilisez des outils de durcissement comme Lynis, OpenSCAP ou CIS Benchmarks pour appliquer les bonnes pratiques.
• Implémentez des règles de pare-feu pour limiter l'exposition réseau et empêcher les mouvements latéraux.
- Surveillance, journalisation et détection :
• Activez la journalisation détaillée pour SSH, sudo et les événements système.
• Intégrez les journaux avec une plateforme SIEM pour une surveillance et des alertes en temps réel.
• Surveillez les comportements suspects et les schémas d'accès anormaux.
- Sécurité des applications et des dépendances :
• Exécutez npm audit ou yarn audit pour scanner et corriger les dépendances Node.js.
• Testez régulièrement les applications avec des outils d'analyse dynamique et statique (DAST/SAST).
• Utilisez un pare-feu d'application web (WAF) pour bloquer les attaques web connues.
- Sauvegarde et récupération :
• Planifiez des sauvegardes régulières des configurations et des données critiques.
• Testez périodiquement les procédures de reprise après sinistre et de restauration des sauvegardes.
- Sensibilisation à la sécurité et gouvernance :
• Organisez des formations régulières à la sécurité pour les administrateurs système et les développeurs.
• Maintenez à jour les politiques de sécurité, les procédures et la documentation des actifs.
• Effectuez des évaluations périodiques des vulnérabilités et des tests de pénétration pour rester proactif.
Tâche 2 : Scan d'applications web
- Vulnérabilités Nginx :
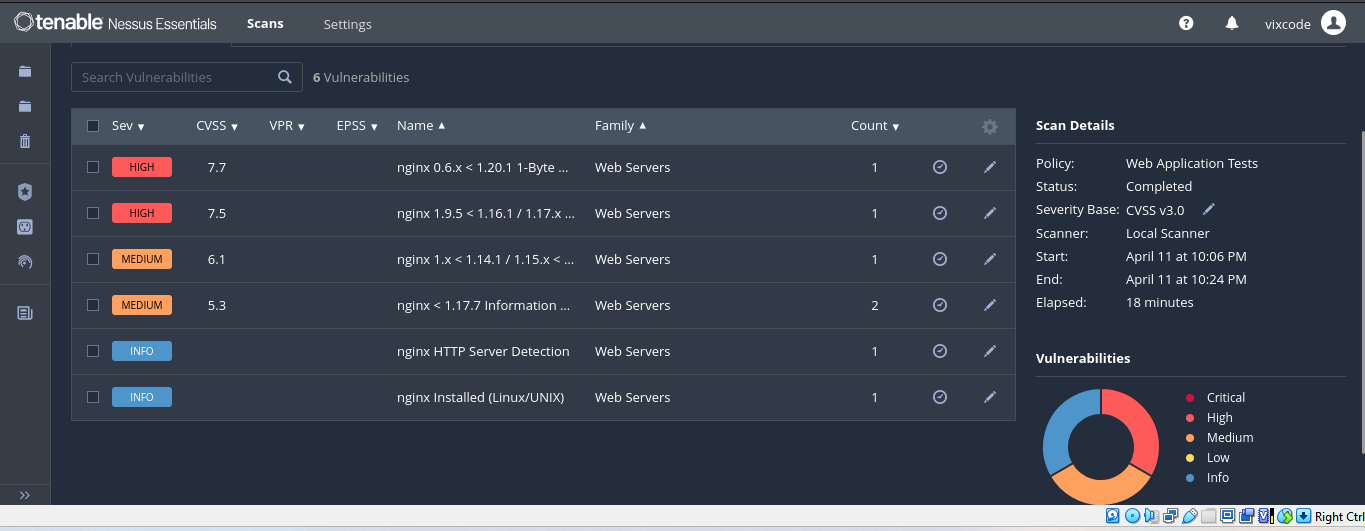
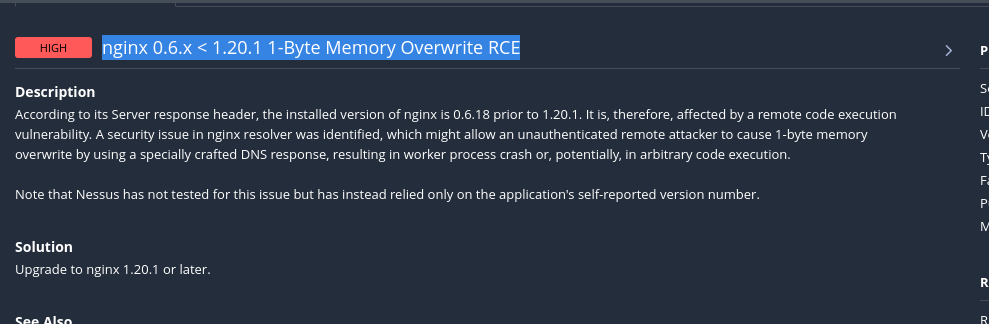
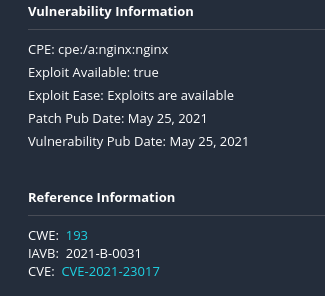
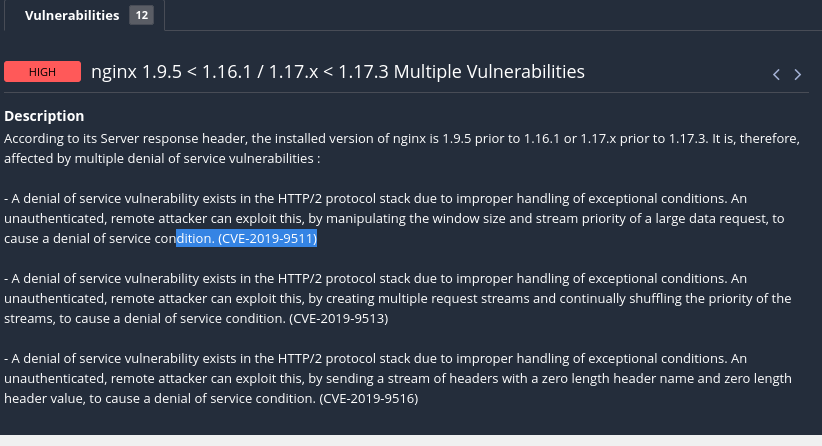
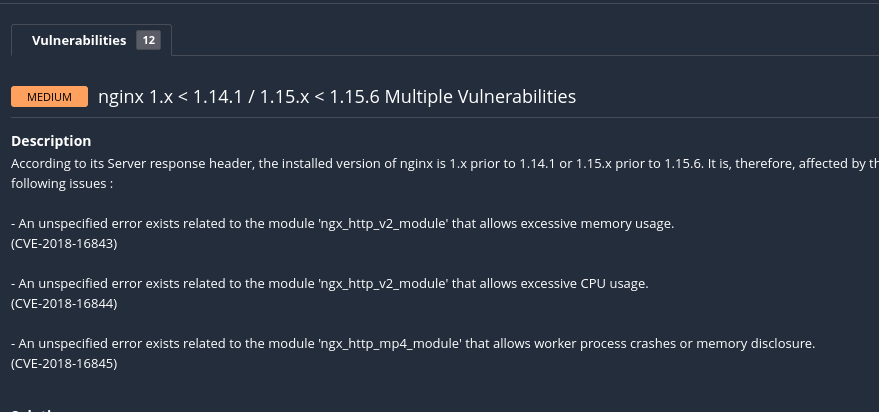
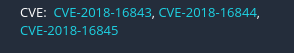
- Analyse des vulnérabilités :
- Facilité d'exploitation : Faible complexité (exploits publics disponibles).
- Dates des correctifs :
- CVE-2021-23017 : Corrigé en juin 2021.
- CVE-2022-41741 : Corrigé en octobre 2022.
Tâche 3 : Rapports par e-mail automatisés
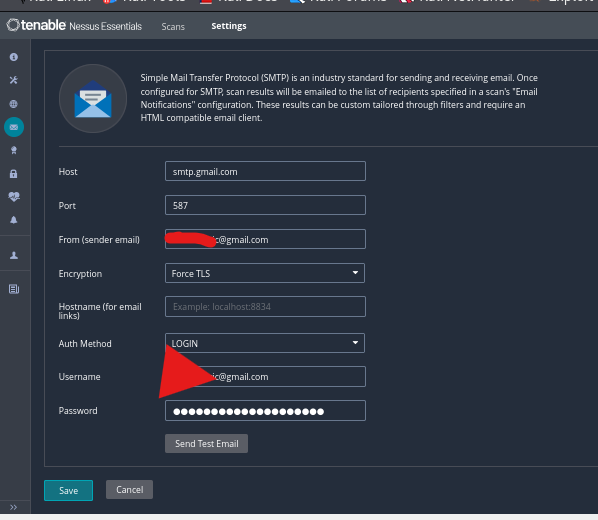
 cybervixy/vulnerability-management

