
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/cwjchoi01/cve-2026-3796
Analyse des VulnérabilitésExploitationApprentissage et ÉducationExploitation de Binaires
GitHubcwjchoi01/cve-2026-3796

CVE-2026-3796

Preuve de concept pour CVE-2026-3796, démontrant la terminaison arbitraire de processus via un pilote QAX vulnérable. Inclut des instructions d'utilisation et est destiné à des fins éducatives et de recherche.

Voir le dépôt
4138il y a 8 moisPas encore vérifié
Partager

CVE-2026-3796

Dans QAX Virus Removal version datée du 2025-10-22 et antérieure, le pilote concerné QKSecureIO_Imp.sys s'appuie sur l'image du processus appelant pour déterminer s'il est autorisé à communiquer avec le pilote mini-filtre. Les attaquants pourraient usurper l'image d'un processus appelant légitime via des tactiques telles que le DLL sideloading ou l'injection de processus afin d'envoyer un message avec une charge utile spécifique au mini-filtre et d'effectuer une terminaison arbitraire de processus, y compris de processus protégés.

Contexte

L'application est utilisée pour supprimer les virus. L'une des fonctions importées du pilote de l'application est ZwTerminateProcess ; il y a un manque de vérification sur le processus fourni à tuer, ce qui permet une terminaison arbitraire de processus. Le pilote effectue également une simple vérification de l'identité du processus appelant, qui peut être contournée à l'aide de techniques telles que le DLL sideloading.

Utilisation

  1. Compilez le projet en x86
  2. Placez le pilote dans C:\Windows\system32\drivers
  3. Dans une invite de commandes Administrateur, exécutez set pid=<votre_pid_cible_a_tuer>
  4. Exécutez l'exécutable

Remarque : Le pilote vulnérable ne sera pas partagé dans ce projet.
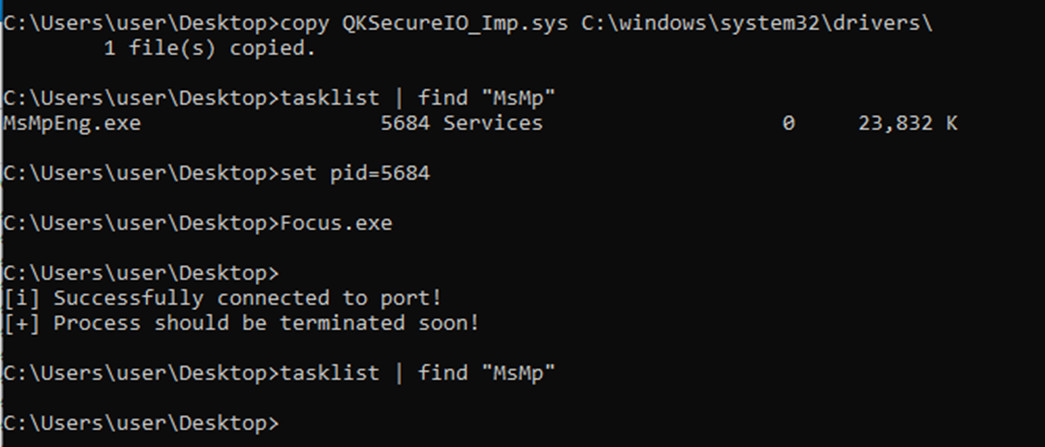
Exemple de sortie

image

Avertissement

Cet outil est destiné uniquement à des fins éducatives et de recherche. Utilisez-le uniquement sur des systèmes que vous possédez ou pour lesquels vous avez une autorisation explicite de test. L'auteur n'est pas responsable de toute utilisation abusive ou de tout dommage causé par ce programme.

Offrez-moi un café

Buy Me A Coffee

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





