
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
WindowsRegistryRootkit — Rootkit noyau, qui réside dans les données des valeurs du registre Windows | Kitploit
Outils/GitHubGitHub/cr4sh/windowsregistryrootkit
Mécanismes de PersistanceExploitationAnalyse de MalwareCommandement et ContrôleDéveloppement de Charges UtilesArchived
GitHubcr4sh/windowsregistryrootkit

WindowsRegistryRootkit

Rootkit noyau, qui réside dans les données des valeurs du registre Windows

Voir le dépôt
504142il y a 9 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Rootkit noyau, qui vit à l'intérieur des données de valeur du registre Windows.
Par Oleksiuk Dmytro (alias Cr4sh)

http://twitter.com/d_olex
http://blog.cr4.sh
[email protected]


Le rootkit exploite la vulnérabilité zero day dans win32k.sys (débordement de tampon dans la fonction win32k!bInitializeEUDC()) pour obtenir l'exécution au démarrage du système d'exploitation.

Fonctionnalités :

  • Backdoor réseau basée sur NDIS (+ meterpreter/bind_tcp).

  • Afin d'éviter la détection de code exécutable inconnu, il se déplace en mémoire au-dessus des sections jetables de certains pilotes Windows par défaut.

  • Totalement indétectable par les outils anti-rootkit publics.

  • Fonctionne sous Windows 7 (SP0, SP1) x86.
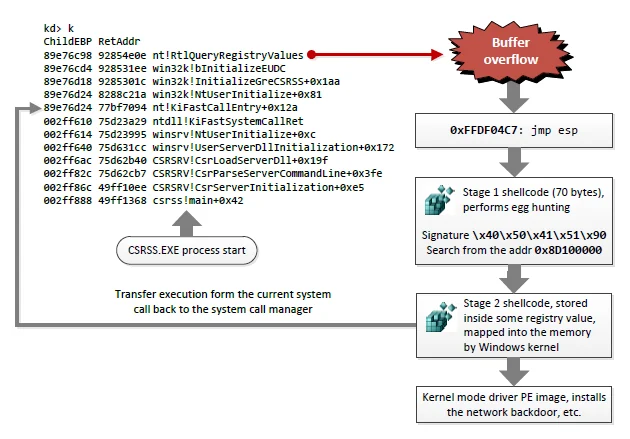
diagram

Ce rootkit a été présenté à l'origine lors de la conférence ZeroNights 2012 pendant ma présentation.
Voir les diapositives et les vidéos pour plus d'informations : https://raw.githubusercontent.com/Cr4sh/blog/master/windows-registry-rootkit/Applied-anti-forensics.pdf

Télécharger l’outil