cosmonic-labs/demo-zip-rce-sandbox
Démo en direct : la même crate Rust zip vulnérable (RUSTSEC-2026-0367 setuid + CVE-2026-115905 zip cloaking) contenue par un bac à sable Cosmonic WebAssembly en deny-by-default.

Lisez l'article complet sur le blog Cosmonic : Stopping Remote Code Execution with a Sandbox
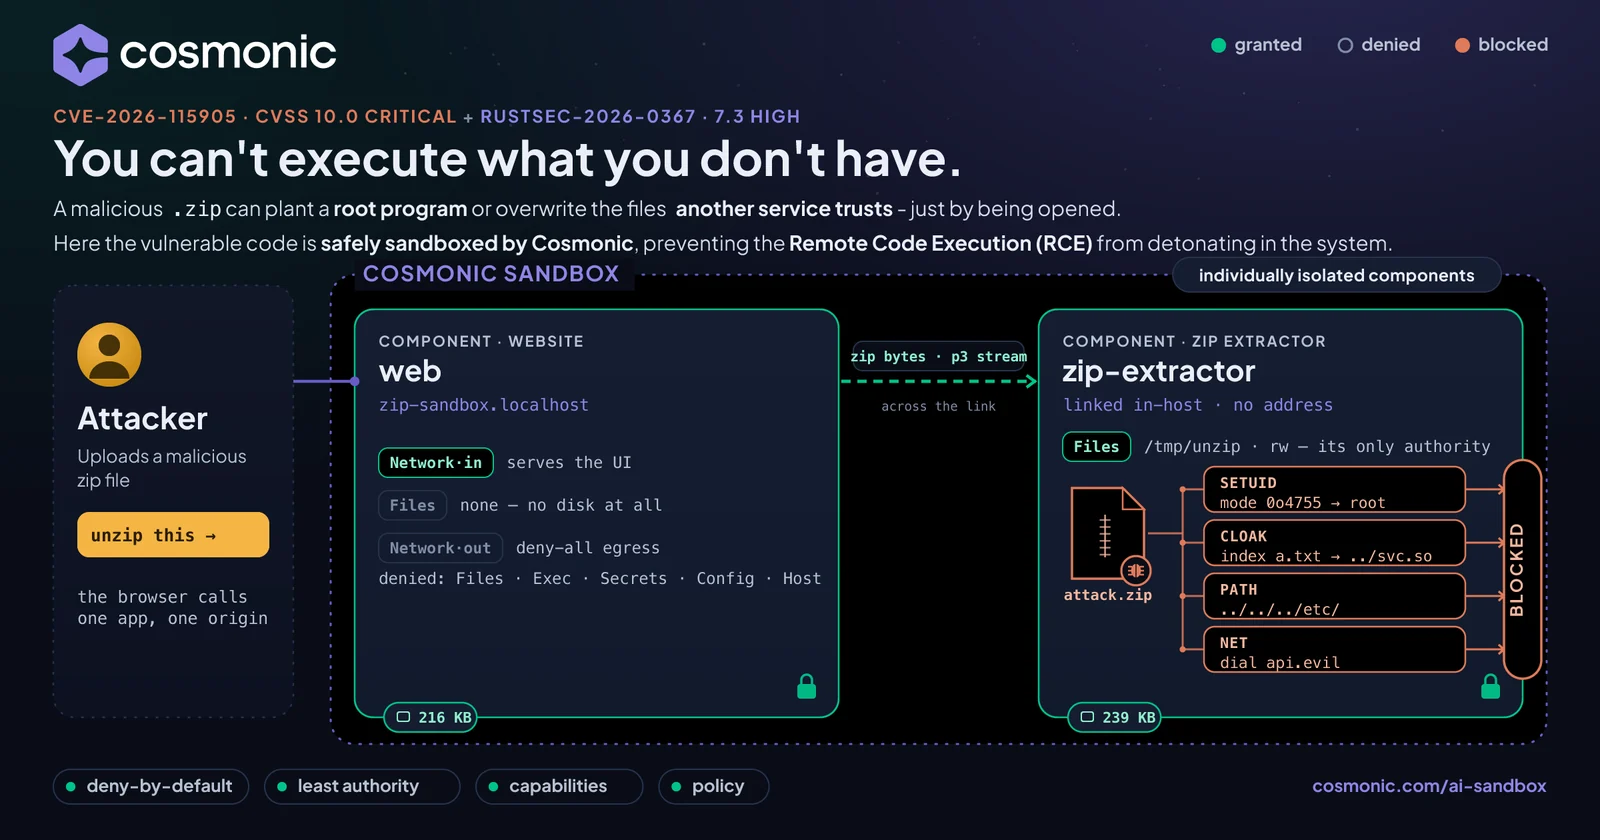
La crate Rust zip a publié deux vulnérabilités graves à neuf jours d'intervalle, dont l'une avec un score CVSS de 10.0.
Ce dépôt exécute ce code vulnérable exact, non corrigé, à l'intérieur d'un bac à sable
Cosmonic en refus par défaut, et vous permet de lui envoyer de véritables archives forgées. Chaque
attaque s'exécute. Aucune d'elles ne peut faire quoi que ce soit.
Étape par étape : Extracteur zip sandboxé (le tutoriel de la documentation)
On ne peut pas exécuter ce que l'on ne possède pas. Un bac à sable n'a pas besoin de reconnaître l'attaque. Il démarre sans rien et ne confie au code que les capacités que vous accordez : ici, un seul dossier temporaire et aucun accès réseau. Voir les principes des plateformes d'agents sécurisées.
La page de démonstration comporte un bouton rouge par scénario. Chacun diffuse une véritable archive forgée dans le bac à sable ; rien n'est corrigé.
| Bouton | Vulnérabilité | Ce que fait l'archive forgée | Dans le bac à sable |
|---|---|---|---|
| Bug 1 : bits setuid | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | Trois entrées portent les bits setuid, setgid et sticky. Sur un extracteur Unix, ils conféreraient à un fichier déposé des privilèges de niveau root. | Les trois bits apparaissent dans le rapport ; aucun n'est appliqué. |
| Bug 2 : zip slip | CWE-22 / CWE-59 · zip slip via liens symboliques | Trois entrées de liens symboliques pointant vers des chemins connus hors du dossier : /etc/cron.d, /root/.ssh/authorized_keys et /tmp. zip 8.6.0 refuse les noms ../, mais sous Unix son extract() dépose ces liens sans vérification. | Les trois arrivent comme de simples fichiers contenant le texte cible ; aucun lien n'existe. |
| Bug 3 : zip cloaking | CVE-2026-115905 · zip cloaking · CVSS 10.0 | Le répertoire central indique à un scanner release-notes.txt ; l'en-tête local ordonne à l'extracteur en flux de la crate d'écrire home/you/.ssh/authorized_keys. | L'écriture masquée est honorée mais atterrit dans /tmp/unzip, un dossier jetable. |
| Lancer toutes les attaques | les trois à la fois | Une seule archive contenant toutes les attaques ci-dessus. | Tout ce qui précède, contenu ensemble. |
Autres identifiants, si vous les cherchez : RUSTSEC-2026-0367 correspond à GHSA-vv5m-jxxh-4627 (CWE-732), et CVE-2026-115905 correspond à GHSA-m665-v7pm-7grj (CWE-436).
Les deux avis concernent zip 8.6.0, la version utilisée ici volontairement. Dans votre propre code, passez à
zip 9.0.5, qui corrige les deux.
Installez Cosmonic Desktop. Il exécute des composants WebAssembly comme
charges de travail sandboxées sur macOS, Windows et Linux, et écoute sur 127.0.0.1:8200.
Appliquez le manifeste. deploy/zip-sandbox.workload.yaml
épingle les deux composants par digest sur ghcr, il n'y a donc rien à compiler. La voie la plus simple est un assistant IA
connecté au serveur MCP de Desktop
(Connecter des agents de codage) :
« Applique
deploy/zip-sandbox.workload.yamlà Cosmonic Desktop, puis montre-moi son statut. »
Ou copiez le manifeste dans workloads/default/zip-sandbox.yaml sous le répertoire d'état de Desktop
(cosmonicd paths l'affiche).
Ouvrez http://zip-sandbox.localhost:8200/ et appuyez sur les boutons rouges, un par scénario, ou téléversez votre propre zip.
Un piège. L'extracteur a besoin de son volume
/tmp/unzip. Les chemins de déploiement rapide de Desktop (cosmonic dev, les brouillons de publication, le collage d'un lien d'image) construisent une spécification à partir de l'image seule et suppriment la sectionvolumes, et l'extracteur répond alors"sandbox unavailable". Appliquez le manifeste tel qu'il est écrit.
Chaque scénario dispose d'un mode API et d'une archive téléchargeable, ce qui vous permet d'inspecter les octets bruts :
| Scénario | L'exécuter | Télécharger l'archive |
|---|---|---|
| Bug 1 : bits setuid | /run?mode=suid (par défaut) | /suid.zip |
| Bug 2 : zip slip | /run?mode=slip | /slip.zip |
| Bug 3 : zip cloaking | /run?mode=cloak | /cloak.zip |
| Exécuter toutes les attaques | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
Une série contenue de rapports mode=all :
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/ est une petite CLI qui exécute le même crate vulnérable directement sur
macOS ou Linux, sans sandbox, afin que vous puissiez d'abord observer les attaques réussir. Elle nécessite une toolchain Rust.
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
Le bug 1 se termine par VULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extraction, et
ls -l sur le fichier extrait affiche -rwsr-xr-x. Le bug 3 montre le scanner voyant
release-notes.txt tandis que l'extracteur en flux écrit config/app.conf. Même code, même type
d'archive ; la seule différence réside dans ce qui a été fourni au code.
Une seule charge de travail, deux composants WebAssembly, chacun dans son propre bac à sable avec ses propres autorisations. web diffuse en flux
l'archive téléversée vers extractor via un stream<u8> actif à l'intérieur de l'hôte ; le navigateur ne communique jamais qu'avec
web.
| Composant | Système de fichiers | Réseau | HTTP | Rôle |
|---|---|---|---|---|
web | aucun | pas d'égression | sert wasi:http/handler | interface et téléversement ; ne stocke jamais l'archive |
extractor | /tmp/unzip uniquement (éphémère) | pas d'égression | aucun, joignable uniquement via le lien | la décompression, avec la crate vulnérable |
Ces autorisations constituent l'intégralité de l'atténuation :