 completetech-security/vm2-nesting-check
Vérificateur de preuves vm2 hors ligne pour CVE-2026-92935. Preuves de package sandbox et d'imbrication. Python autonome ; rapports JSON/CSV/HTML ; aucun payload d'exploit.





Vérificateur de preuves hors ligne pour CVE-2026-92935 : évasion par imbrication de require en forme de tableau dans vm2 (alias GHSA-8hr7-r645-pc6w).
Il compare des versions explicites du paquet vm2 avec les plages d'avis revues et indique ce que ces preuves de version montrent et ne montrent pas. Python 3.10+, bibliothèque standard uniquement ; l'exécutable unique vm2_nesting_check.py peut être copié seul. Il ne contacte jamais de sites web, n'importe pas de code applicatif, n'exécute pas de gestionnaire de paquets et n'exécute pas de charges d'exploitation.
potentially_affected n'est pas une exploitation. Cela signifie que la version signalée se situe dans l'intervalle affecté documenté. Les préconditions applicatives et l'exploitabilité n'ont pas été établies, et chaque ligne conserve exploitability: not_tested.fixed_version_reported n'est pas une attestation de correctif. Cela décrit uniquement une déclaration de version ; cela n'atteste jamais de correctifs installés ni de sécurité.unknown n'est ni propre ni un échec. Les versions manquantes, contradictoires, malformées, préliminaires, qualifiées et les builds personnalisés/fournisseur restent unknown, tout comme ce qui se situe hors des plages revues.74aa57ba5df05c34d17ae67912cd26ec2335201b, avec la comparaison de plages spécifique au paquet et la correction CSV des espaces mixtes. Aucun dépôt compagnon n'est nécessaire.# Assess one reported version and print JSON
python vm2_nesting_check.py --version 3.11.7 --format json
# Assess the example inventory and save an HTML report
python vm2_nesting_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV inventory (CSV is the default format) and exit 1 on potentially_affected results
python vm2_nesting_check.py --csv-list inventory.csv --fail-on-finding
# Show every option, then run the local test suite
python vm2_nesting_check.py --help
python -m unittest -v
Au moins l'un des paramètres --version, --inventory, --csv-list ou --source est requis. --tool-version affiche la version du vérificateur (actuellement 1.1.0).
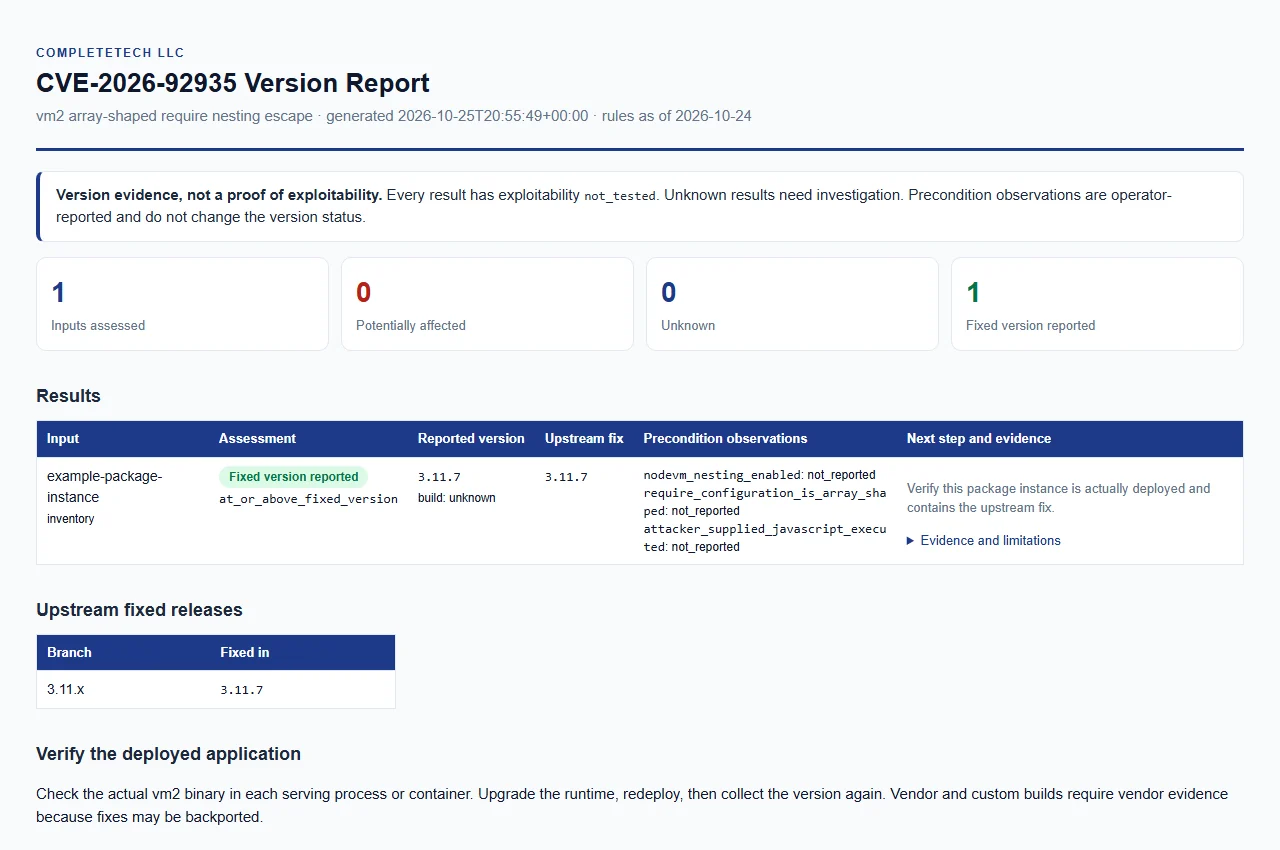
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en conditions réelles.
Avis principal et base de données examinée récupérés le 2026-10-24 (rules_as_of).
L'intervalle affecté documenté va de 3.11.4 à 3.11.6. La version corrigée examinée est 3.11.7, et la branche corrigée examinée est 3.11.x.
| Version signalée (exemple) | Résultat |
|---|---|
| 3.11.3 | unknown |
| 3.11.4 | potentially_affected |
| 3.11.6 | potentially_affected |
| 3.11.7 | fixed_version_reported |
| 3.11.8 | fixed_version_reported |
| 3.12.0 | unknown |
| 4.0.0 | unknown |
Remarques sur les limites :
v initial est accepté (v3.11.7). Les versions manquantes, contradictoires, mal formées, préliminaires, qualifiées ou personnalisées/fournisseur restent unknown.--build-source (ou le champ build_source) vide, unknown (valeur par défaut), upstream, official ou official_upstream est comparé comme upstream. Toute autre valeur, comme un nom de fournisseur, produit unknown car elle nécessite des preuves de correctif indépendantes.Chaque valeur d'entrée constitue une instance de paquet distincte ; le vérificateur ne réconcilie pas les preuves entre les entrées d'une même instance. Les entrées peuvent être combinées dans une seule exécution.
