

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102258-check
Outils DéfensifsScanners de VulnérabilitésAnalyse des VulnérabilitésAudit de ConfigurationCollecte d'InformationsUtilitaires et Frameworks
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102258-check

sonicwall-sma1000-cve-2026-102258-check

Vérificateur hors ligne de preuves SonicWall SMA1000 pour CVE-2026-102258. Preuves de build et de configuration signalées. Python autonome ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.

Voir le dépôtSite web
1il y a 23 joursPas encore vérifié
Partager

sonicwall-sma1000-cve-2026-102258-check par CompleteTech LLC

Tests Python 3.10+ Aucune dépendance à l'exécution Licence AGPL-3.0 ou commerciale

sonicwall-sma1000-cve-2026-102258-check

Vérificateur autonome et hors ligne pour CVE-2026-102258 : cross-site scripting stocké dans l'AMC des appliances SonicWall SMA1000 (modèles 6210, 7210 et 8200v).

Le vérificateur lit les builds et les inventaires que vous fournissez et les compare au tableau des versions publié par le fournisseur. Il ne contacte jamais une cible et n'envoie jamais de charges d'exploitation. Les preuves manquantes, qualifiées, personnalisées, contradictoires et non couvertes restent unknown.

Sommaire

  • Périmètre
  • Prérequis
  • Démarrage rapide
  • Aperçu d'un rapport synthétique
  • Bornes de versions
  • Utilisation
  • Lecture des résultats
  • Formats de sortie et contrat
  • Code de sortie et interruption
  • Limitations
  • Sources et lectures complémentaires
  • Contribution, sécurité et licence

Périmètre

  • Uniquement CVE-2026-102258. Le bulletin du fournisseur couvre d'autres vulnérabilités ; cette CVE est indépendante de celles-ci et est traitée ici seule.
  • Hors ligne et basé uniquement sur les versions. Il n'existe pas de mode réseau. Les entrées proviennent des valeurs de la ligne de commande et de fichiers JSON ou CSV locaux.
  • Des preuves, pas une vérification. Un numéro de build est une information rapportée par un opérateur. Ce n'est pas une preuve de l'état déployé, et le vérificateur ne teste pas l'exploitabilité.
  • Modèles SMA1000 6210, 7210 et 8200v uniquement. Les autres produits SonicWall sont hors périmètre.

Prérequis

  • Python 3.10 ou plus récent, bibliothèque standard uniquement. Il n'y a aucune dépendance à l'exécution et aucun autre vérificateur n'est requis.
  • La CI exécute les tests unitaires locaux sur Ubuntu, Windows et macOS avec Python 3.10 et 3.14.

Démarrage rapide

Exécutez ces commandes depuis un clone du dépôt :

# Classify one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102258_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a script-free HTML report
python sonicwall_sma1000_cve_2026_102258_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options
python sonicwall_sma1000_cve_2026_102258_check.py --help

# Run the local-only test suite
python -m unittest -v

L'inventaire synthétique inclut délibérément des résultats et des inconnues, c'est pourquoi sa commande d'exemple se termine avec le code 1. --output refuse d'écraser un report.html existant, sauf si --force est ajouté.
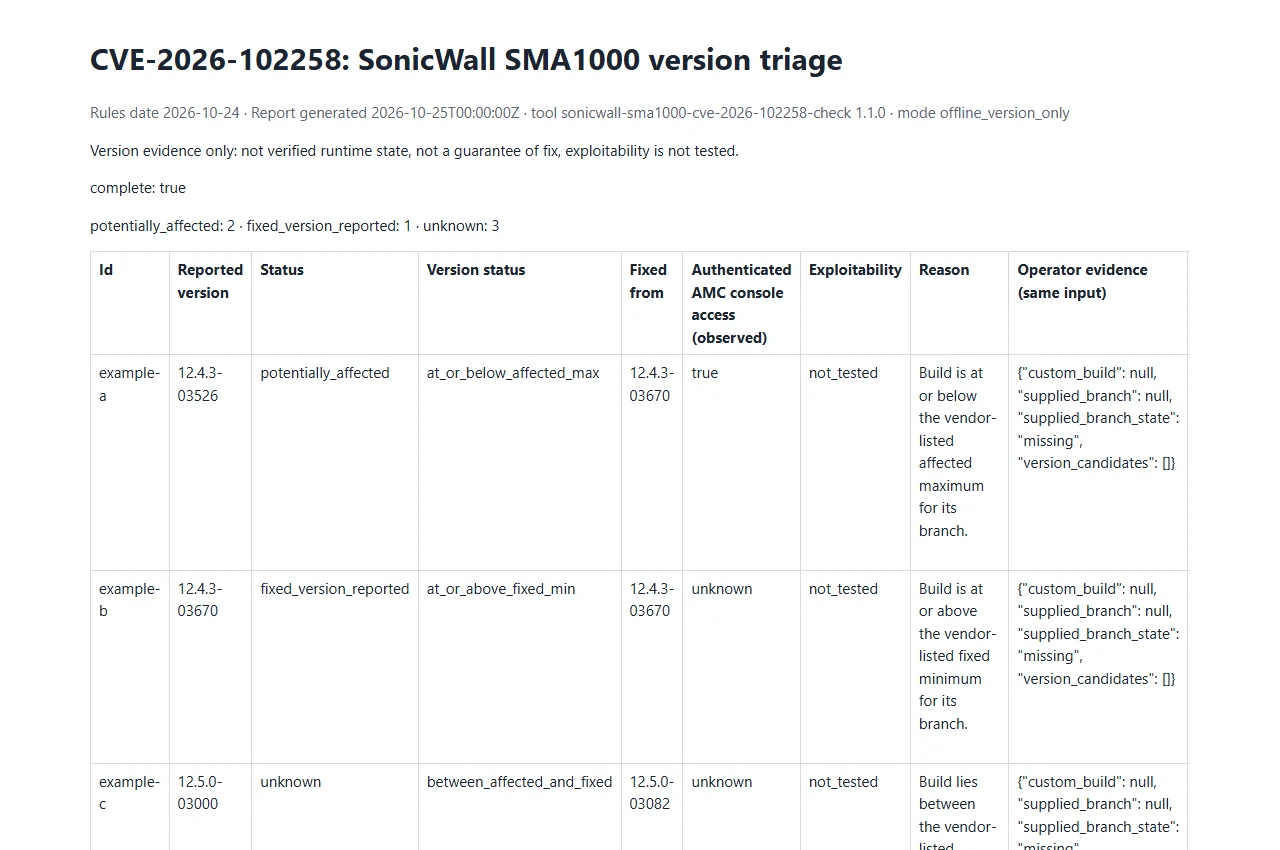
Aperçu du rapport synthétique

Rapport synthétique SonicWall SMA1000

Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation réelle.

Bornes de version

Les règles sont datées du 2026-10-24 et proviennent de l'avis produit de SonicWall (SNWLID-2026-0017).

BrancheAffectée jusqu'àCorrigée à partir de
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082
  • La comparaison s'effectue par numéro de build au sein de la branche exacte. Les builds situés entre les bornes affectée et corrigée sont unknown, tout comme les autres branches et toute valeur qui ne peut pas être analysée.
  • La formulation du fournisseur est « et antérieures » / « et supérieures », donc un build supérieur au minimum corrigé d'une branche est signalé comme corrigé, et les builds non complétés par des zéros tels que 12.4.3-3526 sont lus par numéro de build. Voir la référence pour plus de détails.
  • Un build corrigé signalé ne constitue pas une attestation de correctif. Un build affecté signalé ne constitue pas une confirmation d'exploitabilité.

Utilisation

python sonicwall_sma1000_cve_2026_102258_check.py [--version BUILD] [--branch BRANCH] [--model MODEL]
    [--authenticated-console-access true|false|unknown] [--inventory FILE] [--csv-list FILE]
    [--format json|csv|html] [--output FILE] [--force] [--strict]

Au moins l'un des paramètres --version, --inventory ou --csv-list est requis ; sinon, l'exécution constitue une erreur opérationnelle.

OptionObjectif
--version BUILDUn build déclaré sous la forme stricte <major>.<minor>.<patch>-<build> (répétable).
--branch BRANCHVérification croisée facultative de la branche pour les valeurs --version. Une branche qui ne correspond pas au build donne unknown.
--model MODELModèle facultatif (6210, 7210 ou 8200v) pour les valeurs --version. Un modèle non couvert donne unknown.
--authenticated-console-accessObservation de l'opérateur (true, false ou unknown, par défaut unknown) pour les valeurs --version. Elle ne modifie jamais l'évaluation de la version.
--inventory FILEInventaire JSON : un objet ou un tableau d'entrées avec schema_version: 1 (répétable).
--csv-list FILEListe CSV avec un en-tête incluant version (répétable).
--formatjson (par défaut), csv ou html.
--output FILEÉcrit le rapport dans un fichier au lieu de stdout. Un fichier existant n'est pas écrasé sauf si --force est fourni.
--forceAutorise --output à écraser un fichier existant.
--strictCompte les résultats unknown comme des constats pour le code de sortie.

Règles d'entrée, en bref (la référence contient le schéma complet) :

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







