
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102257-check
Outils DéfensifsScanners de VulnérabilitésAnalyse des VulnérabilitésAudit de ConfigurationSécurité RéseauRéponse aux Incidents
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102257-check

sonicwall-sma1000-cve-2026-102257-check

Vérificateur hors ligne de preuves SonicWall SMA1000 pour CVE-2026-102257. Preuves de build et de configuration signalées. Python autonome ; rapports JSON/CSV/HTML ; aucun payload d'exploit.

Voir le dépôtSite web
1il y a 24 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

sonicwall-sma1000-cve-2026-102257-check par CompleteTech LLC

Tests Python 3.10+ Aucune dépendance à l'exécution Licence AGPL-3.0 ou commerciale

sonicwall-sma1000-cve-2026-102257-check

Triage hors ligne, basé uniquement sur la version, pour CVE-2026-102257 : traversée de chemin dans l'archive AMC de SonicWall SMA1000 (6210, 7210, 8200v). Le vérificateur compare les chaînes de build fournies par l'opérateur avec le tableau des builds affectés et corrigés du fournisseur, et produit un rapport JSON, CSV ou HTML sans script.

Il ne contacte jamais une cible, ne sonde aucun appareil et n'envoie aucune charge d'exploitation. Les preuves manquantes, qualifiées, personnalisées, contradictoires ou non couvertes restent unknown.

Sommaire

  • Périmètre et limites honnêtes
  • Prérequis
  • Démarrage rapide
  • Aperçu d'un rapport synthétique
  • Règles de version
  • Utilisation
  • Sortie
  • Code de sortie
  • Fichiers de sortie et interruptions
  • Métadonnées de menace externes
  • Sources et provenance
  • Documentation
  • Contribution, sécurité et licence

Périmètre et limites honnêtes

  • Un seul avis de sécurité. Ce dépôt couvre CVE-2026-102257 sur les modèles SonicWall SMA1000 6210, 7210 et 8200v. Les autres produits SonicWall sont hors périmètre, et cette CVE est indépendante des autres vulnérabilités du même bulletin du fournisseur.
  • Preuve de version, pas état vérifié. Une chaîne de build est une déclaration faite par celui qui l'a fournie. Un build corrigé signalé ne constitue pas une attestation de correctif, et un build affecté signalé ne confirme pas l'exploitabilité.
  • exploitability vaut toujours not_tested. Le vérificateur n'a pas de mode réseau, n'exécute aucun code applicatif et n'envoie aucune charge d'exploitation. Aucune évaluation de cible déployée n'est revendiquée.
  • Inconnu n'est jamais sûr. Les builds situés dans l'intervalle entre les bornes affectées et corrigées, les branches non listées dans le tableau du fournisseur, les builds personnalisés, les valeurs contradictoires ou malformées et les versions manquantes sont tous unknown.
  • Les observations de configuration sont des indices. L'observation facultative authenticated_archive_handling (champ d'inventaire ou --authenticated-archive-handling true|false|unknown) enregistre la gestion authentifiée des archives AMC fournie par l'opérateur. Elle ne modifie jamais l'évaluation de version et ne prouve ni l'accessibilité ni la configuration effective.

Prérequis

  • Python 3.10 ou plus récent. La CI exécute Python 3.10 et 3.14 sous Linux, Windows et macOS.
  • Bibliothèque standard uniquement ; il n'y a rien à installer. Aucun autre vérificateur n'est requis à l'exécution.
  • Entrée locale uniquement : valeurs --version en ligne de commande, inventaires JSON ou listes CSV. Le vérificateur n'accepte ni URL ni entrée réseau.

Démarrage rapide

# Assess one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102257_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a standalone HTML report
python sonicwall_sma1000_cve_2026_102257_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102257_check.py --help

# Run the local-only test suite
python -m unittest -v

L'inventaire synthétique inclut délibérément des résultats et des inconnues, de sorte que sa commande d'exemple se termine avec le code 1. Conservez les inventaires, rapports et cibles réels en dehors du contrôle de version.
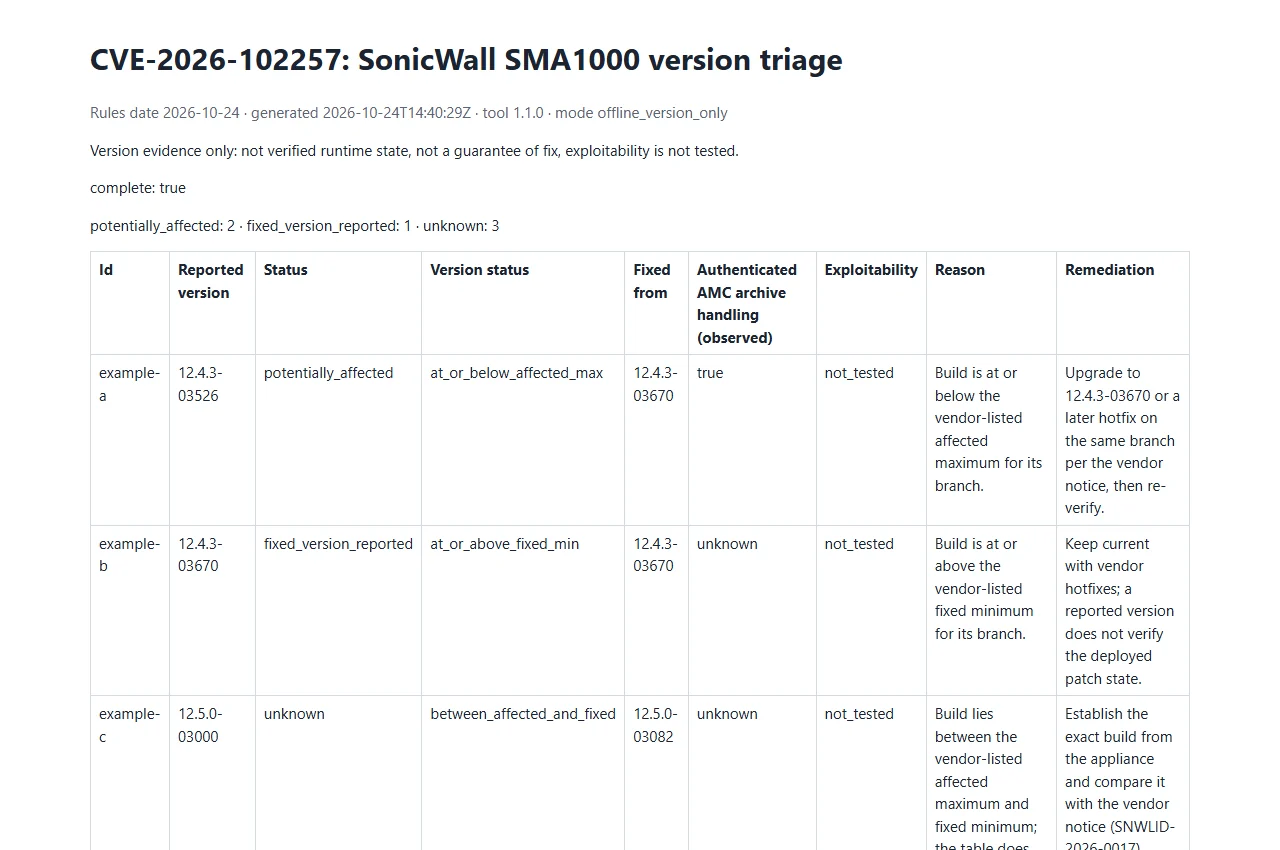
Aperçu du rapport synthétique

Rapport synthétique SonicWall SMA1000

Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation réelle.

Règles de version

Date de la règle 2026-10-24, d'après l'avis produit SonicWall SNWLID-2026-0017.

BrancheAffectée jusqu'àCorrigée à partir de
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082
  • Les builds sont comparés par numéro de build au sein de la branche exacte. Le fournisseur indique « and older versions » et « and higher versions », donc 12.4.3-9999999 est fixed_version_reported, et un 12.4.3-3526 non complété par des zéros est lu comme le numéro de build 3526 (1 à 8 chiffres ; zéros de tête facultatifs).
  • Les builds situés dans l'intervalle entre les bornes affectée et corrigée sont unknown.
  • Les autres branches, y compris les plus anciennes (l'avis ne précise pas leur couverture), et toute valeur non analysable sont unknown.
  • Seuls les modèles SMA1000 6210, 7210 et 8200v sont couverts ; tout autre modèle est unknown.

Utilisation

Fournissez au moins l'un des paramètres --version, --inventory ou --csv-list ; sans aucune entrée, le vérificateur se termine avec le code 2. Les sources peuvent être combinées, et les options marquées comme répétables peuvent être fournies plusieurs fois.


Télécharger l’outil






