
 completetech-security/node-cve-2026-58042-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-58042 : abandon du processus DNS resolveAny. Python monofichier ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur de preuves hors ligne pour CVE-2026-58042 — Node.js : abandon du processus par DNS resolveAny.
Il compare les versions de Node.js que vous déclarez aux versions corrigées indiquées dans l'avis du fournisseur et génère un rapport CSV, JSON ou HTML. Python 3.10+, bibliothèque standard uniquement ; l'exécutable unique peut être copié seul.
unknown. Une URL publique ne constitue pas un inventaire.exploitability: not_tested. Une version corrigée déclarée ne prouve pas que l'environnement d'exécution déployé est corrigé.Prérequis : Python 3.10 ou plus récent. Aucun paquet à installer.
python node_cve_2026_58042_check.py --version 22.23.2 --format json
python node_cve_2026_58042_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_58042_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_58042_check.py --help
python -m unittest -v
Indiquez la version de l'exécutable réellement utilisée par le processus de service. Un node différent sur le PATH de l'hôte ou du conteneur peut rapporter une autre version ; une simple mise à niveau du paquet ne prouve pas qu'un processus déjà en cours d'exécution a redémarré avec celle-ci. --version est répétable ; chaque valeur décrit un runtime distinct. Le format de sortie par défaut est CSV sur stdout.
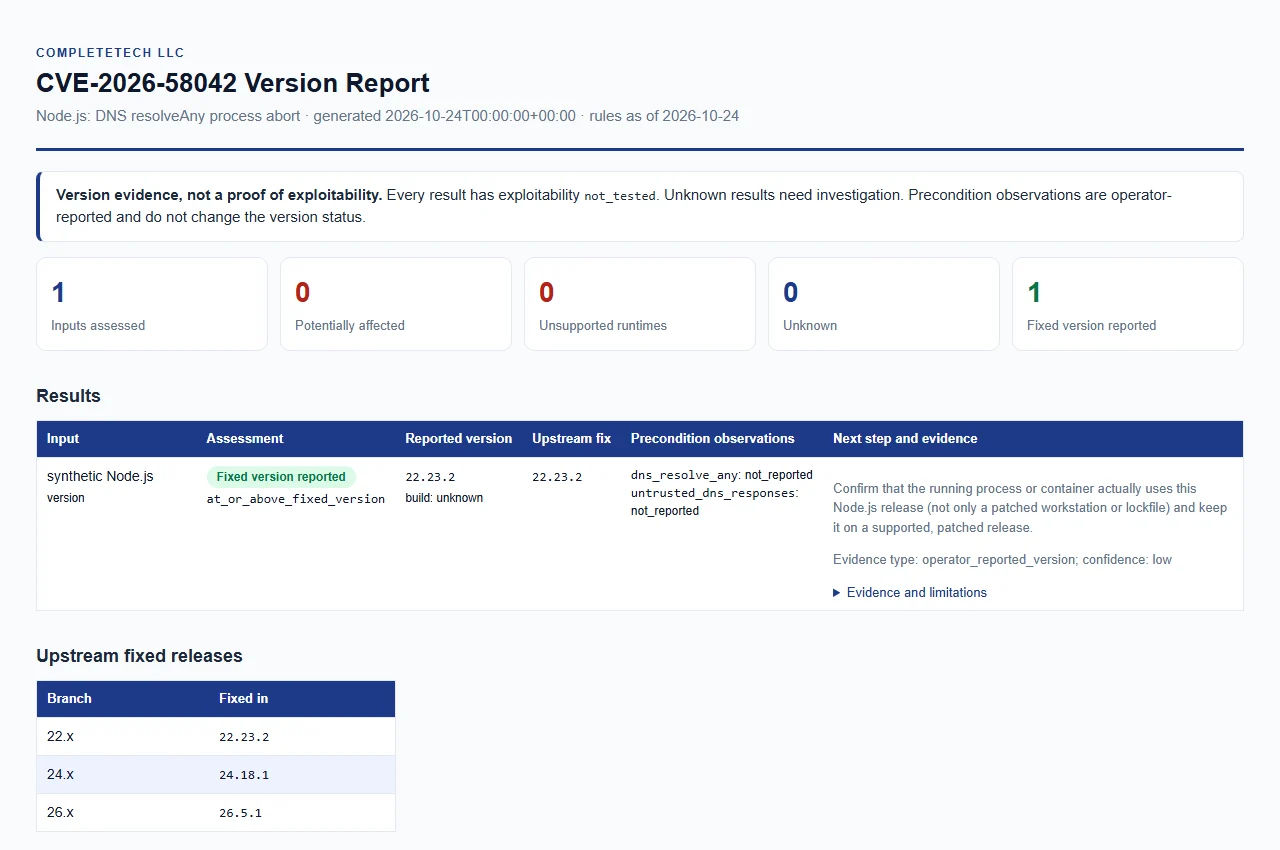
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en direct.
Vérifié le 2026-10-24 par rapport à l'avis de publication officiel et aux versions corrigées liées.
| Version majeure Node.js | Version corrigée |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Pour chaque version majeure listée, les versions inférieures à sa version corrigée nécessitent une remédiation. Le fournisseur ne précise pas de version d'introduction dans l'avis de publication, donc toute version antérieure sur une version majeure listée est traitée comme potentiellement affectée.
| Version signalée | Résultat |
|---|---|
| Version simple sur une version majeure listée, inférieure à la version corrigée | potentially_affected |
| Version corrigée, ou version simple ultérieure sur la même version majeure listée | fixed_version_reported |
| Version simple sur une version majeure en fin de vie | unsupported_runtime |
| Toute autre version majeure active ou future | unknown (release_line_not_in_rules) |
| Version manquante, malformée, conflictuelle, préliminaire, nightly/rc, suffixée ou autrement qualifiée | unknown |
build_source fournisseur, distribution, personnalisé ou non reconnu | unknown (vendor_build_unverified) |
unsupported_runtime est une recommandation de mise à niveau, et non l'affirmation que cette faille particulière existe dans chaque build historique. Les versions majeures en fin de vie proviennent du calendrier de publication de Node.js, vérifié le 2026-10-24 (la série 0.x est une déduction de ce calendrier).unknown (la valeur par défaut), upstream, official, official_upstream ou vide sont comparés comme builds amont.v initial et les espaces ASCII environnants sont ignorés ; tout autre élément au-delà de MAJOR.MINOR.PATCH rend la version qualifiée.| Statut | Signification |
|---|---|
potentially_affected | La version signalée est inférieure à la version corrigée de sa version majeure et nécessite une revue de remédiation. Cela ne confirme pas l'exploitabilité. |
fixed_version_reported | La version signalée est égale ou supérieure à la version corrigée. Cela ne constitue pas une attestation de correctif déployé : confirmez que le processus ou le conteneur en cours d'exécution utilise réellement cette version, et pas seulement un poste de travail ou un fichier de verrouillage. |
unsupported_runtime | La version majeure est en fin de vie. Migrez vers une version corrigée et prise en charge. |
unknown | Les preuves sont manquantes ou non classifiables. Collectez la version amont exacte et la provenance du build du processus en cours d'exécution, puis relancez le vérificateur. |
Chaque résultat porte également un version_status plus spécifique (tel que below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, version_not_disclosed, qualified_version_unverified, unrecognized_or_partial_version ou vendor_build_unverified), la fixed_version applicable, une recommandation et des notes. evidence_type vaut operator_reported_version ; evidence_confidence vaut low, ou insufficient pour unknown.






