
 completetech-security/node-cve-2026-58040-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-58040 : contournement de la politique d'identité de session TLS de l'agent HTTPS. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.

Vérificateur de preuves hors ligne pour CVE-2026-58040 — Node.js : contournement de la politique d'identité de session TLS de l'agent HTTPS. Il compare les versions d'exécution Node.js déclarées par l'opérateur avec les versions corrigées indiquées dans l'avis du fournisseur et génère un rapport de triage au format CSV, JSON ou HTML sans script. Python 3.10+, bibliothèque standard uniquement ; l'exécutable peut être copié seul.
Aperçu · Démarrage rapide · Aperçu du rapport · Utilisation · Fichiers d'entrée · Interprétation des résultats · Formats de sortie · Limites et codes de sortie · Limitations · Sources · Documentation · Contribution et licence
Ce dépôt couvre uniquement CVE-2026-58040. Le vérificateur évalue les preuves de version que vous fournissez ; il s'agit d'un triage, pas d'un scan de vulnérabilités.
unknown.exploitability: not_tested. potentially_affected ne correspond pas à une exploitabilité confirmée, et fixed_version_reported ne prouve pas qu'un environnement d'exécution déployé est corrigé. Rien ici ne prétend à une exploitation ni à une vérification en production.Prérequis : Python 3.10 ou ultérieur. Il n'y a rien à installer ; la CI exécute les tests sur Python 3.10 et 3.14 sous Ubuntu et Windows.
# One exact runtime version, JSON report on stdout
python node_cve_2026_58040_check.py --version 22.23.2 --format json

# A JSON inventory, saved as an HTML report
python node_cve_2026_58040_check.py --inventory examples/inventory.example.json --format html --output report.html

# Your own CSV list (see Input files), exiting 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58040_check.py --csv-list inventory.csv --fail-on-finding

# Full option list, and the local-only test suite
python node_cve_2026_58040_check.py --help
python -m unittest -v
Le format de sortie par défaut est CSV sur stdout. Lisez Interprétation des résultats avant d'agir sur un rapport.
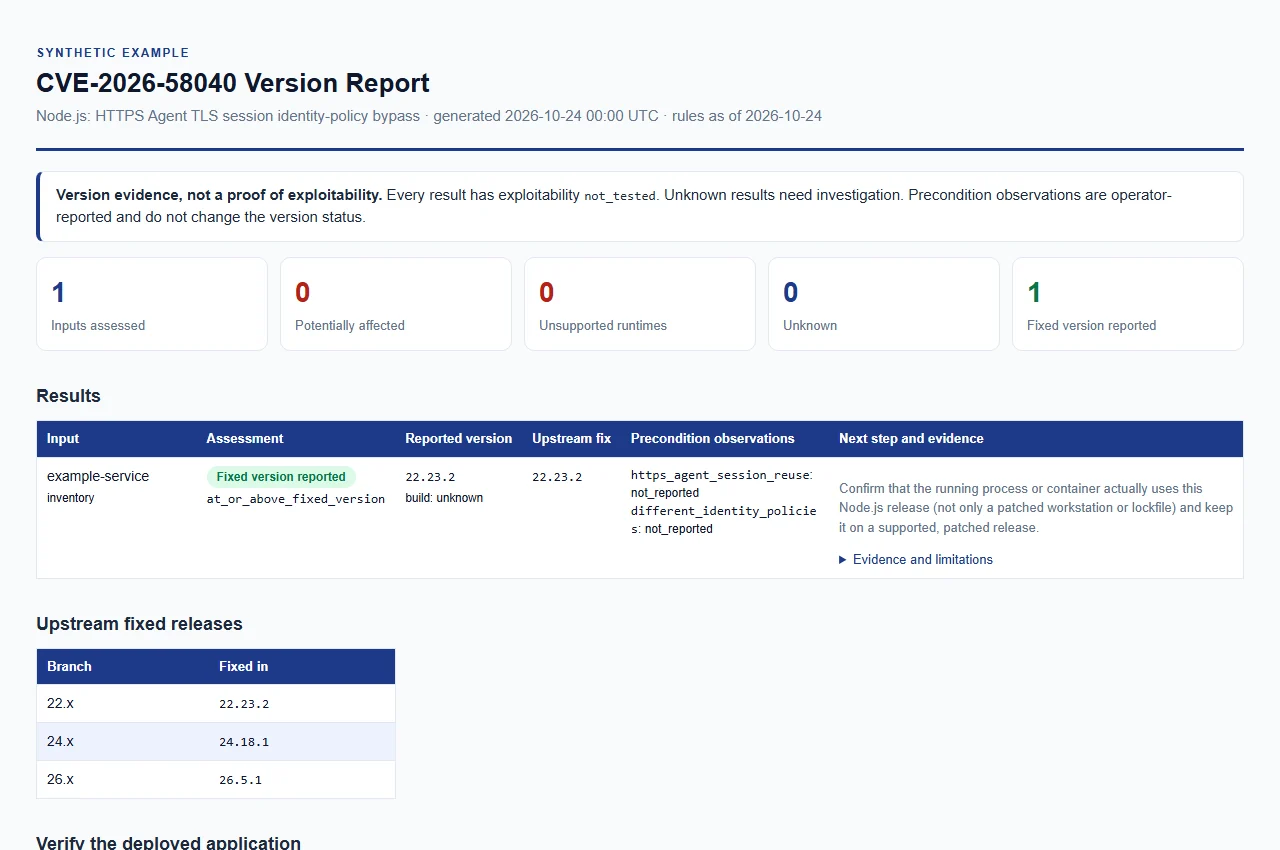
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en direct.
Fournissez au moins l'une des options --version, --inventory ou --csv-list ; elles peuvent être combinées dans une même exécution, et toutes les entrées sont évaluées avec les mêmes règles. Les abréviations d'options ne sont pas acceptées.
| Option | Objectif |
|---|---|
--version VERSION (alias --node-version) | Évaluer une version explicite de Node.js, hors ligne. Un seul v initial est accepté. Répétable ; chaque valeur décrit un runtime distinct. |
--build-source SOURCE | Provenance des builds --version (512 caractères maximum). Les valeurs par défaut unknown, upstream, official et official_upstream sont comparées comme des builds upstream ; toute autre valeur est traitée comme un build vendeur, de distribution ou personnalisé et le résultat reste unknown. |
--https-agent-session-reuse {true,false}--different-identity-policies {true,false} | Observations de préconditions rapportées par l'opérateur, appliquées à chaque entrée --version. Omis signifie non rapporté. Voir Préconditions rapportées par l'opérateur. |
--inventory FILE | Objet JSON ou tableau d'entrées. Répétable. Voir Fichiers d'entrée. |
--csv-list FILE | Liste CSV avec une colonne node_version. Répétable. Voir Fichiers d'entrée. |
--format {csv,json,html} | Format du rapport. Par défaut : csv. Tous les formats portent les mêmes preuves. |
--output FILE | Écrire le rapport dans un nouveau fichier au lieu de stdout. |
--force | Remplacer un fichier --output existant. Sans cette option, les rapports existants sont protégés. Les fichiers d'entrée ne sont jamais écrasés, même avec --force. |
--brand NAME | Nom de l'organisation affiché dans le rapport HTML (512 caractères maximum). Par défaut : CompleteTech LLC. |
--fail-on-finding | Quitter avec le code 1 lorsqu'un résultat est potentially_affected ou unsupported_runtime. Les erreurs opérationnelles quittent toujours avec le code 2. |
--tool-version, --help | Afficher le nom et la version du vérificateur, ou l'aide complète. |
Les indicateurs de précondition et --build-source s'appliquent uniquement aux valeurs --version. Pour les fichiers, définissez build_source et les observations dans chaque enregistrement.
Fournissez des fichiers locaux réguliers UTF-8 stables. Conservez les inventaires, cibles, rapports et secrets réels hors du contrôle de version ; des exemples synthétiques se trouvent dans examples/ et docs/example-report.html.
Un inventaire JSON est un objet ou un tableau de 1 à 10 000 objets. Chaque enregistrement requiert un entier schema_version: 1 et une chaîne node_version. Les champs facultatifs sont runtime (uniquement "node"), label, build_source, et les deux clés d'observation listées sous Préconditions rapportées par l'opérateur, chacune booléenne ou null. Les clés inconnues, les clés en double, les nombres non finis et les types invalides sont rejetés.
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "https_agent_session_reuse": null,
    "different_identity_policies": null
  }
]









