
 completetech-security/node-cve-2026-56850-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-56850 : collision d'identité client PFX de l'agent HTTPS. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur de preuves hors ligne pour CVE-2026-56850 — Node.js : collision d'identité client PFX de l'agent HTTPS. Il compare les versions d'exécution de Node.js déclarées par un opérateur avec les versions corrigées indiquées dans l'avis de sécurité Node.js, et écrit le résultat au format CSV, JSON ou HTML sans script.
Le vérificateur est un fichier Python 3.10+ unique qui n'utilise que la bibliothèque standard, de sorte que l'exécutable peut être copié et exécuté de manière autonome.
Ce vérificateur effectue un triage des preuves de version. Il n'évalue pas un système déployé.
unknown.exploitability: not_tested. Aucun résultat n'établit que la faille est atteignable ou exploitée.Utilisez-le uniquement avec des inventaires que vous êtes autorisé à évaluer.
La CI exécute les tests unitaires et --help sur Python 3.10 et 3.14 sous Ubuntu et Windows.
# Assess one runtime version and print JSON
python node_cve_2026_56850_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56850_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_56850_check.py --csv-list inventory.csv --fail-on-finding
Exécutez python node_cve_2026_56850_check.py --help pour obtenir la liste des options, ou python -m unittest -v pour exécuter la suite de tests locale.
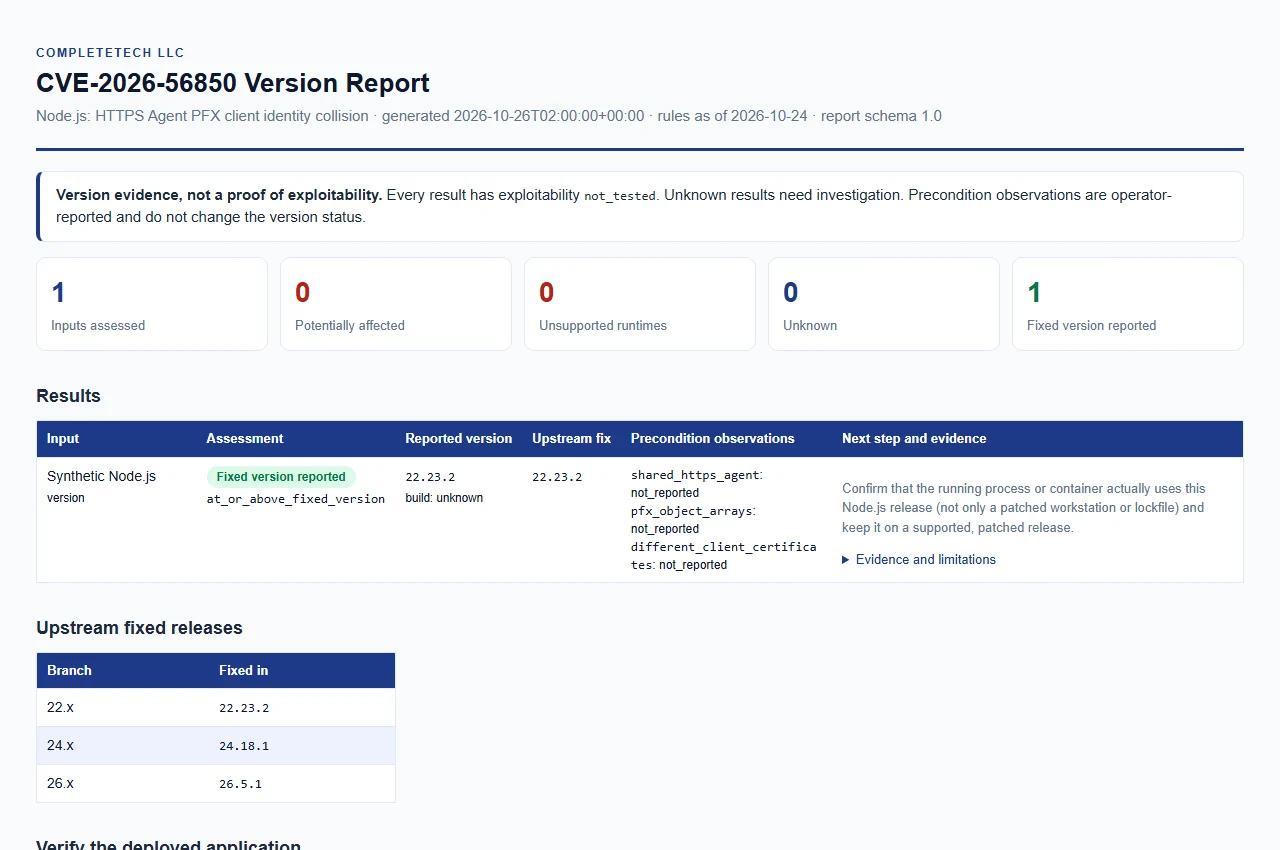
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en conditions réelles.
Aucun scan automatique de la machine actuelle n'est effectué. Fournissez une version exacte obtenue à partir du processus déployé, puis choisissez une source d'entrée et un format de sortie.
Vous pouvez combiner n'importe lesquelles de ces sources dans une même exécution ; tous les résultats sont regroupés dans un seul rapport.
| Option | Entrée |
|---|---|
--version VERSION (alias --node-version) | Une version de Node.js, telle que 22.23.2 ; un v initial est accepté. Répétable ; chaque valeur décrit un runtime distinct. |
--inventory FILE | Objet ou tableau JSON d'entrées. Répétable. Voir Inventaire JSON. |
--csv-list FILE | CSV avec une colonne node_version. Répétable. Voir Liste CSV. |
Au moins une entrée est requise. Les rapports JSON, CSV et HTML sont construits à partir des mêmes éléments de preuve.
| Option | Signification |
|---|---|
--build-source SOURCE | Provenance des builds --version, 512 caractères maximum. unknown (la valeur par défaut), upstream, official et official_upstream sont traités comme des builds upstream ; toute autre valeur, telle qu'un nom de fournisseur, produit vendor_build_unverified et un statut unknown. |
--shared-https-agent {true,false} | Observation de l'opérateur appliquée aux entrées --version. |
--pfx-object-arrays {true,false} | Observation de l'opérateur appliquée aux entrées --version. |
--different-client-certificates {true,false} | Observation de l'opérateur appliquée aux entrées --version. |
--format {csv,json,html} | Format du rapport. La valeur par défaut est csv. |
--output FILE | Enregistre le rapport dans un nouveau fichier. La valeur par défaut est stdout. Le répertoire parent doit déjà exister. |
--force | Remplace un fichier de sortie existant. Sans cette option, un chemin de sortie existant constitue une erreur. |
--brand NAME | Nom de l'organisation affiché dans le rapport HTML, 512 caractères maximum. La valeur par défaut est CompleteTech LLC. |
--fail-on-finding | Quitte avec le code 1 lorsqu'un résultat est potentially_affected ou unsupported_runtime. Voir Codes de sortie et interruption. |
--tool-version | Affiche le nom et la version du vérificateur, puis quitte. (--version désigne la version de Node.js, pas celle du vérificateur.) |
Les trois options d'observation s'appliquent uniquement aux entrées --version ; les entrées d'inventaire et CSV portent leurs propres observations. Par exemple :
python node_cve_2026_56850_check.py --version 24.18.0 --build-source upstream --shared-https-agent true --format json






