
 completetech-security/node-cve-2026-56847-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-56847 : contournement du système de fichiers via les journaux de trace du modèle de permissions. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur hors ligne de preuves de version pour CVE-2026-56847 : contournement du système de fichiers via les fichiers journaux de trace du modèle de permissions de Node.js.
Vous fournissez les versions de Node.js que vos environnements d'exécution rapportent. Le vérificateur les compare aux versions corrigées en amont et génère un rapport CSV, JSON ou HTML. Il s'agit de preuves de triage, et non d'une évaluation d'un système déployé.
Ce dépôt couvre uniquement CVE-2026-56847. Il compare les versions d'exécution rapportées par l'opérateur aux versions corrigées figurant dans un instantané de règles daté.
Le vérificateur ne contacte jamais de sites web, n'exécute ni Node.js ni le code du projet, et n'envoie aucune charge utile d'exploitation. Aucun mode réseau n'est implémenté. Il n'analyse pas la machine actuelle, et une URL publique ne constitue pas un inventaire. Son exécution n'autorise rien : n'évaluez que les environnements d'exécution que vous êtes autorisé à évaluer.
Chaque résultat porte exploitability: not_tested. Les versions masquées, les builds personnalisés, les preuves contradictoires et les lignes de version non couvertes restent unknown.
node_cve_2026_56847_check.py peut être copié et utilisé seul.python node_cve_2026_56847_check.py --version 22.23.2 --format json
python node_cve_2026_56847_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_56847_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_56847_check.py --help
python -m unittest -v
Le format par défaut est CSV, écrit sur stdout. --version est répétable, et chaque valeur décrit un runtime distinct. Les fichiers de rapport existants sont protégés sauf si --force est explicite.
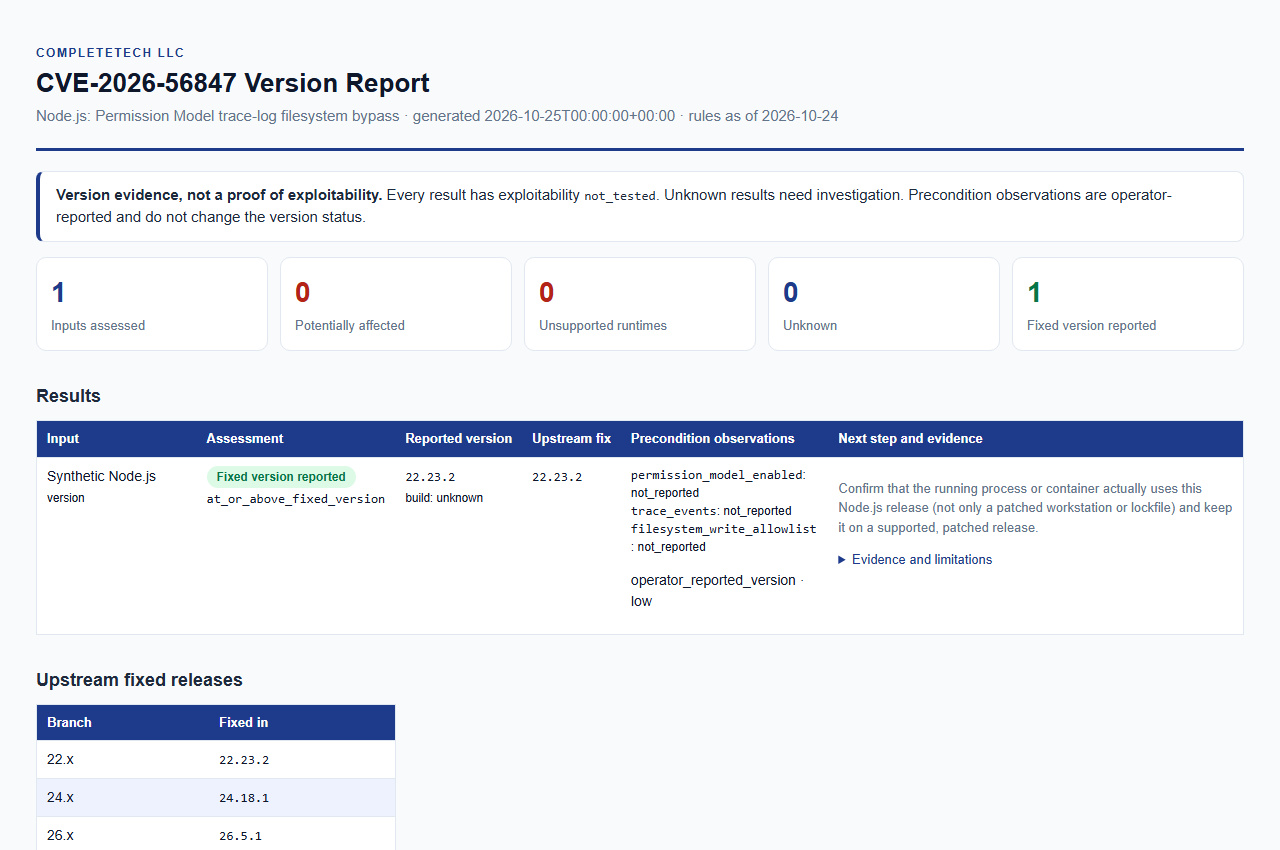
Ouvrir l'exemple de rapport synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation réelle.
Au moins l'un des paramètres --version, --inventory ou --csv-list est requis. Ils peuvent être combinés dans une même exécution, et toutes les entrées sont évaluées avec les mêmes règles.
| Option | Objectif |
|---|---|
--version VERSION (alias --node-version) | Évalue une version explicite de Node.js, avec ou sans v initial. Répétable ; chaque valeur est un runtime distinct. |
--build-source SOURCE | Provenance des builds --version, 512 caractères maximum. Par défaut unknown, qui est comparé comme upstream. Voir Interprétation des résultats pour le traitement des sources tierces. |
--permission-model-enabled, --trace-events, --filesystem-write-allowlist | Observation de l'opérateur (true ou false) appliquée à chaque entrée --version. Voir Observations des préconditions. |
--inventory FILE | Objet JSON ou tableau d'enregistrements. Répétable. |
--csv-list FILE | CSV avec une colonne node_version. Répétable. |
--format csv|json|html | Format du rapport. Par défaut csv. |
--output FILE | Écrit le rapport dans un nouveau fichier. Par défaut sur stdout. |
--force | Remplace un fichier de sortie existant. Les entrées ne peuvent jamais être écrasées, même avec --force. |
--brand NAME | Nom de l'organisation affiché dans le rapport HTML, 512 caractères maximum. Par défaut CompleteTech LLC. |
--fail-on-finding | Quitte avec le code 1 lorsqu'un résultat est potentially_affected ou unsupported_runtime. |
--tool-version, --help | Affiche la version de l'outil, ou la liste complète des options et le récapitulatif des codes de sortie. |
Le répertoire de sortie doit déjà exister. Sans --force, le vérificateur publie par lien physique et refuse d'écraser ; sur un système de fichiers sans liens physiques, il s'arrête avec une erreur sauf si vous choisissez un autre emplacement ou passez --force.
Les deux formats alimentent la même évaluation, et les rapports JSON, CSV et HTML sont construits à partir des mêmes preuves. Sans label, un enregistrement est nommé <nom du fichier sans extension>:<numéro de ligne>. Utilisez examples/inventory.example.json comme point de départ.
JSON. Un objet ou un tableau. Chaque enregistrement requiert l'entier schema_version: 1 et la chaîne node_version. Les champs optionnels sont runtime (seul "node" est accepté), label, build_source et les clés d'observation ci-dessous, chacune étant un booléen ou null. Les clés inconnues, les clés dupliquées, les nombres non finis et les types invalides sont rejetés.
CSV. Nécessite une ligne d'en-tête avec node_version. Les colonnes optionnelles sont label, build_source et les colonnes d'observation, dont les valeurs sont exactement true, false ou vides. Les colonnes non documentées ou dupliquées, les lignes avec un nombre incorrect de champs, les guillemets nus à l'intérieur de cellules non citées et les caractères NUL sont rejetés.
label,node_version,build_source,permission_model_enabled,trace_events,filesystem_write_allowlist
api-example,22.23.1,,true,true,
| Observation | Signification | Option CLI |
|---|---|---|
permission_model_enabled | modèle de permissions activé | --permission-model-enabled |
trace_events | événements de trace | --trace-events |
filesystem_write_allowlist | liste d'autorisation d'écriture du système de fichiers | --filesystem-write-allowlist |






