
 completetech-security/node-cve-2026-56846-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-56846 : épuisement de la mémoire par rétention des en-têtes HTTP/2. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploitation.





Vérificateur de preuves hors ligne pour CVE-2026-56846 — Node.js : épuisement de mémoire par en-têtes HTTP/2 retenus. Il compare les versions d'exécution Node.js déclarées par l'opérateur avec les versions corrigées indiquées dans la publication de sécurité du fournisseur et génère un rapport de triage conservateur, fondé uniquement sur les versions. Python 3.10+, bibliothèque standard uniquement ; l'exécutable peut être copié seul.
Preuves de version, pas un test d'exposition. Les résultats décrivent les versions que vous déclarez. Ils n'établissent pas qu'un chemin de code vulnérable est atteignable, qu'un environnement d'exécution déployé a été corrigé, ni que quoi que ce soit a été exploité.
Le vérificateur :
--version, un inventaire JSON ou une liste CSV) avec les versions corrigées pour Node.js 22.x et 24.x ;Le vérificateur ne fait jamais :
exploitability: not_tested ;Les versions masquées, les builds personnalisés, les preuves contradictoires et les lignes de version non couvertes restent unknown. Une URL publique n'est pas un inventaire.
# Assess one reported version and print JSON
python node_cve_2026_56846_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56846_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list (CSV is the default format) and exit 1 on a finding
python node_cve_2026_56846_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local-only test suite
python node_cve_2026_56846_check.py --help
python -m unittest -v
Il n'y a pas d'analyse automatique de la machine actuelle : vous fournissez chaque version. --version est répétable ; chaque valeur décrit un runtime distinct.
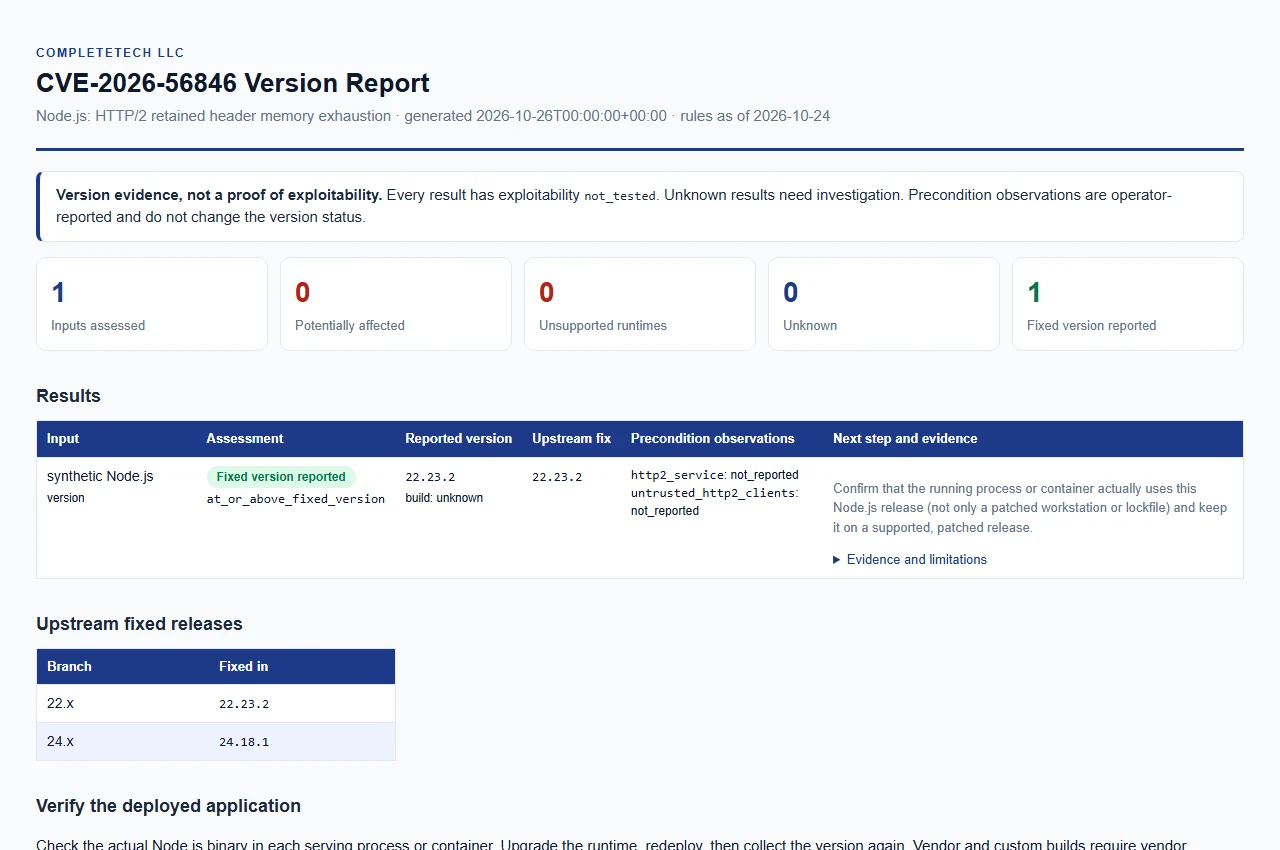
Ouvrir l'exemple de rapport synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en direct.
Fournissez au moins une entrée : --version, --inventory ou --csv-list. Les entrées peuvent être combinées dans une même exécution, et chaque entrée produit sa propre ligne de résultat.
| Option | Objectif |
|---|---|
--version VERSION (alias --node-version) | Évalue hors ligne une version de Node.js fournie explicitement. Un v initial est accepté. Répétable ; chaque valeur est un runtime distinct. |
--build-source SOURCE | Provenance des builds --version, 512 caractères maximum. unknown (la valeur par défaut), upstream, official et official_upstream sont comparés comme des versions upstream (correspondance insensible à la casse) ; toute autre valeur, comme un nom de fournisseur, produit unknown avec vendor_build_unverified. |
--http2-service {true,false} | Observation de l'opérateur appliquée à chaque entrée --version. |
--untrusted-http2-clients {true,false} | Observation de l'opérateur appliquée à chaque entrée --version. |
--inventory FILE | Objet JSON ou tableau d'entrées. Répétable. |
--csv-list FILE | Liste CSV avec une colonne node_version. Répétable. |
--format {csv,json,html} | Format du rapport. Par défaut : csv. |
--output FILE | Enregistre le rapport dans un nouveau fichier dans un répertoire existant. Par défaut : stdout. |
--force | Remplace un fichier de sortie existant. Les entrées ne peuvent jamais être écrasées, même avec --force. |
--brand NAME | Nom de l'organisation affiché dans le rapport HTML, 512 caractères maximum. Par défaut : CompleteTech LLC. |
--fail-on-finding | Quitte avec le code 1 lorsqu'un résultat est potentially_affected ou unsupported_runtime (voir codes de sortie). |
--tool-version | Affiche le nom et la version de l'outil. |
Les rapports existants sont protégés sauf si --force est explicite. --build-source, --brand et les deux options d'observation sont vérifiés avant la lecture de toute entrée.
Un fichier d'inventaire contient un objet ou un tableau d'objets. Chaque enregistrement requiert un schema_version entier valant 1 et un node_version de type chaîne. Les champs facultatifs sont runtime (seul "node" est accepté), label, build_source et les deux clés d'observation, chacune étant un booléen ou null. Les clés inconnues, les clés en double, les nombres non finis et les types invalides sont rejetés. Voir examples/inventory.example.json :






