 completetech-security/node-cve-2026-106073-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-106073 : contournement de lecture realpathSync du Permission Model. Python monofichier ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur hors ligne de preuves de version pour CVE-2026-106073 — Node.js : contournement de lecture realpathSync du modèle de permissions.
Il compare les versions de Node.js que vous déclarez aux versions corrigées indiquées dans l'avis de sécurité Node.js et étiquette chacune d'elles pour le triage. C'est un script Python basé uniquement sur la bibliothèque standard, qui peut être copié et exécuté de manière autonome.
exploitability: not_tested, et une version corrigée déclarée ne constitue pas une attestation qu'un environnement d'exécution déployé est corrigé.unknown.# Assess one version and print JSON to stdout
python node_cve_2026_106073_check.py --version 22.23.4 --format json
# Assess a JSON inventory and save an HTML report (refuses to overwrite an existing file)
python node_cve_2026_106073_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106073_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local-only tests
python node_cve_2026_106073_check.py --help
python -m unittest -v
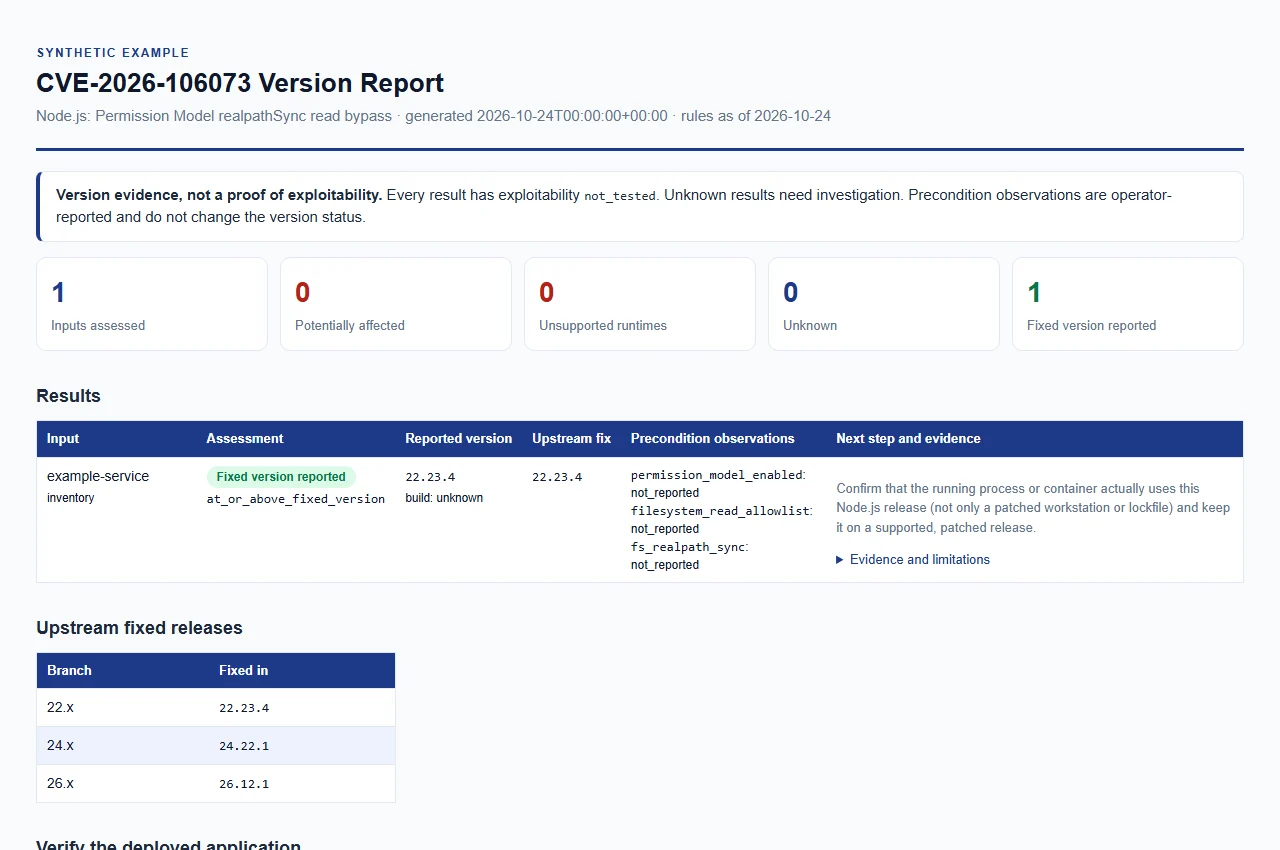
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en direct.
Au moins l'un des paramètres --version, --inventory ou --csv-list est requis. Ils peuvent être combinés et sont évalués dans cet ordre.
| Option | Objectif |
|---|---|
--version VERSION (alias --node-version) | Évalue une version de Node.js fournie explicitement. Un v initial est accepté. Répétable ; chaque valeur décrit un runtime distinct. |
--build-source SOURCE | Provenance des builds --version (512 caractères maximum). Les valeurs vide, unknown (par défaut), upstream, official et official_upstream sont traitées comme des builds upstream ; toute autre valeur, comme un nom de fournisseur, produit unknown (voir Interprétation des résultats). |
--permission-model-enabled, --filesystem-read-allowlist, --fs-realpath-sync | Chacun prend true ou false. Enregistre une observation de l'opérateur pour les entrées --version. Voir Observations de précondition. |
--inventory FILE | Objet JSON ou tableau d'entrées. Répétable. |
--csv-list FILE | Liste CSV avec une colonne node_version. Répétable. |
--format {csv,json,html} | Format du rapport. Par défaut : csv. Tous les formats portent les mêmes preuves. |
--output FILE | Enregistre le rapport dans un nouveau fichier. Par défaut : stdout. Le répertoire doit déjà exister. |
--force | Remplace un fichier de sortie existant. Sans cette option, les rapports existants sont protégés. Les fichiers d'entrée ne peuvent jamais être écrasés, même avec --force. |
--brand NAME | Nom de l'organisation affiché dans le rapport HTML (512 caractères maximum). Par défaut : CompleteTech LLC. |
--fail-on-finding | Quitte avec le code 1 lorsqu'un résultat est potentially_affected ou unsupported_runtime. Les erreurs opérationnelles quittent toujours avec le code 2. |
--tool-version | Affiche le nom et la version de l'outil. |
Les deux formats acceptent au plus 512 caractères par champ texte. Des exemples sont disponibles dans examples/inventory.example.json.
JSON est un objet ou un tableau d'objets. Chaque enregistrement requiert l'entier schema_version: 1 et la chaîne node_version. Les champs facultatifs sont runtime (uniquement "node"), label, build_source, et les clés d'observation ci-dessous, chacune valant true, false ou null. Les clés inconnues, les clés en double, les nombres non finis et les types invalides sont rejetés.
CSV requiert une ligne d'en-tête avec une colonne node_version. Les colonnes facultatives sont label, build_source et les colonnes d'observation ci-dessous, dont les cellules doivent être exactement true, false ou vides. Les colonnes non documentées ou en double, les lignes comportant un nombre de champs différent de l'en-tête, les guillemets nus à l'intérieur de cellules non entre guillemets et les caractères NUL sont rejetés. schema_version et runtime ne sont pas des colonnes CSV.
Lorsque label est omis, les entrées sont étiquetées avec le nom du fichier (sans extension) et le numéro d'entrée.






