 completetech-security/node-cve-2026-106072-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-106072 : acceptation de SAN DNS à IP non canonique dans TLS. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur hors ligne de preuves de version pour CVE-2026-106072 — Node.js : acceptation de SAN DNS à IP non canonique dans TLS.
Il compare les versions de Node.js déclarées par l'opérateur avec les versions corrigées de la publication de sécurité du fournisseur d'octobre 2026 et produit un rapport JSON, CSV ou HTML sans script. C'est un fichier Python unique sans dépendances, l'exécutable peut donc être copié seul.
Ce vérificateur compare uniquement les versions d'exécution déclarées par l'opérateur.
unknown.exploitability: not_tested. Rien ici ne confirme une exploitation, une atteignabilité ou un état de production vérifié.# One reported version, JSON on stdout
python node_cve_2026_106072_check.py --version 22.23.4 --format json
# An inventory file, HTML report saved to a new file
python node_cve_2026_106072_check.py --inventory examples/inventory.example.json --format html --output report.html
# A CSV list; exit 1 if any result is a finding
python node_cve_2026_106072_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_106072_check.py --help
python -m unittest -v
Le format de sortie par défaut est csv, écrit sur stdout sauf si --output est fourni.
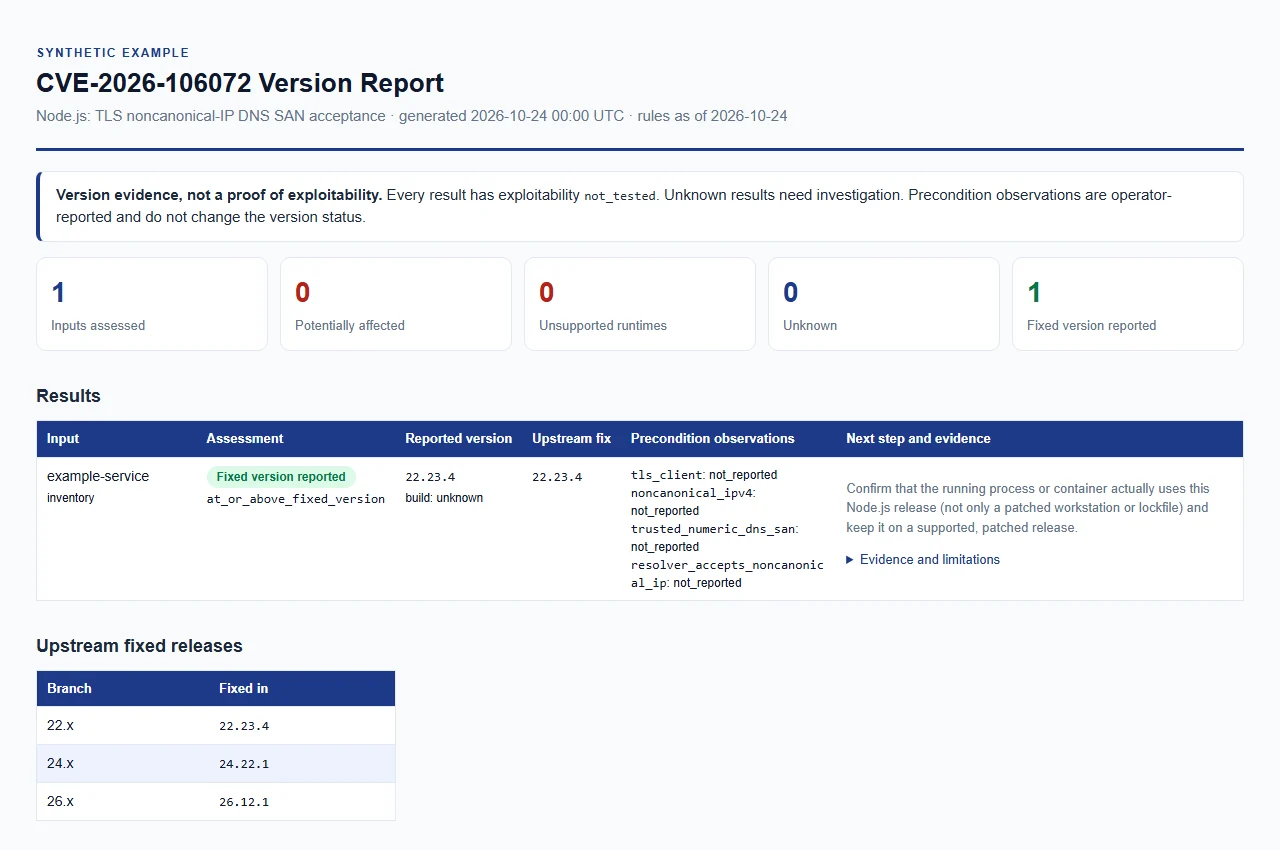
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en direct.
Au moins l'un des paramètres --version, --inventory ou --csv-list est requis. Ils peuvent être combinés dans une même exécution, et toutes les entrées contribuent à un seul rapport qui utilise les mêmes preuves en JSON, CSV et HTML.
| Option | Objectif |
|---|---|
--version VERSION (alias --node-version) | Évalue une version de Node.js fournie explicitement. Un v initial est accepté. Répétable ; chaque valeur décrit un runtime distinct. |
--build-source SOURCE | Provenance des builds --version, 512 caractères maximum. Voir sources de build. Par défaut unknown. |
--tls-client, --noncanonical-ipv4, --trusted-numeric-dns-san, --resolver-accepts-noncanonical-ip | Chacun prend true ou false. Observation de l'opérateur appliquée à chaque entrée --version. |
--inventory FILE | Objet JSON ou tableau d'entrées. Répétable. |
--csv-list FILE | CSV avec une colonne node_version. Répétable. |
--format {csv,json,html} | Format de sortie. Par défaut csv. |
--output FILE | Enregistre le rapport dans un nouveau fichier dans un répertoire existant. Par défaut : stdout. |
--force | Remplace un fichier de sortie existant. Les entrées ne peuvent toujours pas être écrasées. |
--brand NAME | Nom de l'organisation dans le rapport HTML, 512 caractères maximum. Par défaut CompleteTech LLC. |
--fail-on-finding | Quitte avec le code 1 si un résultat est potentially_affected ou unsupported_runtime. |
--tool-version | Affiche le nom et la version de l'outil, puis quitte. |
--build-source et le champ build_source de l'inventaire décrivent l'origine du runtime. Les valeurs vides, unknown, upstream, official et official_upstream (comparées sans tenir compte de la casse) sont traitées comme un build amont et comparées par version. Toute autre valeur, comme un nom de distribution ou de fournisseur, produit unknown avec vendor_build_unverified, car une version amont ne montre pas quels correctifs ou rétroportages ce build contient.
JSON est un objet ou un tableau. Chaque enregistrement requiert un entier schema_version: 1 et une chaîne node_version. Les champs facultatifs sont runtime (uniquement "node"), label, build_source, et les clés d'observation ci-dessous, chacune étant un booléen ou null. Les clés inconnues, les clés en double, les nombres non finis et les types invalides sont rejetés. Voir examples/inventory.example.json.
CSV requiert une ligne d'en-tête avec une colonne node_version. Les colonnes facultatives sont label, build_source et les colonnes d'observation (true, false, ou vide). Les colonnes non documentées ou en double, les lignes avec un nombre de champs différent, les guillemets nus dans des cellules non entre guillemets et les caractères NUL sont rejetés.
Clés d'observation (champs JSON, colonnes CSV et indicateurs CLI correspondants avec traits d'union) :
| Observation | Signification |
|---|---|
tls_client | L'opérateur signale un client TLS |
noncanonical_ipv4 | L'opérateur signale des formes IPv4 non canoniques |
trusted_numeric_dns_san | L'opérateur signale un SAN DNS numérique de confiance |
resolver_accepts_noncanonical_ip | L'opérateur signale un résolveur qui accepte des IP non canoniques |






