
 completetech-security/node-cve-2026-106071-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-106071 : attribution excessive de chemins génériques dans le Permission Model. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploitation.





Vérificateur de preuves hors ligne pour CVE-2026-106071 — Node.js : sur-attribution de chemins génériques dans le modèle de permissions. Il compare les versions de Node.js déclarées par l'opérateur avec la version corrigée indiquée dans l'avis du fournisseur et rapporte ce que ces preuves permettent ou non d'étayer.
unknown. Une URL publique ne constitue pas un inventaire.exploitability: not_tested.Prérequis : Python 3.10 ou plus récent. Rien n'a besoin d'être installé.
Fournissez une version exacte issue du processus déployé (par exemple depuis le conteneur ou le service en cours d'exécution), et non d'un poste de travail ou d'un fichier de verrouillage :
python node_cve_2026_106071_check.py --version 26.12.1 --format json
Évaluer un inventaire JSON et générer un rapport HTML, ou faire échouer un pipeline sur les résultats :
python node_cve_2026_106071_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_106071_check.py --csv-list inventory.csv --fail-on-finding
Afficher toutes les options et exécuter la suite de tests locale uniquement :
python node_cve_2026_106071_check.py --help
python -m unittest -v
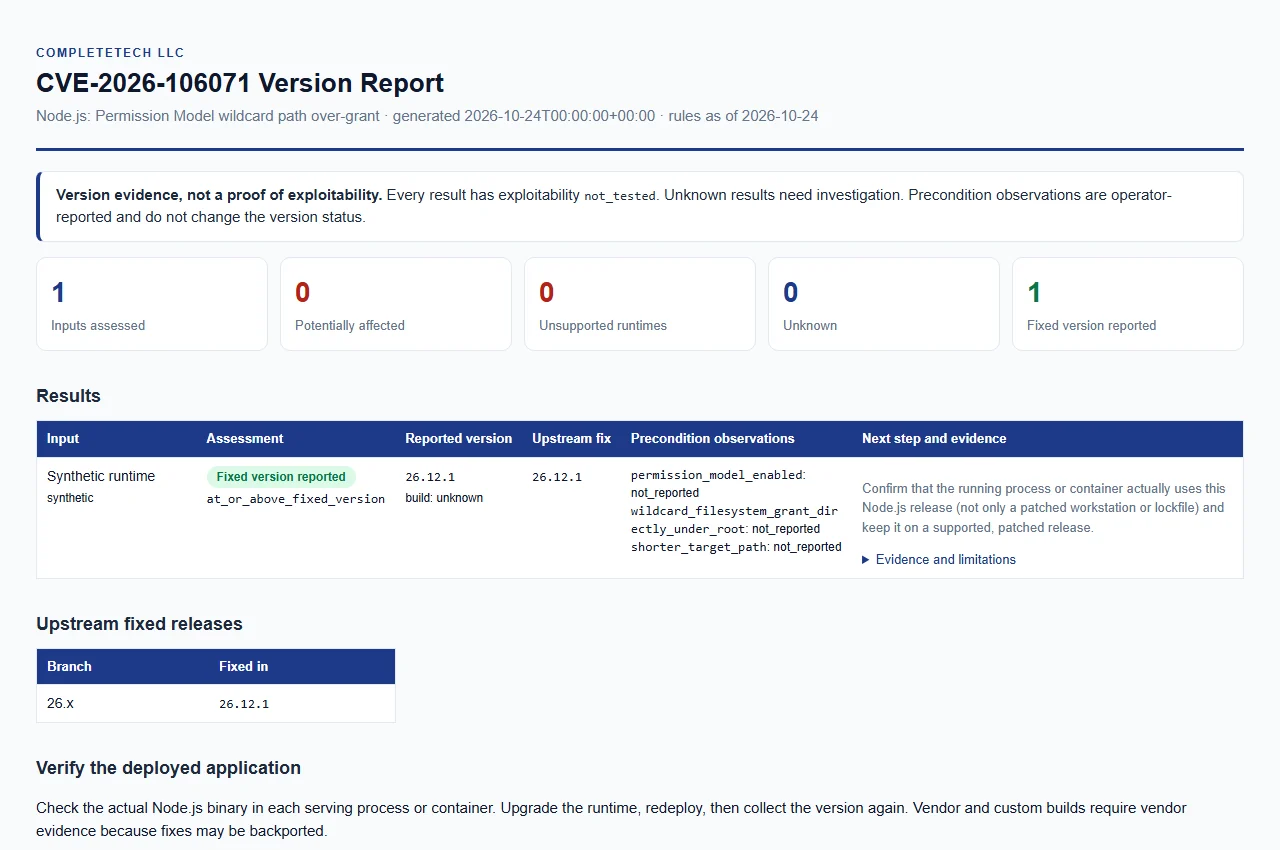
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en direct.
Vérifié le 2026-10-24 par rapport à l'avis de publication officiel et à la version corrigée liée. La date de l'instantané des règles est indiquée sous rules_as_of.
| Version majeure de Node.js | Version corrigée |
|---|---|
| 26.x | 26.12.1 |
Comment une version simple et officielle en amont (un v initial facultatif est accepté) est classée :
| Version signalée | Statut |
|---|---|
| Inférieure à la version corrigée sur une version majeure listée | potentially_affected |
| La version corrigée ou une version simple ultérieure sur la même version majeure listée | fixed_version_reported |
| Une version majeure ayant dépassé sa fin de vie dans le calendrier de publication de Node.js | unsupported_runtime |
| Toute autre version majeure, ou preuve manquante, mal formée, de préversion, contradictoire ou de fournisseur/personnalisée/rétroportée | unknown |
potentially_affected.unsupported_runtime est une recommandation de mise à niveau pour les branches en fin de vie. Cela ne signifie pas que cette faille particulière existe dans chaque build historique. La liste des fins de vie provient du calendrier de publication de Node.js, vérifié le 2026-10-24.unknown.build_source autre que vide, unknown, upstream, official ou official_upstream (par exemple un nom de distribution ou de fournisseur) donne unknown. Les builds de fournisseur, rétroportés et personnalisés nécessitent des preuves du fournisseur.| Statut | Signification |
|---|---|
potentially_affected | La version signalée nécessite une revue de remédiation. Il ne s'agit pas d'une exposition ou d'une exploitabilité confirmée. |
fixed_version_reported | La version signalée est égale ou supérieure à la version corrigée en amont. Il s'agit d'une version signalée, et non d'une attestation de correctif déployé ni d'une garantie de sécurité. |
unsupported_runtime | La version majeure est en fin de vie ; migrez vers une version corrigée et prise en charge. |
unknown | Les preuves sont manquantes ou non classifiables. L'absence de métadonnées ne prouve pas qu'un environnement d'exécution est non affecté. |
Chaque résultat comporte également un version_status plus spécifique, un evidence_type: operator_reported_version, et une evidence_confidence faible (ou, pour unknown, insuffisante). Les métadonnées de version ne constituent ni une signature de correctif ni une signature de build.
Vous pouvez enregistrer trois observations fournies par l'opérateur en même temps qu'une version. Elles sont conservées séparément : elles ne modifient jamais le résultat de version et n'établissent jamais l'accessibilité.
| Observation | Signification |
|---|---|
permission_model_enabled | modèle de permissions activé |
wildcard_filesystem_grant_directly_under_root | autorisation de système de fichiers avec joker directement sous la racine |
shorter_target_path | chemin cible plus court |
Chacune vaut true, false ou n'est pas signalée, et apparaît dans les rapports sous la forme reported_true, reported_false ou not_reported.
Il n'y a pas d'analyse automatique. Fournissez au moins l'un des éléments suivants : --version, --inventory ou --csv-list.






