 completetech-security/node-cve-2026-106070-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-106070 : substitution de contenu par en-tête invalide dans ZipFile. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur hors ligne de preuves de version pour CVE-2026-106070, Node.js : substitution de contenu sur en-tête invalide dans ZipFile. Il compare les versions d'exécution de Node.js que vous déclarez avec la version corrigée indiquée dans l'avis du fournisseur et génère un rapport de triage au format CSV, JSON ou HTML. Python 3.10+, bibliothèque standard uniquement ; l'exécutable peut être copié seul.
Preuves de triage, et non évaluation d'un système déployé. Le vérificateur lit les versions que vous fournissez. Il n'inspecte pas la machine sur laquelle il s'exécute, n'exécute pas Node.js et ne teste pas l'exploitabilité ; un résultat ne confirme donc jamais une exploitation ni un correctif vérifié.
Ce dépôt couvre uniquement CVE-2026-106070. Le vérificateur est volontairement prudent :
unknown. Une valeur inconnue n'est jamais signalée comme sûre.exploitability: not_tested.fixed_version_reported indique que la version déclarée est égale ou supérieure à la version corrigée en amont. Cela n'atteste pas que l'exécution déployée est corrigée.Utilisez-le uniquement pour des inventaires que vous êtes autorisé à évaluer. Le développement ou l'exécution du vérificateur n'autorise aucun scan de cibles réelles.
node_cve_2026_106070_check.py n'a aucune dépendance à l'exécution et peut être copié seul ; aucun dépôt complémentaire n'est nécessaire.--version, un inventaire JSON ou une liste CSV.# One runtime, JSON report on stdout
python node_cve_2026_106070_check.py --version 26.12.1 --format json
# JSON inventory to an HTML report file
python node_cve_2026_106070_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV list (CSV is the default format), exit 1 on potentially_affected or unsupported_runtime
python node_cve_2026_106070_check.py --csv-list inventory.csv --fail-on-finding
# All options
python node_cve_2026_106070_check.py --help
--version est répétable ; chaque valeur décrit un runtime distinct. Les rapports JSON, CSV et HTML sont construits à partir des mêmes preuves. Sans --output, le rapport est envoyé sur stdout.
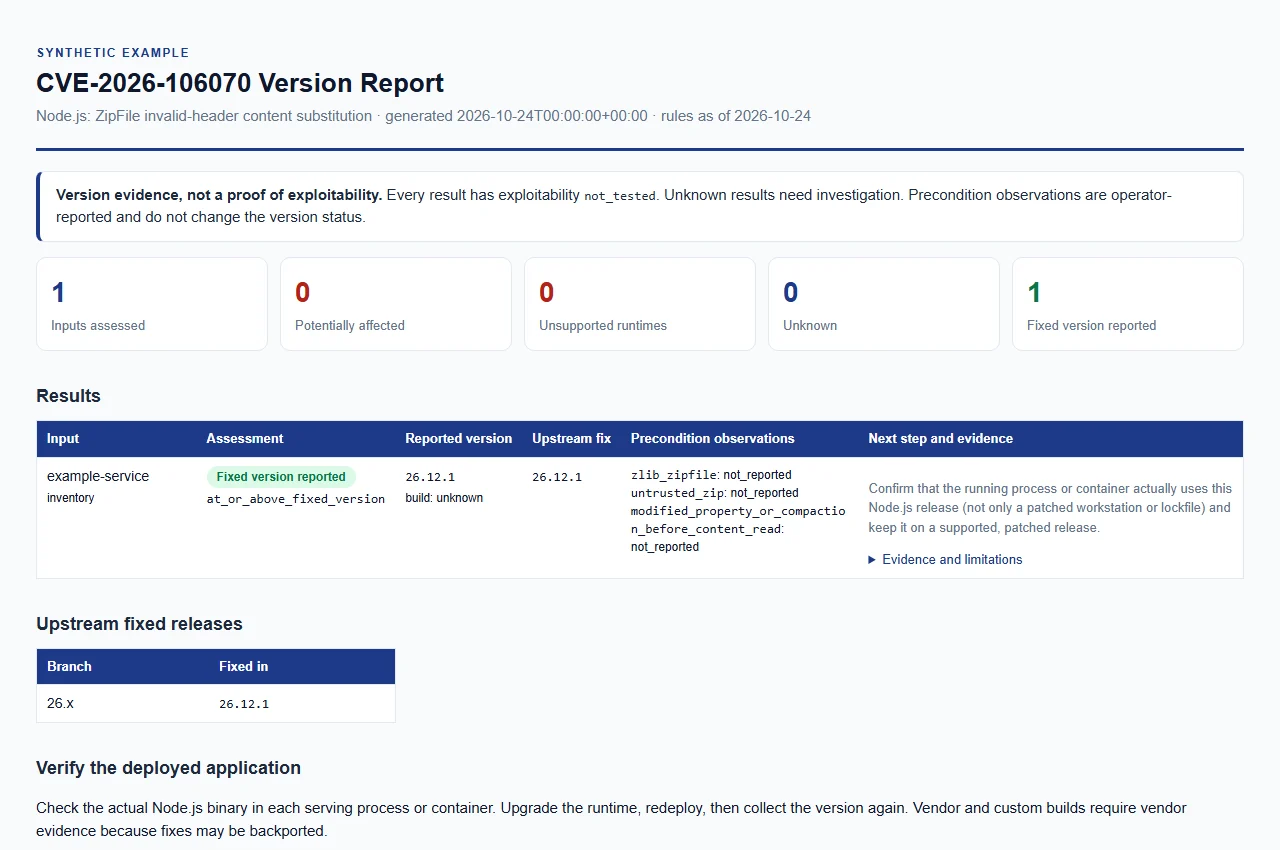
Ouvrir l'exemple de rapport synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation réelle.
Une exécution nécessite au moins l'un des paramètres --version, --inventory ou --csv-list ; vous pouvez les combiner et répéter chacun d'eux. Les entrées doivent être des fichiers UTF-8 réguliers respectant les limites. Des exemples synthétiques se trouvent dans examples/ et docs/example-report.html.
Une version est normalisée en supprimant les espaces ASCII et au plus un v initial. Seule une version stable simple (MAJOR.MINOR.PATCH, sans zéros initiaux) est comparée. Les préversions, les builds nightly ou rc, les suffixes de paquet, les versions partielles telles que 26.12 et tout ce qui dépasse 128 caractères sont considérés comme unknown.
Un objet ou un tableau d'objets. Les clés inconnues, les clés dupliquées, les nombres non finis et les types invalides sont rejetés.
| Champ | Requis | Remarques |
|---|---|---|
schema_version | oui | Entier 1 |
node_version | oui | Chaîne |
runtime | non | Seul "node" est accepté |
label | non | Affiché dans les rapports ; par défaut <file name without extension>:<position> |
build_source | non | Provenance du build, voir Source du build |
| Clés d'observation | non | Les trois clés ci-dessous ; chacune booléenne ou null |
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "26.12.1",
    "build_source": "unknown",
    "zlib_zipfile": null,
    "untrusted_zip": null,
    "modified_property_or_compaction_before_content_read": null
  }
]
La ligne d'en-tête doit inclure node_version et ne comporter aucune colonne en double. Les colonnes facultatives sont label, build_source et les clés d'observation ; toute autre colonne est rejetée, y compris schema_version et runtime. Les cellules d'observation valent exactement true, false ou sont vides. Les lignes doivent avoir le même nombre de champs que l'en-tête, et les guillemets à l'intérieur de cellules non citées, le texte après un guillemet fermant, les guillemets non terminés et les caractères NUL sont rejetés.






