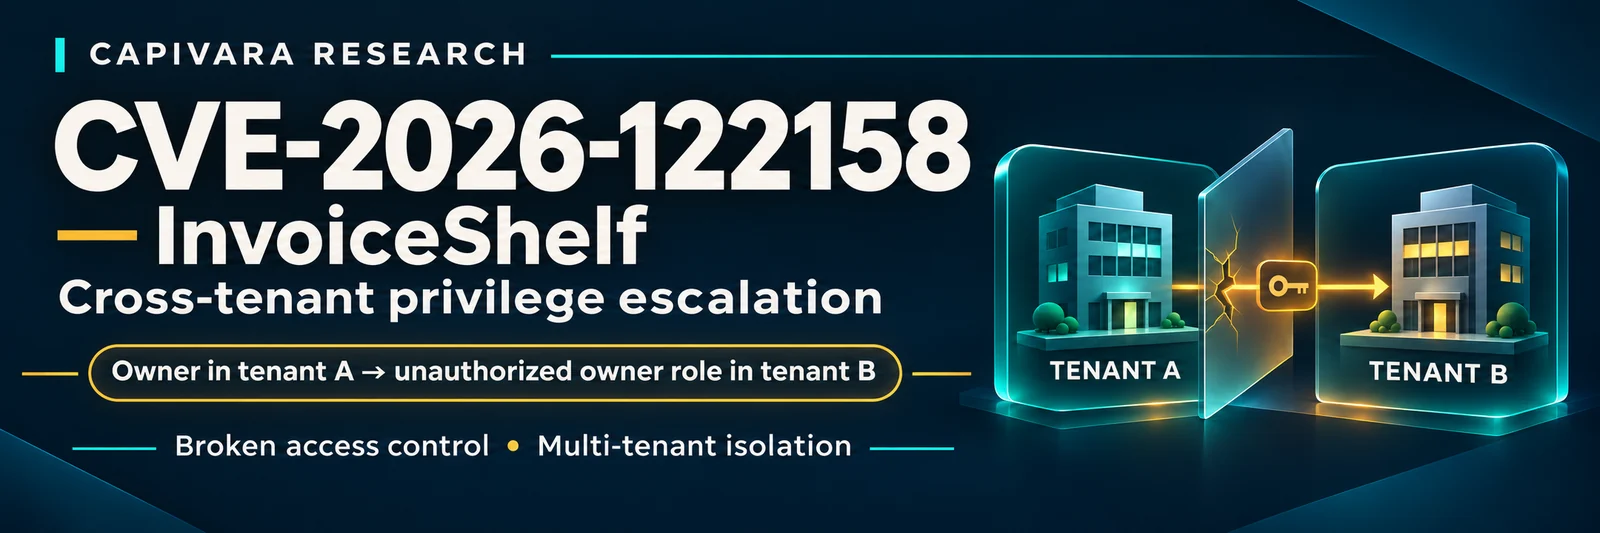
Analyse et PoC restreint à la boucle locale pour CVE-2026-122158, une élévation de privilèges inter-locataires dans InvoiceShelf permettant à un propriétaire d'attribuer des rôles arbitraires dans un autre locataire.

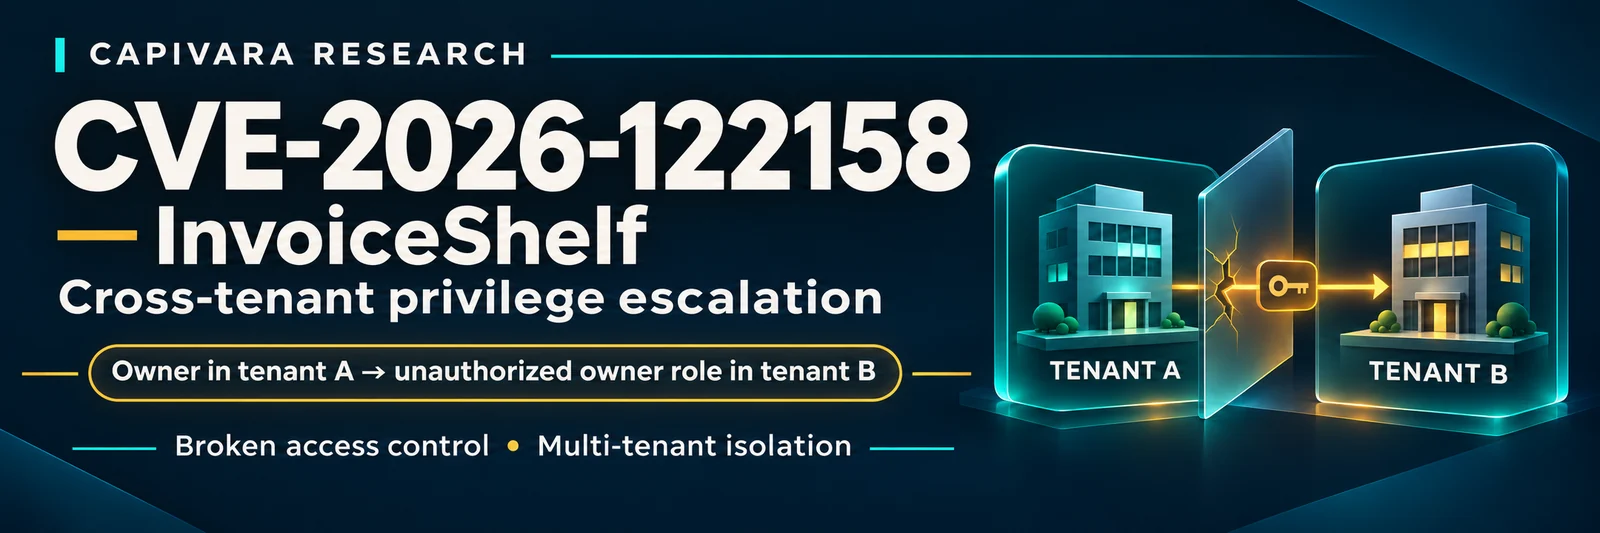
Le propriétaire d'une entreprise peut placer un compte contrôlé par un attaquant dans un autre locataire avec un rôle arbitraire, y compris
owner.
Portugais du Brésil · Avis officiel · Correctif pour 2.x · Correctif pour 3.x
VulDB a accepté la soumission #1028117, créé VDB-431158 et attribué CVE-2026-122158. L'enregistrement CVE canonique a été publié le 5 novembre 2026.
| Élément | Valeur |
|---|---|
| Produit | InvoiceShelf |
| Affecté | <= 2.4.3 ; 3.0.0-alpha.1 à 3.0.0-alpha.3 |
| Corrigé | 2.4.4 ; 3.0.0-alpha.4 |
| Gravité GHSA | Critique |
| Faiblesse | CWE-284, CWE-863 (GHSA) ; CWE-284, CWE-266 (CVE) |
| CVSS v3.1 VulDB | 4.7 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L/E:P/RL:O/RC:C |
| CVSS v3.1 du chercheur | 9.1 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H |
| Avis | GHSA-c9cx-7r7m-264v |
| CVE | CVE-2026-122158 |
| VulDB | VDB-431158 |
MemberRequest valide uniquement la forme du tableau companies contrôlé par le client. Il n'établit pas que l'appelant possède l'entreprise référencée ou qu'il peut attribuer le rôle demandé :
'companies' => ['required'],
'companies.*.id' => ['required'],
'companies.*.role' => ['required'],
MemberService::create() et update() traitent ensuite cette liste comme faisant autorité. Ils synchronisent les adhésions à l'aide des ID fournis et basculent la portée d'autorisation de Bouncer vers chaque entreprise fournie avant d'attribuer le rôle fourni :
$member->companies()->sync($memberships->pluck('id'));

foreach ($memberships as $membership) {
    BouncerFacade::scope()->to($membership['id']);
    BouncerFacade::sync($member)->roles([$membership['role']]);
}
Le contrôleur vérifie que l'appelant possède l'entreprise active. Il ne lie pas cette décision d'autorisation à companies[].id dans le corps de la requête. Cela crée une frontière d'autorisation confuse :
owner of Company A
        │ authorized to create a member in A
        ▼
POST /api/v1/members
companies[0].id = Company B
companies[0].role = owner
        │ values trusted by the service
        ▼
attacker-controlled account becomes an owner of Company B
Le dépôt fournit délibérément un reproducteur réservé au laboratoire. Il refuse les cibles non-loopback et ne fait rien sauf si --execute est fourni. Nous ne l'avons pas exécuté lors de la préparation de cette divulgation.
Prérequis :
2.4.3 ou 3.0.0-alpha.3 isolée.Prévisualiser la requête sans l'envoyer :
python3 poc/poc.py \
  --base-url http://127.0.0.1:8080 \
  --token LAB_TOKEN \
  --active-company-id 1 \
  --victim-company-id 2 \
  --email [email protected]
Après avoir examiné la requête générée, un testeur autorisé peut ajouter --execute. Sur une version vulnérable, le résultat vulnérable attendu est un HTTP 200/201 et un nouveau membre associé à l'entreprise B en tant que owner. Une version corrigée doit rejeter l'adhésion inter-entreprises, normalement avec un HTTP 403 ou 422, et ne doit pas créer la relation non autorisée.
Voir poc/poc.py et poc/request.http.
Un propriétaire d'un locataire légitime peut obtenir le contrôle administratif d'un autre locataire sur la même installation. Le compte résultant peut accéder aux factures, clients, paiements et autres enregistrements financiers, ou les modifier, inviter des utilisateurs supplémentaires et exercer toute capacité accordée au rôle sélectionné. La confidentialité, l'intégrité et la disponibilité franchissent la frontière prévue entre locataires.
VulDB évalue le problème comme Medium (4.7) avec une portée inchangée et un impact faible sur la confidentialité, l'intégrité et la disponibilité. Le GHSA public le classe comme Critical, tandis que le vecteur du chercheur modélise la frontière administrative inter-locataires comme une portée modifiée avec un impact élevé. Il s'agit de modèles de risque différents pour la même cause racine ; les consommateurs doivent appliquer le vecteur correspondant à leur déploiement et à leur politique de gestion des vulnérabilités.
Mettez à niveau vers 2.4.4, 3.0.0-alpha.4 ou une version ultérieure. Le correctif limite les identifiants d'entreprise soumis aux entreprises détenues par l'appelant, valide les rôles dans leur périmètre d'entreprise, préserve les adhésions hors de l'autorité de l'appelant et empêche les modifications sensibles de compte lorsqu'un membre appartient également à une entreprise que l'appelant ne possède pas.
0076ab9c5b1840d53690e721a1a4e7a91a068795| Date | Événement |
|---|---|
| 2026-09-16 | Commit InvoiceShelf 0076ab9c5b1840d53690e721a1a4e7a91a068795 audité |
| 2026-09-23 | L'éditeur a publié GHSA-c9cx-7r7m-264v et a crédité capivara-research comme rapporteur |
| 2026-11-04 | VulDB a accepté la soumission #1028117, créé VDB-431158 et réservé CVE-2026-122158 |
| 2026-11-05 | L'enregistrement canonique CVE a été publié |
Crédits de recherche et de divulgation :
Le GHSA public liste actuellement capivara-research comme rapporteur et gdarko comme coordinateur.
Utilisez ce matériel uniquement sur des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation explicite de test. Le reproducteur est limité aux cibles de laboratoire en boucle locale. Ne testez pas les installations InvoiceShelf publiques ou tierces.